Cybererpressung reicht über verschlüsselte Rechner hinaus: Eine Befragung von 1.200 IT- und Sicherheitsexperten berichtet von Einschüchterung, Gewalt und Angriffen auf Angehörige. ...
NetScaler-Angriffe zeigen, wie verwundbar die Netzgrenze bleibt
Angreifer nutzen Citrix-NetScaler-Schwachstellen, um sich privilegierten Zugriff zu sichern und interne Netze auszukundschaften. Parallel beschleunigt künstliche Intelligenz die Su...
Cyber-Angriffe treffen deutsche KMU härter als gedacht
Fast jedes dritte deutsche KMU wurde binnen eines Jahres erfolgreich angegriffen. Besonders gravierend: Bei jedem dritten betroffenen Unternehmen gerieten Zahlungsfähigkeit oder Ex...
KI findet mehr Lücken – doch beim Risiko bleibt der Mensch gefragt
KI-Agenten werden beim Hacken rasant besser. Doch reale Pentests verweisen sie in ihre Grenzen: Kontext, Priorisierung und komplexe Angriffspfade bleiben automatisiert schwierig. D...
BlueMoon nutzt gefährliche Patch-Lücke
Ein neues Exploit-Kit zeigt, wie riskant öffentlich sichtbare Patches werden können: BlueMoon kombinierte Chrome- und Windows-Lücken zu einer Angriffskette, noch bevor alle Nutzer ...
Warum ein AI-SOC Ransomware nicht allein stoppen kann
KI kann im Security Operations Center Alarme korrelieren, Rauschen reduzieren und Reaktionen automatisieren. Doch sie erkennt nur, was Telemetrie und Kontext sichtbar machen. Gerad...
Das Quantenrisiko ist bereits da
Leistungsfähige Quantencomputer bleiben noch in weiten Teilen Zukunftstechnologie. Für Unternehmen beginnt das Sicherheitsproblem dennoch heute: Angreifer können verschlüsselte Dat...
NIS2 rückt digitale Souveränität ins Zentrum der Cloud-Strategie
Mit NIS2 gewinnen Cyberresilienz, Lieferketten und Anbieterabhängigkeiten an Gewicht. Unternehmen müssen deshalb nicht nur ihre Sicherheitsmaßnahmen, sondern auch ihre Cloud- und I...
KI-Agenten decken Schwachstellen in Zahlungsprozessen auf
KI-Agenten sollen nicht mehr nur Fragen beantworten, sondern eigenständig handeln. Erste Produktivdaten des Fintechs Billogram zeigen: Agentic AI kann einen Großteil zahlungsbezoge...
KI macht Smartphones zur bevorzugten Angriffsfläche
KI-gestütztes Phishing auf Mobilgeräten nimmt rasant zu. Entsprechende Angriffe stiegen binnen eines Jahres um 380 Prozent. Zugleich verbreiten sich Spyware und Schatten-KI – währe...
15 Schwachstellen in TP-Link Omada zeigen, wie Zero-Touch Provisioning vom Automatisierungswerkzeug zum Einfallstor werden kann. Werden mehrere Lücken kombiniert, droht nicht nur d...
Wenn echte Logins zur Falle werden
Mehr als 200 Phishing-Mails trafen rund 120 Organisationen. Statt Microsoft-Seiten zu fälschen, missbrauchten die Täter echte Anmelde- und Einwilligungsprozesse – mit weitreichende...
OWAReaper kapert Outlook-Postfächer schon beim Öffnen
Eine präparierte E-Mail, kein Link, kein Anhang: TA488 nutzt eine Lücke in Outlook Web Access, um Postfächer unauffällig zu übernehmen. Die neue Backdoor OWAReaper verankert sich i...
Prompt-Injection aus dem Untergrund: Angriffe ab 150 Dollar
Versteckte Befehle in E-Mails, PDFs, Kalendereinladungen und Webseiten könnten KI-Agenten künftig zu unfreiwilligen Komplizen machen. Aktuelle Beobachtungen zeigen, wie Cyberkrimin...
KI bricht aus der Sandbox aus und hackt Hugging Face
Ein OpenAI-Agent sollte in einem abgeschotteten Benchmark Cyberaufgaben lösen. Stattdessen entkam er aus der Testumgebung, drang bei Hugging Face ein und suchte dort nach Lösungen ...
Wann Eigenentwicklung zur Kostenfalle wird
Unternehmen wollen Penetrationstests mit KI automatisieren und erwägen eigene Werkzeuge. Doch zwischen einer schnellen Demo und einem belastbaren Produktivsystem liegen hohe techni...
US-Urteil bringt Europas Fundament für transatlantischen Datentransfer ins Wanken
Ein Urteil des US Supreme Court zu Entlassungsrechten des Präsidenten trifft Europa an empfindlicher Stelle: beim EU-US Data Privacy Framework. Die Entscheidung zeigt, warum Datens...
Zero-Day öffnete Weg zu Root-Rechten
Ein Angreifer nutzte eine inzwischen geschlossene Zero-Day-Lücke in Cisco Catalyst SD-WAN, um aus einem kompromittierten Administratorkonto vollständige Root-Rechte zu machen. Der ...
Die globale Cyberlage wirkt auf den ersten Blick ruhiger. Doch der Mai 2026 zeigt eine gefährliche Verschiebung: Während die Gesamtzahl der Angriffe leicht sank, erreichte Ransomwa...
KI-Rennen macht Technologiebranche zum Top-Ziel
Die Technologiebranche steht im Zentrum einer neuen Angriffswelle: China-nahe Gruppen stehlen KI-Know-how, Nordkorea schleust Spione als IT-Personal ein, und Cyberkriminelle nutzen...
Angreifer attackieren die Schutzsysteme
Ein neuer Report zeigt, wie Cyberkriminelle KI nicht nur für Angriffe nutzen, sondern gezielt gegen KI-gestützte Sicherheitsmechanismen richten. Drei Angriffsmuster machen deutlich...
Was die Öffnung für Europas Verteidiger bedeutet
Anthropic öffnet Claude Mythos für die europäische Cyberabwehr. Für die ENISA kann der kontrollierte Zugang zu dem Sicherheitsmodell ein wichtiger Baustein werden, um Schwachstelle...
Unternehmen verlieren Zertifikate aus dem Blick
Nur ein Drittel der Unternehmen kennt den aktuellen Bestand seiner digitalen Zertifikate vollständig. Eine neue Studie zeigt: Ohne zentrale Sichtbarkeit, Automatisierung und Krypto...
Malware lauert hinter Fan-Angeboten
Kurz vor dem Start der Fußball-WM rollen Cyberkriminelle weltweit digitale Betrugswellen gegen Fans aus. Gefälschte Trikot-Shops, Panini-Angebote und IPTV-Dienste locken Nutzer in ...
Angreifer schleusen Remcos RAT und GhostLoader in KI-Agenten ein
Sicherheitsforscher von Zscaler haben eine Angriffskampagne dokumentiert, die autonome KI-Agenten in Entwicklerumgebungen kompromittiert. Über ein manipuliertes OpenClaw-Skill gela...
Cybercrime setzt Deutschland immer stärker unter Druck
Cyberkriminalität bleibt eine der größten Sicherheitsbedrohungen für Staat, Wirtschaft und Gesellschaft. Das Bundeslagebild Cybercrime 2025 zeigt: Ransomware, Überlastungsangriffe,...
Lehren aus DAEMON Tools
Ein Softwareupdate gilt als Routine – bis es zum Einfallstor wird. Der Angriff auf DAEMON Tools zeigt, wie Angreifer Vertrauen in legitime Werkzeuge missbrauchen. Für Unternehmen u...
Passwörter wechseln reicht nicht mehr
Zum Welt-Passwort-Tag am 7. Mai rückt eine unbequeme Wahrheit in den Fokus: Nicht jedes Passwortproblem lässt sich durch ein neues Passwort lösen. Entscheidend sind starke Schutzsc...
Die neuen Werte in der Rechnung für Cybersicherheit
Künstliche Intelligenz verschiebt die Ökonomie der Schwachstellenforschung. GPT-5.4-Cyber, GPT-5.5 und Claude Mythos zeigen: Nicht das Finden von Lücken ist der Engpass, sondern ih...
KI-Modelle werden zur Codefalle
Manipulierte KI-Modelle können zum Einfallstor werden, noch bevor Training oder Inferenz starten. Schwachstellen in NeMo und PyTorch zeigen: In modernen KI-Pipelines liegt das Risi...
KI definiert die Cyber-Sicherheit neu – die Zenith Live 26 bietet Antworten
Die Künstliche Intelligenz ist aus dem Unternehmensalltag nicht mehr wegzudenken und geht gleichzeitig mit den dringlichsten Fragenstellungen der Sicherheits-Agenda einher. KI-Funk...
Mythos kippt die Cyberabwehr: Jetzt ist alles Angriffsfläche
Mit Claude Mythos Preview und Project Glasswing beginnt eine neue Phase der Cybersicherheit. Wenn Künstliche Intelligenz Schwachstellen in Betriebssystemen, Browsern und Altinfrast...
Unsichtbare Angriffe: Wie QEMU zur Tarnkappe für Hacker wird
Cyberkriminelle missbrauchen Virtualisierungstools wie QEMU, um unbemerkt in IT-Systemen zu agieren. Neue Analysen zeigen, wie Angreifer Sicherheitslösungen gezielt umgehen – und w...
KI spürt alte Schwachstellen auf – neue Ära der Cyberabwehr
Ein neues KI-Modell deckt jahrzehntealte Schwachstellen in kritischer Infrastruktur auf. Was wie ein technischer Durchbruch klingt, verändert die Spielregeln der Cybersecurity grun...
APT35 kartografierte Ziele vor Angriffen im Voraus
Ein neuer Bericht zeigt: Noch bevor Raketen und Drohnen eingesetzt wurden, hatte die iranische Gruppe APT35 kritische Infrastrukturen in allen Ländern, die später bombardiert werde...
Wie Identitäten Ransomware Tür und Tor öffnen
Ein einziger kompromittierter Zugang reicht heute aus, um ganze Unternehmen lahmzulegen. Aktuelle Ransomware-Angriffe zeigen, dass nicht Exploits das größte Risiko sind, sondern un...
Zero Day in TrueConf: Angriff trifft Behörden über Updates
Eine neu entdeckte Schwachstelle im Videokonferenz-Tool TrueConf zeigt eine gefährliche Entwicklung: Angreifer nutzen nicht mehr nur klassische Einfallstore, sondern kapern vertrau...
Supply-Chain-Angriff trifft Millionen Axios-Nutzer
Ein manipuliertes Update der populären JavaScript-Bibliothek Axios hat eine groß angelegte Supply-Chain-Attacke ausgelöst. Angreifer mit mutmaßlichem Nordkorea-Bezug schleusten Sch...
Model Context Protocol – nützlich für Cybersecurity, aber auch gefährlich
Die redaktionelle <kes>-live-Reihe widmet sich in einem Webinar dem Model Context Protocol (MCP): von der Funktionsweise über Sicherheitsrisiken bis hin zu konkreten Handlung...
Globales Malvertising auf dem Vormarsch
Gefälschte Investmentempfehlungen von Herbert Grönemeyer oder Hasso Plattner locken Opfer in groß angelegte Onlinebetrügereien. Eine aktuelle Analyse zeigt: Hunderte koordinierte M...
Warum Unternehmen jetzt im Fadenkreuz stehen
Zero-Day-Angriffe treffen immer häufiger nicht Endnutzer, sondern betriebliche Infrastrukturen. Der neue Bericht von Google zeigt einen strukturellen Wandel: Sicherheits- und Netzw...
OAuth-Angriffe – wenn legitime Logins zur Malware-Schleuse werden
Microsoft warnt vor anhaltenden Kampagnen, die OAuth-Weiterleitungen missbrauchen. Angreifer nutzen legitime Anmeldeseiten als Tarnung, um Nutzer auf Schadserver umzuleiten. Ziel i...
Chinas Cyber-Spione im Behördennetz
Eine neue, hochentwickelte Spionagekampagne rückt Behörden in Südostasien und Europa ins Visier. Die analysierte Gruppe „Silver Dragon“ setzt auf legitime Windows-Dienste, Cloud-Pl...
Wenn Räume im Klang erkennbar werden
Was verrät der Hall eines Raumes, das Rauschen eines Mikrofons oder der Klang einer Straße? Ein neues Forschungsprogramm untersucht, wie selbst schlechte Audioaufnahmen Ermittlern ...
Discount-MaaS als perfekt getarnte Fernwartung mit Gütesiegel
Eine neue Malware as a Service Plattform imitiert professionelle Fernwartungssoftware und verkauft Cyberkriminellen für 300 US-Dollar pro Monat vollwertigen Fernzugriff. Selbst ein...
Cybercrime-Operation in Afrika: 651 Festnahmen und Millionen sichergestellt
Strafverfolgungsbehörden aus 16 afrikanischen Ländern haben in einer koordinierten Aktion gegen Online-Betrug hunderte Verdächtige festgenommen. Die von INTERPOL unterstützte Opera...
Sicherheitslücke in Notepad: Microsoft patcht Command-Injection-Schwachstelle
Der eher harmlose Texteditor Notepad wurde durch neue Funktionen zum Sicherheitsrisiko. Die Schwachstelle wird laut Microsoft noch nicht ausgenutzt. Ein Fix ist bereits verfügbar.
Kostenloser Checker deckt versteckte Risiken auf
Immer mehr Erweiterungen für KI-Assistenten enthalten schädlichen Code. Ein neues Prüfwerkzeug soll Nutzern helfen, gefährliche Skills vor der Installation zu erkennen und sensible...
Warum adaptive Sicherheit jetzt unverzichtbar ist
Phishing, Identitätsbetrug und Lieferkettenangriffe treffen Unternehmen dort, wo Kommunikation am dichtesten ist: im Postfach. Angreifer nutzen Künstliche Intelligenz, kompromittie...
Datenschutz beginnt im Alltag – fünf einfache Schritte zu mehr digitaler Kontrolle
Am 28. Januar rückt der Europäische Datenschutztag erneut ins Bewusstsein, wie verletzlich persönliche Daten sind. Verschlüsselung, bewusste Entscheidungen und einfache Routinen he...
Haftbefehl gegen mutmaßlichen Kopf der Ransomware-Gruppe „Black Basta“
Deutsche und internationale Strafverfolgungsbehörden haben koordinierte Maßnahmen gegen die Ransomware-Gruppierung "Black Basta" durchgeführt. Gegen den mutmaßlichen Anführer, eine...
Wie künstliche Intelligenz Investoren in Scheinwelten lockt
Cyberkriminelle erschaffen mit künstlicher Intelligenz komplette Fake-Investoren-Communities. Gefälschte Experten, Chatgruppen und Apps erzeugen Vertrauen – bis Geld und Identität ...
Wie KI Markt, Abwehr und Organisationen neu ordnet
Das Jahr 2026 markiert einen Wendepunkt für die Cybersecurity. Künstliche Intelligenz (KI) verändert nicht nur Technologien, sondern auch Marktstrukturen, Sicherheitsstrategien und...
2026 beginnt das Zeitalter der präventiven Cybersicherheit
Cyberangriffe werden schneller, leiser und automatisierter. 2026 reagieren Unternehmen nicht mehr nur auf Vorfälle, sondern setzen auf präventive Sicherheitsmodelle, die Angriffe s...
Warum Prävention wichtiger ist als Erkennung
Malware-freie Angriffe dominieren die Bedrohungslage. Statt Schadsoftware missbrauchen Angreifer legitime Werkzeuge und Identitäten. Klassische Erkennung greift zu kurz. Warum Livi...
BSI findet Sicherheitslücken bei Passwortmanagern – rät aber weiter zur Nutzung
Das Bundesamt für Sicherheit in der Informationstechnik hat zehn Passwortmanager auf IT-Sicherheit geprüft und bei drei Produkten problematische Speichermethoden gefunden. Trotz de...
Arkanix-Stealer im Fokus: Neue Malware zielt auf schnelle Geldgewinne
Warnung vor einer neuen Stealer-Malware namens Arkanix, die über Discord und einschlägige Foren verbreitet wird: Der Schadcode ist auf rasche finanzielle Gewinne ausgerichtet und s...
Shai-Hulud V2: Neue Version des Lieferketten-Wurms löscht Daten und infiltriert die Cloud
Eine neue Version des Shai-Hulud-Wurms breitet sich über verseuchte NPM-Pakete aus. Sie ist schwerer zu erkennen, stiehlt massenhaft Zugangsdaten, öffnet Hintertüren – und kann Dat...
Orchestrierte KI-Agenten: Wie autonome Angriffe die Cybersicherheitslage verschärfen
Autonome KI-Agenten agieren schneller und koordinierter als menschliche Angreifer. Neue Erkenntnisse zeigen, wie reale Cyberattacken bereits heute von künstlicher Intelligenz orche...
Ransomware 3.0 trifft auf Agentic AI – was moderne Cyber-Resilienz ausmacht
Ransomware erreicht eine neue Evolutionsstufe: Agentenbasierte künstliche Intelligenz macht Angriffe schneller, autonomer und schwerer vorhersehbar. Für Unternehmen bedeutet das ei...
KI-Agenten könnten 2026 Menschen als Hauptursache für Datenlecks ablösen
Cybersicherheitsexperten von Proofpoint warnen vor neuen Bedrohungsszenarien durch autonome KI-Systeme und prognostizieren massive Veränderungen in der Angriffstaktik. KI-Agenten e...
Chinesische Hackergruppe manipuliert Netzwerkgeräte für Spionageangriffe
ESET-Forscher haben ein Schadprogramm der APT-Gruppe PlushDaemon analysiert, das Software-Updates umleitet und Malware einschleust. Die Angreifer kompromittieren Router und andere ...
Cyberangriffe 2026: Neue Methoden, neue Risiken – und neue Verantwortung
Die Cyberbedrohungen des Jahres 2026 werden vielfältiger, raffinierter und stärker automatisiert sein als je zuvor. Experten prognostizieren einen tiefgreifenden Wandel: Angriffe v...
Wie Angreifer ganze Lieferketten kapern könnten
Zwei kritische Konfigurations-Schwachstellen im Model Context Protocol Software Development Kit von Anthropic zeigen, wie verwundbar moderne Software-Lieferketten sind. Sicherheits...
Mensch im Visier: Wie KI-gesteuerte Angriffe Abwehrstrategien überlisten
Cyberkriminelle richten ihre Taktik zunehmend auf den Menschen als Schwachstelle. Wie ein neu erschienener Bedrohungsreport feststellt, nehmen KI-gestützte Phishing- und Social-Eng...
Malware über verschlüsselte Verbindungen nimmt um 40 Prozent zu
Cyberkriminelle nutzen verstärkt TLS-Protokolle zur Tarnung ihrer Angriffe. WatchGuard meldet einen massiven Anstieg schwer erkennbarer Schadsoftware – während Ransomware-Attacken ...
Cybersicherheitslage deutscher Unternehmen verschlechtert sich
89 Prozent der deutschen Unternehmen wurden in den vergangenen drei Jahren Opfer von Datendiebstahl – deutlich mehr als im internationalen Vergleich. Eine neue PwC-Studie zeigt: Di...
Nordkorea nutzt Blockchain-Technologie für Malware-Angriffe
Google-Forscher haben erstmals den Einsatz der "EtherHiding"-Technik durch einen staatlichen Akteur identifiziert. Die nordkoreanische Gruppe UNC5342 versteckt Schadcode in öffentl...
Microsoft bei Phishing-Attacken Spitzenreiter
Check Point dokumentiert hyperpersonalisierte Phishing-Attacken auf geschäftskritische Plattformen. Unternehmen müssen ihre Abwehrstrategien überdenken.
Neues Phishing-Kit greift Microsoft-365-Konten an
Cyberkriminelle setzen ein hochentwickeltes neues Phishing-Tool namens „Whisper 2FA“ ein, das gezielt Microsoft-365-Zugangsdaten stiehlt und dabei die Multi-Faktor-Authentifizierun...
VATM fordert Nachbesserungen beim NIS2-Gesetz
In der Bundestagsanhörung zum NIS2-Umsetzungsgesetz warnt der Telekommunikationsverband VATM vor einem überbordenden Bürokratieapparat. Statt paralleler Strukturen in Bund und Länd...
Ransomware-Welle trifft deutsche Industrie: Qilin übernimmt die Führung
Die industrielle Produktion in Europa steht zunehmend im Visier von Ransomware-Gruppen. Laut einem neuen Industrie-Report stieg die Zahl der Angriffe in Europa deutlich an. Besonde...
Google Cloud „Drive for Desktop“: Mit KI gegen Ransomware
Ransomware bedroht längst nicht mehr nur IT-Systeme, sondern den gesamten Geschäftsbetrieb. Produktionslinien, Krankenhäuser und Einzelhandel spüren die Folgen direkt. Mit einer ne...
Hypervisoren im Visier: Ransomware-Angriffe bedrohen die IT-Grundlage
Ransomware entwickelt sich weiter – und rückt auf eine neue Ebene vor. Statt Endpunkte und einzelne Rechner zu verschlüsseln, nehmen Cyber-Kriminelle zunehmend Hypervisoren ins Vis...
Eine aktuelle Analyse zeigt: Die mit China verbundene Hackergruppe TA415 setzt auf eine neuartige Angriffstechnik, die selbst erfahrene Sicherheitsteams vor große Herausforderungen...
Cybersecurity-Forscher entdecken IoT-Botnet mit 40.000 infizierten Geräten
Die PolarEdge-Malware nutzt seit zwei Jahren Router und Netzwerkgeräte als Proxy-Infrastruktur für verdeckte Operationen. Südkorea und USA sind am stärksten betroffen.
Gefährliche Hintertür in Gratis-PDF-Editoren entdeckt
Das Konvertieren von Dokumenten in PDF-Dateien gehört für viele Nutzer zum Alltag. Im Internet gibt es eine Vielzahl kostenfreier Tools für diese Aufgabe. Doch nicht alle Anwendung...
Cyberkriminelle missbrauchen Forensik-Software für Ransomware-Angriff
Sicherheitsforscher dokumentieren einen neuen Trend: Angreifer nutzen das legitime Tool Velociraptor als Tarnung für ihre Aktivitäten. Cyberkriminelle haben im August 2025 das Open...
KI wird Standard in der Cybersicherheit
Nahezu alle Unternehmen weltweit sehen künstliche Intelligenz als entscheidenden Faktor für ihre Cybersicherheitsstrategie. Doch Automatisierung allein reicht nicht aus – der Erfol...
Phishing über Google Classroom: Angriffswelle trifft weltweit Unternehmen
Eine aktuelle Phishing-Kampagne missbraucht Google Classroom in großem Stil. Innerhalb nur einer Woche verschickten Cyber-Kriminelle mehr als 115 000 E-Mails an 13 500 Organisation...
Microsoft sieht sich ClickFix-Betrugsmethode genauer an
Cyberkriminelle nutzen gefälschte Fehlermeldungen, um Nutzer zur Installation von Schadsoftware zu verleiten. Die Angriffe imitieren bekannte technische Probleme und fordern zu ver...
NIST-Richtlinien sollen Behörden vor Face-Morphing-Attacken schützen
Face-Morphing-Software ermöglicht es Betrügern, Gesichtserkennungssysteme zu täuschen und fremde Identitäten anzunehmen. Neue Richtlinien des US-Standardisierungsinstituts NIST sol...
EchoLink: Ohne Klick zur Katastrophe
Sicherheitsanalysten haben mit EchoLink eine Zero-Click-Schwachstelle in Microsoft 365 Copilot unter die Lupe genommen, die eine neue Ära von KI-basierten Cyberangriffen einleitet....
Google verzeichnet zehnfachen Anstieg bei Anfragen für Datensouveränität
Die Nachfrage nach Googles Data Boundary-Service steigt um das Zehnfache. Unternehmen fordern mehr Datensouveränität und setzen auf lokale Cloud-Kontrolle. Gleichzeitig werden KI-P...
FIDO-Authentifizierung geknackt: Downgrade-Risiko
FIDO gilt als eine der sichersten Authentifizierungsmethoden gegen Phishing und Kontoübernahmen. Doch Experten von Proofpoint haben nun eine Schwachstelle identifiziert: Durch gezi...
SAP Patch Day: Code-Injection in S/4HANA entdeckt
Der SAP Patch Day im August 2025 bringt 26 neue und aktualisierte Sicherheitshinweise. Besonders im Fokus: eine kritische Code-Injection-Schwachstelle in SAP S/4HANA und SAP ECC. Z...
Staatstrojaner unter Kontrolle: Karlsruhe zieht Grenzen staatlicher Überwachung
Mit zwei Grundsatzentscheidungen hat das Bundesverfassungsgericht am 7. August 2025 die Regeln für digitale Überwachungsmaßnahmen des Staates neu vermessen. Die Richter billigten g...
Ein aktueller Bedrohungsbericht für das erste Halbjahr 2025 zeigt einen deutlichen Anstieg von Zero-Day-Exploits, lateralen Bewegungen über unkonventionelle Geräte und gezielten An...
Cybersecurity: Digitale Souveränität in Gefahr
Europa steht im Wettlauf um digitale Unabhängigkeit vor einer Bewährungsprobe. Der Fortschrittsbericht zur „Digitalen Dekade 2030“ zeigt: Bei Cloud-Infrastruktur, Cybersicherheit u...
Massives Banken-Phishing über Weebly-Plattform enthüllt
Cyberkriminelle haben die beliebte Webbaukasten-Plattform Weebly für eine groß angelegte Phishing-Kampagne missbraucht. Hunderte gefälschte Bankseiten zielten auf kleinere US-Finan...
Wie KI in den Chefetagen bewertet wird
Trotz wachsender Bedrohungen durch KI-gestützte Cyberangriffe herrscht in den Führungsetagen deutscher, österreichischer und schweizerischer Unternehmen noch große Unsicherheit übe...
Ransomware auf Rekordkurs: Angriffswelle nimmt weltweit bedrohliche Ausmaße an
Cyberkriminelle legen nach: Ransomware-Gruppen attackieren häufiger, aggressiver und mit neuen Mitteln. Ein neuer Report Zscaler zeigt, wie dramatisch sich das Bedrohungsniveau inn...
Fünf Grundlagen für den Schutz von morgen
Cyberangriffe sind schneller, raffinierter und gefährlicher geworden. Unternehmen haben oft nur wenige Stunden, um auf Sicherheitsvorfälle zu reagieren. Wer langfristig bestehen wi...
140 Millionen durch einen Klick: Vom Angriff zum Zugriff
Ein Mausklick statt Masken, ein Datenleck statt Dynamit: Der digitale Bankraub von heute benötigt keinen Brecheisen mehr – nur Zugangsdaten. Der jüngste Fall eines durch Bestechung...
Neue Konfety-Variante täuscht Android-Nutzer und Sicherheitstools
Sie gibt sich harmlos, agiert heimlich und nutzt moderne ZIP-Manipulationen, um sich jeder Entdeckung zu entziehen: Eine neue Variante der Android-Malware Konfety setzt Maßstäbe in...
Deepfakes im Dienst der Cyberkriminalität
Täuschend echte Videos, Stimmen und Bilder aus der KI-Schmiede werden zur Waffe: Deepfakes ermöglichen eine neue Generation von Betrugsmaschen, Identitätsdiebstahl und CEO-Fraud. E...
Ransomware-Angriffe auf dem Vormarsch – wie Social Engineering zur größten Schwachstelle wird
Psychologische Täuschung statt Technik: Angreifer setzen zunehmend auf menschliche Fehler, um Ransomware in Unternehmen einzuschleusen. Experten warnen zum Ransomware Awareness Mon...
nOAuth bleibt gefährlich: Anhaltende Schwachstelle in Microsoft Entra ID
Die nOAuth-Schwachstelle bedroht weiterhin zahlreiche SaaS-Anwendungen. Angreifer können mit geringem Aufwand Konten übernehmen – selbst moderne Schutzmechanismen wie Zero Trust od...
Reifeprüfung für CISOs: In fünf Stufen zur widerstandsfähigen Cybersicherheitsstrategie
Cyberangriffe nehmen rasant zu – und Chief Information Security Officers geraten zunehmend unter Druck. Der Weg zu echter Cyberresilienz führt über fünf Reifegrade, die nicht nur t...
Neuer Infostealer tarnt sich mit gefälschtem CAPTCHA
Security-Analysten warnen vor einer neuartigen Malware-Kampagne: EDDIESTEALER nutzt überzeugend inszenierte CAPTCHA-Köder, um Nutzer zur Ausführung gefährlicher PowerShell-Befehle ...
Cybercrime 2024: Polizei schlägt zurück – doch die Bedrohung bleibt hoch
Durch Cybercrime erleidet Deutschland jedes Jahr dreistellige Milliardenverluste. Hauptschadensverursacher bleiben Ransomware und DDoS-Angriffe. Das neue Bundeslagebild des BKA zei...
DragonForce entfesselt den Machtkampf im Cyber-Untergrund
Nach dem Fall von LockBit kämpfen neue Angreifergruppen um die Vorherrschaft im Ransomware-„Geschäft“. Dabei schrecken sie auch vor Angriffen auf ihre Konkurrenten nicht zurück.
Cyberkriminelle zielen auf Daten – egal woher
In deutschen Unternehmen wächst das Bewusstsein für Cybergefahren – doch viele liegen falsch: Laut einer Studie glauben 62 Prozent der Beschäftigten, ihr Betrieb werde gezielt wege...
Neue Malware-Kampagne zielt auf offene Docker-Umgebungen
Eine neu entdeckte Cyberkampagne nutzt schwach gesicherte Docker-APIs als Einfallstor in containerisierte Infrastrukturen. Mit raffiniert getarnten Malware-Komponenten übernehmen d...
Russische Hacker attackieren Rüstungsfirmen in Osteuropa
Mit einer ausgeklügelten Spionagekampagne nimmt die russische Hackergruppe Sednit gezielt Unternehmen ins Visier, welche die ukrainische Armee versorgen. Im Fokus stehen Hersteller...
Geldwäsche 2.0 – Wie Cyberkriminelle ihre Millionen legalisieren
Sie tarnen sich als Investoren, gründen Start-ups und betreiben Restaurants – doch das Kapital stammt aus Ransomware, Phishing und Datenklau. Eine neue Analyse zeigt: Cyberkriminel...
Ransomware: Weniger Angriffe, aber mit höherer Präzision
Ransomware bleibt ein drängendes Thema – auch wenn die Zahl der registrierten Angriffe sinkt. Pünktlich zum internationalen Ransomware Day am 12. Mai wurden neue Zahlen veröffentli...
Interne Kommunikation nachahmen: Was Phishing-Kampagnen erfolgreich macht
Wenn die Mail scheinbar vom Chef kommt oder ein „wichtiger Hinweis der IT“ im Postfach landet, steigt die Klickwahrscheinlichkeit dramatisch: Laut einem neuen Phishing Report ziele...
Welche KI-Agenten in der Cybersicherheit hilfreich sind
Ob Marketing, Support oder Logistik – KI-Agenten erobern aktuell fast jede Branche. Auch in der Cybersicherheit gewinnen sie rasant an Bedeutung: Als autonome, ergebnisorientierte ...
Wie Unternehmen ihre Cyber-Resilienz stärken können
Immer mehr Sicherheitsverantwortliche fordern: Die Risikobewertung von Drittanbietern muss fester Bestandteil jeder Cyber-Resilienz-Strategie werden. Einheitliche Standards fehlen ...
M-Trends 2025: E-Mail-Sicherheit unter Druck
Ein Bericht mit Sprengkraft: Der M-Trends Report 2025 zeigt, wie professionell und gefährlich die Welt der Cyberangriffe geworden ist – mit Exploits, Infostealern und Web3-Fallen a...
Warum starke IT nicht automatisch für Sicherheit steht
Vier von fünf Beschäftigten vertrauen auf die Kompetenz ihrer IT-Abteilung – doch genau dieses Vertrauen kann trügen. Werden Investitionen in die IT-Sicherheit vernachlässigt, stei...
Report: Netzwerk-Malware fast verdoppelt
Netzwerkbasierte Malware hat im Vergleich zum Vorquartal um 94 Prozent zugenommen. Aber: Auch Krypto-Miner, Zero-Day-Malware und Linux-basierte Bedrohungen legen laut neuem Interne...
Top Malware für März: FakeUpdates dominiert global
Ein aktueller Report enthüllt: FakeUpdates bleibt die unangefochtene Nummer eins unter den Cyberbedrohungen – in Deutschland ebenso wie weltweit. Die perfide Downloader-Malware die...
Wie ein IT Security Assessment den Mittelstand schützen kann
Kleinere und mittlere Unternehmen geraten zunehmend ins Visier von Cyberangriffen – mit täglich bis zu 500.000 neuen Schadvarianten und 18 Zero-Day-Angriffen. Ein Cybersecurity Ass...
Angriffswelle auf populäre YouTube- und Instagram-Creator
Wer Inhalte auf YouTube oder Instagram produziert, steht längst im Fadenkreuz von Cyberkriminellen. Angreifer wissen genau: Wer Reichweite hat, hat Macht – und ist damit ein ideale...
Cyberbedrohungslage in Europa spitzt sich zu
Ein neuer Report belegt: Geopolitische Spannungen treiben Hacktivismus in die Höhe – besonders die Ukraine steht im Fokus. Gleichzeitig boomt das Geschäft mit Ransomware-as-a-Servi...
Wenn Social Engineering zur Waffe wird
Cyberkriminelle Gruppen wie APT28 und Kimsuky setzen gezielt auf das Tool ClickFix, um mit raffiniertem Social Engineering Nutzer zur Ausführung von Schadcode zu verleiten. Besonde...
Gefährlich bequem: So treiben professionelle Phishing-Dienste die Bedrohung in die Höhe
Ein neuer Bericht zeigt: Ransomware-Bedrohungen haben sich im letzten Jahr vervierfacht – vor allem durch den Boom krimineller Ransomware-as-a-Service-Angebote. Auch Phishing-Attac...
Report: Mehr als ein Drittel der Cyberangriffe erstreckt sich über Monate
35 Prozent der Cyberangriffe im vergangenen Jahr dauerten länger als einen Monat. Im Median blieben Angreifer sogar unglaubliche 253 Tage unbemerkt im System. In 39 Prozent der Fäl...
Report: Wie deutsche Unternehmen unter Cyberbedrohungen leiden
Ein neuer Report mit über 100 dokumentierten IT-Sicherheitsvorfällen aus dem zweiten Halbjahr 2024 deckt auf, wo deutsche Unternehmen am verwundbarsten sind – und welche Fehler Cyb...
Bitkom veröffentlicht düstere Cybercrime-Bilanz
Deutlich mehr als die Hälfte der Internetnutzer wurde in den vergangenen zwölf Monaten Opfer von Cyberkriminalität – doch nur jeder Vierte erstattete Anzeige. Der durchschnittliche...
Studie: Fertigungsbranche häufigstes Ziel von Spear-Phishing-Angriffen
Aktuelle Studienergebnisse belegen, dass die Fertigungsbranche das Hauptziel von Spear-Phishing-Angriffen ist. In den vergangenen sechs Monaten entfielen nicht weniger als 41 Proze...
Ransomware-Szene im Umbruch: Aktuelle Entwicklungen und wichtige Trends
Ransomware bleibt eine ständige Bedrohung, verändert sich jedoch stetig. Während große Akteure wie LockBit und ALPHV/BlackCat verschwinden, rücken neue Gruppen nach. Ransomware-as-...
Neue Phishing-Kampagne torpediert wichtige X-Accounts
Eine gezielte Phishing-Kampagne nimmt hochrangige X-Konten ins Visier – darunter US-Politiker, einflussreiche Journalisten, führende Technologieunternehmen, Kryptowährungsorganisat...
Phishing-Mails buhlen mit großen Namen um Beachtung
Etwa 200.000 Phishing-E-Mails wurden entdeckt, die gezielt URL-Informationen manipulierten, um betrügerische Links zu verschleiern. Besonders betroffen waren die Vereinigten Staate...
SaaS-Umgebungen als bevorzugte Ransomware-Ziele entdeckt
Ransomware bleibt eine der größten Bedrohungen für Unternehmen – und die Gefahr wächst weiter. Sicherheitsexperten berichten, dass fast 60 Prozent aller Unternehmen bereits Opfer e...
Cyberangriff! Was jetzt? Wichtige Schritte für kleine Unternehmen
Eine erfolgreiche Cyberattacke ist nur eine Frage der Zeit. Gerade kleine Unternehmen unterschätzen oft das Risiko, dabei bieten auch sie eine beachtliche Angriffsfläche. Ein Grund...
Raffinierte Phishing-Kampagne überzieht Deutschland
Es wird vor einer neuen, besonders raffinierten Phishing-Kampagne gewarnt, die gezielt Nutzer in Deutschland und Polen ins Visier nimmt. Ziel dieser Kampagne ist die Verbreitung un...
Neue KI-Modelle im Visier von Cyberkriminellen
Qwen und DeepSeek ermöglichen die Erstellung bösartiger Inhalte mit wenigen Einschränkungen. Während ChatGPT seinen Missbrauchsschutz verbessert hat, bieten diese Modelle kaum Wide...
Klick-Neugier als Unternehmensrisiko
Eine aktuelle Studie zeigt: Zwei Drittel der Arbeitnehmerinnen und Arbeitnehmer in Deutschland haben bereits auf unbekannte Links geklickt – oft aus reiner Neugier. Diese Links kön...
Studie: Cyberkriminelle überraschend KI-skeptisch
Eine aktuelle Analyse von Cybercrime-Foren zeigt: Trotz aller Befürchtungen setzen Kriminelle Künstliche Intelligenz bislang nur begrenzt für ihre Angriffe ein. Doch das könnte sic...
Warnung vor neuer PDF-Mishing-Kampagne
Kriminelle nutzen gezielt präparierte PDF-Dokumente, um mobile Endgeräte anzugreifen und sich Zugang zu sensiblen Daten von Unternehmen, Behörden und Organisationen zu verschaffen....
Was uns Cyberangriffe auf den Bildungssektor lehren
Der Bildungssektor gerät zunehmend ins Visier von Cyberkriminellen: Im Jahr 2024 wurden Organisationen durchschnittlich 1.673 Mal pro Woche angegriffen – eine alarmierende Zunahme ...
Mitarbeiter unter den Top 3 der häufigsten Angriffspunkte für Cyberangriffe
Mitarbeiter sind eines der größten Einfallstore für Cyberangriffe. Laut dem Hiscox Cyber Readiness Report gaben 47 Prozent der deutschen Unternehmen (weltweit 46 Prozent) an, dass ...
Cybersicherheit 2025: Einblicke und Prognosen
Das Jahr 2024 war ein weiteres Jahr voller Herausforderungen im Bereich der Cybersicherheit, das durch eine dynamische Weiterentwicklung der Bedrohungsszenarien und zunehmend raffi...
Check Point veröffentlicht Ransomware Report 2024
Weltweit nehmen Ransomware-Attacken weiter zu, doch Deutschland verzeichnet dank strengerer Regulierungen und effektiver Gegenmaßnahmen einen Rückgang. Trotzdem bleibt das Land im ...
Über die Hälfte deutscher Unternehmen von Netzwerkangriffen betroffen
Deutsche Unternehmen kämpfen mit zahlreichen Sicherheitsvorfällen: 54 Prozent berichten von Netzwerkangriffen, 42 Prozent von ausgeführtem Schadcode im Firmennetzwerk. Bedenklich: ...
Cyberangriffe: Login statt Einbruch
Eine aktuelle Analyse zeigt, Cyberkriminelle brauchen keine Einbruchswerkzeuge – sie nutzen Zugangsdaten. Kompromittierte Nutzerkonten sind ihr Hauptzugang zu Unternehmenssystemen,...
Pig Butchering: Neue Art von Krypto-Währungsbetrug entdeckt
Die neue Masche namens Pig Butchering sorgt weltweit für jährliche Verluste von 64 Milliarden US-Dollar. Der Name des Angriffs könnte kaum passender sein: Wie bei der Schweinemast ...
Mit welchen Gefahren die Betriebstechnik 2025 rechnen muss
Für 2025 erwarten Experten verstärkte Cyberangriffe auf kritische Infrastrukturen, besonders in der Industrie, im Gesundheitswesen sowie im Transport- und Energiesektor. Schwachste...
Lehren aus dem Cyber-Angriff auf US-Ministerium
Zum Jahreswechsel meldete das US-Finanzministerium, Ziel eines schwerwiegenden Cyber-Angriffs geworden zu sein. Die „Eintrittskarte“ war die Remote-Support-Software von BeyondTrust...
Quishing: Risikofaktor QR-Code
QR-Codes auf Verpackungen, Plakaten oder in Bars verlocken, einfach das Smartphone daran zu halten. Trotz vieler Vorteile für Unternehmen und Konsumenten ist hier höchste Vorsicht ...
Nuklearunternehmen im Visier von Lazarus
Die APT-Gruppe Lazarus hat im Zuge ihrer „Operation DreamJob“ eine raffinierte Kampagne initiiert, die gezielt Mitarbeiter einer Einrichtung aus dem Bereich der Nukleartechnik ins ...
57 % der Unternehmen fürchten KI-Datenlecks
Viele Unternehmen in Deutschland fühlen sich KI-gestützten Angriffen schutzlos ausgeliefert. 57 Prozent befürchten dadurch Datenlecks. Zudem fehlen moderne KI-basierte Sicherheitsl...
Wo Europas größte IT-Bedrohungen liegen
Ein neuer Bericht hat einen beunruhigenden Anstieg von Cyberangriffen in Europa enthüllt. KI-Phishing, Ransomware und Lieferkettenschwachstellen dominieren. Organisationen stehen v...
IT-Ausfälle, KI-Angriffe und Lieferketten-Risiken
Cybersicherheitsexperten haben für 2025 zunehmende IT-Ausfälle, gezielte KI-Angriffe und massive Störungen der Lieferketten vorhergesagt. Die Schwachstellen reichen von KI-Prozesso...
Datenschutz als Innovationsbremse?
Der europäische Umgang mit Künstlicher Intelligenz steht vor entscheidenden Weichenstellungen: Noch im Dezember will der Europäische Datenschutzausschuss eine richtungsweisende Ste...
Security Navigator: Hacktivisten bedrohen Europa
Der Security Navigator 2025 enthüllt: Europa ist Hauptziel moderner Hacktivisten. Mit über 6.600 Angriffen seit 2022 setzen pro-russische Gruppen auf kognitive Kriegsführung, die n...
IT-Haftpflicht: Warum kleine Dienstleister handeln müssen
IT-Dienstleister punkten mit ausgeprägtem Risikobewusstsein – das bestätigt die aktuelle IT-Umfrage eines Spezialversicherers. Auffällig: Besonders kleinere Unternehmen zeigen sich...
Datenspeicher 2025: Sicherheit und Flexibilität im Fokus
Die digitale Transformation fordert Unternehmen heraus, ihre IT-Infrastrukturen neu zu denken. Cyberbedrohungen, Virtualisierung und KI treiben den Wandel voran. Um widerstandsfähi...
Cybersicherheit 2025: Eine neue Ära komplexer und raffinierter Bedrohungen
Was sind die Technologie- und Markttrends in 2025, welche potenzielle Risiken drohen, die IT-Verantwortliche im Blick haben sollten? IT-Security-Experten haben sieben Vorhersagen f...
Cyber-Bedrohungen 2024: Trends und Ausblick
Cyberkriminelle haben 2024 mit QR-Code-Betrug, KI-gestützten Angriffen und Supply-Chain-Exploits neue Maßstäbe gesetzt. Unternehmen stehen vor einer wachsenden Bedrohungslandschaft...
Malware-Angriff auf PyPI: KI-Chatbot-Tools als Köder
Sicherheitsexperten haben eine fast ein Jahr lang unbemerkte Angriffskampagne auf das PyPI-Repository aufgedeckt. Die Angreifer nutzten scheinbar nützliche KI-Chatbot-Tools, um sch...
Ransomware-Risiko: Feiertage im Visier der Angreifer
Eine neue Studie enthüllt eine beunruhigende Taktik von Ransomware-Gruppen: Sie schlagen gezielt dann zu, wenn Unternehmen am verletzlichsten sind – außerhalb der Geschäftszeiten, ...
Mehrschichtige Verteidigung: Pflicht für KRITIS-Schutz
Die Bundesregierung hat mit dem KRITIS-Dachgesetz ein starkes Signal für den Schutz kritischer Infrastrukturen gesetzt. Eine mehrschichtige Verteidigungsstrategie ist essenziell, u...
Dekryptor für ShrinkLocker-Ransomware veröffentlicht
Bitdefender veröffentlicht ein kostenloses Tool, das Opfer von ShrinkLocker-Ransomware unterstützt. Diese Malware blockiert Zugriffe durch Manipulation der BitLocker-Konfiguration....
Ransomware & KI: Cyberbedrohungen bis 2025 im Fokus
Die Cybersicherheitslage wird 2025 komplexer denn je: Ransomware attackiert Datenbanken mit „Data Poisoning“, Quantencomputing verschärft Angriffe und Blockchain-Malware öffnet neu...
Die Cyber-Sicherheitslage bleibt angespannt, insbesondere durch die Bedrohung durch Ransomware. Staat, Wirtschaft und Gesellschaft reagieren jedoch zunehmend darauf und stärken ihr...
ElizaRAT-Malware: Gefährliche Mutation erkannt
Die pakistanische Hackergruppe APT36 rüstet auf: Ihr Schadprogramm breitet sich weiter aus und wird immer raffinierter. Mit verbesserten Techniken zeigt APT36 einmal mehr, wie Cybe...
Ein umfangreicher Forschungsbericht gibt Einblicke in ein über mehrere Jahre andauerndes Katz-und-Maus-Spiel zwischen einem IT-Sicherheitsunternehmen und mehreren, miteinander verb...
Phishing 2.0: KI-gesteuerte Angriffe nehmen zu
Cyberkriminelle setzen künstliche Intelligenz ein, um Phishing-Angriffe raffinierter und schwerer erkennbar zu machen. Besonders für Nutzer von Kryptowährungsbörsen und Wallets ste...
Angriffswelle auf OT und ICS erreicht Höchststand
2023 eskalierten die Bedrohungen in Operational Technology (OT) und Industrial Control Systems (ICS) auf Rekordniveau. Ransomware-Angriffe, oft über aggressive Ransomware-as-a-Serv...
Mehr als die Hälfte der Sicherheitsprofis ausgebrannt
Die zunehmende Cyber-Bedrohung setzt Sicherheitsverantwortliche massiv unter Druck: Im DACH-Raum fühlen sich 57 Prozent der Cybersicherheitsprofis ausgebrannt. Cyberkriminelle nutz...
Telegram-Kanäle für Spyware-Verbreitung missbraucht
Eine neue, weltweite Spionagekampagne zielt auf die Finanz- und Trading-Branche und bedroht Unternehmen und Privatpersonen gleichermaßen. Über scheinbar harmlose Telegram-Kanäle zu...
Authentifizierung: Hohe Akzeptanz für Passkeys
Das jährliche Online-Authentifizierungsbarometer der FIDO Alliance gewährt tiefe Einblicke in deutsche und globale Trends. In diesem Jahr auffällig: Passkeys erleben einen steilen ...
Fokus OT-Security
Am 26. November steht das Thema OT-Security im Fokus einer Veranstaltung, bei der Experten praxiserprobte Strategien zur Absicherung von Produktionsumgebungen vorstellen. Der Tag b...
Report: Blockchains als Hosts für schädliche Inhalte instrumentalisiert
Ein neuer Report zeigt, dass von April bis Juni sieben neue Malware-Varianten in die Top-10-Liste aufgenommen wurden. Dazu zählen „Lumma Stealer“, der Daten stiehlt, und eine „Mira...
Sipulitie- und Tsätti-Marktplätze nach Dark-Web-Ermittlungen abgeschaltet
Der finnische Zoll, die schwedische Polizei und globale Ermittlungsbehörden haben die Schließung der Dark-Web-Marktplätze Sipulitie und Tsätti bekannt gegeben. Diese Plattformen wa...
Steigende Sicherheitsrisiken im Gesundheitswesen fordern stärkere Resilienz
Der Gesundheitssektor gerät zunehmend ins Visier von Cyberkriminellen. Laut einem Bericht vom April 2024 gab es in den ersten Monaten des Jahres weltweit etwa 228.000 versuchte Cyb...
Scam-Netzwerk auf Meta nutzt US-Wahlkampf für Betrug
Der US-Wahlkampf wird in der Endphase zum lukrativen Geschäft für Cyberbetrüger, wie der aktuelle Report des IDJC ElectionGraphs zeigt. Die Forscher des Institutes for Democracy, J...
Cyber Resilience Act: Drei Maßnahmen, die Unternehmen sofort ergreifen sollten
Der Cyber Resilience Act (CRA) wurde am 10. Oktober 2024 verabschiedet und tritt ab November 2027 in Kraft. Dann gelten EU-weite Mindestanforderungen für die Sicherheit vernetzter ...
Social Engineering: Hacker tarnen sich als Kollegen
In der heutigen digitalen Landschaft sind Unternehmen zunehmend Ziel von Cyberangriffen, insbesondere durch ausgeklügelte Social Engineering-Strategien. Laut Bitkom bereitet sich b...
Studie: Cybersicherheitsmaßnahmen brauchen volle Unterstützung im Unternehmen
Technologieprodukte, insbesondere im Bereich der generativen Künstlichen Intelligenz (KI), werden zunehmend komplexer – und genau das sehen IT-Channel-Unternehmen als Chance, ihr G...
Studie: KI treibt eine neue Generation fortschrittlicher Cyberangriffe
Die rasante Entwicklung von Künstlicher Intelligenz (KI) stellt die Cybersicherheit vor völlig neue Herausforderungen, besonders bei der Erkennung von Phishing- und Smishing-Angrif...
BSI begrüßt CRA-Verabschiedung als wichtige Stütze der Cybersicherheit
Der neu verabschiedete Cyber Resilience Act (CRA) markiert einen entscheidenden Meilenstein für die Cybersicherheit in Europa. Aus Sicht des Bundesamts für Sicherheit in der Inform...
Neue Sicherheitsstandards für Unternehmen: Was das KRITIS-Dachgesetz bewirkt
Das am 18. Oktober 2024 in Kraft tretende KRITIS-Dachgesetz markiert einen wichtigen Schritt zur Verbesserung der Sicherheit kritischer Infrastrukturen in Deutschland. Erstmals wer...
Gefahr des LLM-Jacking wächst massiv
„LLM-Jacking“-Angriffe könnten eine neue Dimension der Cyberkriminalität darstellen. Da LLMs immer häufiger in Unternehmen und Anwendungen eingesetzt werden, könnten Kriminelle dur...
SOC-Tools zur Bedrohungserkennung entdecken kaum echte Angriffe
Wenn sechzig Prozent der Sicherheitsfachleute meinen, dass Anbieter sie mit unnötigen Warnungen überfluten, nur um nicht zur Verantwortung gezogen werden zu können, und fast die Hä...
Hier kommen IT-Sicherheitsanbieter und Experten zusammen
Die it-sa 2024 bietet als zentrale Plattform für IT-Sicherheit umfassende Informations- und Austauschmöglichkeiten. Mit der Kombination aus Messe, Kongress und digitaler Plattform ...
Cyberresilienz erfordert neue Datensicherheitsprozesse
Die Digitalisierung verändert die Unternehmenskultur grundlegend, da der Echtzeitzugriff auf Informationen die Produktivität steigert und viele Stakeholder unterstützt. Allerdings ...
Weltweite Malware-Attacke: Smartphones unter Beschuss, Bankkonten in Gefahr
Eine neue, raffiniert orchestrierte Malware-Kampagne vereint die Kräfte zweier gefährlicher Schadprogramme: Gigabud und Spynote. Die Angreifer nutzen ein Netzwerk von Phishing-Webs...
Studie: Zwei Drittel der Gesundheitseinrichtungen von Ransomware betroffen
Eine neue Studie hat ergeben, dass die Zahl der Ransomware-Angriffe auf Organisationen im Gesundheitswesen weltweit ein Vier-Jahres-Hoch erreicht hat. Besonders alarmierend: 67 Pro...
CrowdStrike-Nachuntersuchung: Bitkom und BSI zeigen wahre Folgen
Eine aktuelle Befragung von BSI und Bitkom zu den Folgen des CrowdStrike-Vorfalls für deutsche Unternehmen zeigt, dass fast die Hälfte der betroffenen Firmen zeitweise ihren Betrie...
Neuer Trojaner verbreitet sich über Google Play & Co.
Experten haben den Necro-Trojaner entdeckt, der weltweit mindestens elf Millionen Nutzer infiziert hat. Er wurde sowohl im Google Play Store als auch auf inoffiziellen Plattformen ...
Vorsicht Abzocke: Hype um iPhone-16-Release lockt Betrüger
Mit dem Hype um den Release des neuen iPhone 16 nutzen Cyberkriminelle die Begeisterung der Apple-Fans schamlos aus: Sie locken ahnungslose Nutzer mit Möglichkeiten für (gefälschte...
Warnung: Mobile Phishing-Angriffe nehmen massiv zu
Vier von fünf Phishing-Seiten zielen speziell auf mobile Geräte ab. Mobile Phishing umfasst Methoden wie SMS-Phishing (Smishing), Voice-Phishing (Vishing), App-, E-Mail- und Social...
Rekonvaleszenz nach einem Ransomware-Angriff langwierig
Die Dauer eines Ransomware-Angriffs und die anschließende Wiederherstellung variieren stark. Das liegt zum Teil daran, dass es keine einheitliche Quelle für alle Informationen gibt...
Real-Time-Detection als Joker im Kampf gegen Ransomware
Bei Ransomware-Angriffen ist oft nur eine geringe Datenmenge betroffen, im Durchschnitt 183 GB. Angreifer zielen jedoch auf wertvolle Daten wie personenbezogene Informationen oder ...
Umfrage: Zu viele Unternehmen noch schlecht auf raffinierte Cyber-Angriffe vorbereitet
Eine aktuelle Umfrage zeigt, dass IT- und Unternehmensführungen oft zögerlich bei der Umsetzung wirksamer Maßnahmen gegen eskalierende Cyber-Bedrohungen sind. Mangels Unterstützung...
Große Tech-Konzerne beliebtestes Ziel von Datendieben
Google-, Facebook- und Amazon-Nutzer aufgepasst: Cyberkriminelle greifen immer häufiger zu raffinierten Täuschungen, um unter dem Namen dieser beliebten Dienste an persönliche Date...
Qilin-Ransomware stiehlt Browser-Anmeldedaten
Bei einem aktuellen Qilin-Ransomware-Angriff stahlen die Angreifer Anmeldedaten, die in Google Chrome auf bestimmten Netzwerk-Endpunkten gespeichert waren. Die seit über zwei Jahre...
Statement: Drei präventive Schutzmaßnahmen gegen CEO-Fraud & Deepfake-Angriffe
KI-gestützter Identitätsbetrug wächst weltweit, auch in der DACH-Region. In Österreich stiegen Deepfake-Angriffe laut KPMG um 119 Prozent. Eine Umfrage zeigt, dass über die Hälfte ...
Angriffe auf anfällige Windows-Treiber deutlich gestiegen
Im zweiten Quartal 2024 ist die Zahl der Cyberangriffe auf Windows-Systeme über anfällige Treiber im Vergleich zum Vorquartal um alarmierende 23 Prozent gestiegen. Experten warnen ...
KI im Kontext der Cybersecurity
Möchten Sie die neuesten Entwicklungen im Bereich der Cybersecurity kennenlernen und verstehen, wie künstliche Intelligenz (KI) die Sicherheitslandschaft revolutioniert? Unser Semi...
Neue Ransomware-Attacke missbraucht populäres Remote-Access-Programm
Die Ransomware-Gruppe „Mad Liberator“ nutzt Anydesk als Brücke, um in Unternehmensnetzwerke zu gelangen. Folgender Bericht liefert Details zum Angriff und Hinweise für mehr Schutz ...
Neue BSI-Kooperation soll Cybersicherheit in Bund und Ländern erhöhen
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) und die Freie Hansestadt Bremen haben ihre bisherige Zusammenarbeit auf eine neue Ebene gehoben und eine umfassende Ko...
Security Essen: Rahmenprogramm mit Schwerpunkt Cybersecurity
Die Security Essen, vom 17. bis 20. September, bietet Wissen, Strategien und Empfehlungen zu Themen wie Drohnen, Cybersicherheit und Schutz von Geldinstituten. Fachbesucher können ...
Narrative Angriffe: Echte Folgen falscher Fakten
Unternehmen müssen sich nicht nur gegen komplexe Cyberangriffe, sondern auch gegen heimtückische narrative Angriffe wappnen. Diese Angriffe nutzen Fehlinformationen, um die Öffentl...
Was deutsche Unternehmen vom Data Act erwarten
Der Countdown läuft: In gut einem Jahr treten neue Regelungen für den Umgang mit Daten in Kraft. Während 49 Prozent der Unternehmen den Data Act als Chance für ihr Geschäft betrach...
Übersehene Fachkräfte: Autisten in der IT Security
Autisten haben eine eigene Art, Informationen im Gehirn zu speichern und zu verarbeiten. Daraus resultieren zum Teil herausragende kognitive Fähigkeiten, die speziell in der IT Sec...
Ransomware-Gruppen forcieren Zahlungen
Ein neuer Report enthüllt, wie Cyberkriminelle gestohlene Daten nutzen, um ihre Opfer brutal zur Zahlung zu erpressen. Die Täter setzen die gesammelten Informationen ein, um geziel...
Fünf Schritte zur NIS2-basierten OT-Cybersicherheit
Die Digitalisierung der Industrie macht kritische Infrastrukturen zu beliebten Zielen für Cyberangriffe, was sowohl Unternehmen als auch die Gesellschaft gefährdet. Daher gewinnt C...
Endgeräte im Urlaub vor SCAM schützen
In der Ferien- und Reisezeit steigt die Nutzung mobiler Geräte an. Dass wissen auch Cyberkriminelle und deshalb wird vor Hackern gewarnt, die aus der verstärkten Nutzung von Smartp...
KI im Cyberraum: Neue Bedrohungen treffen auf intelligente Verteidigung
Das Thema Künstliche Intelligenz (KI) ist weiterhin allgegenwärtig und wird oft mit dem revolutionären Potenzial der Dampfmaschine oder des elektrischen Stroms verglichen. KI trans...
Ransomware nimmt verschärft Kritische Infrastrukturbereiche ins Visier
Unternehmen der KRITIS-Bereiche Energie und Wasser haben mit 67 Prozent eine deutlich höhere Angriffsrate als der weltweite Durchschnitt (59 Prozent). 55 Prozent dieser Unternehmen...
Wie das BSI künftig gravierende IT-Ausfälle vermeiden will
Nach den weltweiten IT-Störungen am 19. Juli 2024 hat das Bundesamt für Sicherheit in der Informationstechnik (BSI) gemeinsam mit den Software-Unternehmen CrowdStrike und Microsoft...
Spyware aus Google Play massenhaft heruntergeladen
Experten haben eine gefährliche Spyware-Kampagne enthüllt, bei der die Malware 'Mandrake' über Google Play verbreitet wird. Als harmlose Apps getarnt – von Kryptowährungs-Tools übe...
Cloud, wo bist du?
Immer mehr Unternehmen sind von Cloud-Ausfällen betroffen: Vier von zehn Firmen berichten von Unterbrechungen in ihren Cloud-Diensten. Als Reaktion darauf entwickeln betroffene Unt...
Cyberkriminelle können pfSense Firewall übernehmen
Bereits seit Anfang 2024 gibt es nach derzeitigen Erkenntnissen mehrere kritische Schwachstellen in der beliebten Open-Source-Firewall pfSense. Diese Schwachstellen ermöglichen es ...
Wie unterschiedliche Branchen das Thema Verschlüsselung beurteilen
Der Handel in Deutschland steht beim Datenschutz vor einer Kluft zwischen Anspruch und Realität, wie eine Umfrage im zweiten Quartal 2024 zeigt. Während 67,5 Prozent der Unternehme...
Wie MXDR Sicherheitsvorfällen vorbeugt
MDR und die Weiterentwicklung MXDR sind Sicherheitstools, die auch vor unbekannten Angriffsformen schützen sollen. Doch um zu verstehen, warum Sicherheitsteams besser direkt zu MXD...
KI: Neue Norm soll Risiken bändigen
Die neue DIN/TS 92004 hilft Unternehmen, die Risiken ihrer KI-Systeme zu beherrschen und so mehr Sicherheit und Vertrauen zu schaffen.
IT-Chaos: Mühsames Aufräumen nach dem digitalen Blackout
Alarmstufe Rot in der digitalen Welt: Am vergangenen Dienstag kam es weltweit zu massiven IT-Ausfällen, die Millionen von Unternehmen und Organisationen lahmlegten. Schuld daran wa...
Spear-Phishing-Methoden jetzt bei Massen-Phishing-Kampagnen entdeckt
Cyberkriminelle nutzen Methoden aus Spear-Phishing zunehmend für Massenkampagnen. Während herkömmliche Phishing-Mails generische, oft fehlerhafte Nachrichten an viele Empfänger sen...
Unternehmen in Deutschland mangelhaft bei Cybersecurity
Cyberangriffe nehmen weltweit zu, auch in Deutschland. Ein Viertel der IT-Entscheider in kleinen und über die Hälfte in großen Unternehmen berichten von vermehrten Angriffen. Trotz...
Was Unternehmens-Chefs in Sachen Cyberschutz vom Staat fordern
Unternehmen in der DACH-Region fordern internationale Zusammenarbeit und bessere Förderung für Sicherheitsstandards. Unterschiede bestehen bei weiteren Forderungen: Deutsche Untern...
KI-optimierte Datensicherheit in sieben Beispielen
Künstliche Intelligenz (KI) hat das Potenzial, die Datensicherheit erheblich zu verbessern, indem sie große Datenmengen schnell und präzise analysiert, um Muster und Anomalien zu e...
Gefährlicher als log4shell: regreSSHion
Eine der bedeutendsten Entdeckungen von Sicherheitslücken der letzten Jahre, was Ausmaß und potenzielle Auswirkungen betrifft, hat in der IT-Szene ein Beben ausgelöst: regreSSHion ...
Telegram wird zum Dorado für cyberkriminelle Aktivitäten
Cybersicherheitsexperten diskutieren die Sicherheit der Telegram-App, da das verantwortliche Team relativ klein ist. Zudem zeigen Kaspersky-Analysen, dass Cyberkriminelle den Messe...
Europäische Banken durch Phishing-Kit bedroht
Die Banken und Finanzinstitute in der Europäischen Union sehen sich einer ständig wachsenden Bedrohung durch Cyberangriffe ausgesetzt. Diese Bedrohungen sind vielfältig und reichen...
Fünf Fähigkeiten, die für eine schnellere Wiederherstellung im Angriffsfall nötig sind
Ein neuer Bericht untersucht, wie Unternehmen ihre Resilienz gegen Cyberangriffe verbessern können. Dabei wurden fünf Indikatoren identifiziert, die das Vertrauen in die Abwehr, Be...
SGF setzt auf IT- und OT-Sicherheit von Belden’s macmon NAC
Die Süddeutsche Gelenkscheibenfabrik (SGF) in Waldkraiburg (Oberbayern) nutzt zur Sicherung des Zugriffs auf ihre IT-Infrastruktur und das OT-Netz (Operational Technology) macmon N...
Nach Snowflake-Attacke: Aufruf zur MFA-Pflicht
Aktuell sorgt eine Cyberattacke auf das cloud-basierte Unternehmen Snowflake für Aufsehen. Angreifer haben Zugangsdaten erbeutet und diese genutzt, um in Unternehmen einzudringen, ...
Unternehmen kämpfen mit Software-Schwachstellen und verzögerten Patches
Ein aktueller Index zum Thema Cyber-Resilience in Unternehmen zeigt, dass viele Sicherheitswerkzeuge lückenhaft sind und Patches vernachlässigt werden. Außerdem sind 92 Prozent der...
Warum Disaster-Recovery-Pläne nicht mehr ausreichen und wie cloudbasierte Cleanrooms die Cyberresilienz stärken
Es gibt verschiedene Arten der Recovery, abhängig vom Ausfallszenario. Gegen Angriffe von Cyberkriminellen hilft nur eine Cyber Recovery. Ein Hardware-Ausfall oder ein logischer Da...
Identitätsangriffe boomen: Unternehmen in Deutschland stark gefährdet
Ein neuer Report zeigt, dass die steigende Zahl menschlicher und nicht-menschlicher Identitäten das Risiko von Cyberangriffen erhöht. Die Studie betont auch, dass künstliche Intell...
KI im Wandel: Experten skeptisch, sehen aber Potenzial
Ein neuer Bericht zeigt, dass viele IT-Experten KI-Technologien immer mehr nutzen möchten – bereits neun von zehn tun dies oder planen es zumindest. Trotzdem gibt es weiterhin Bede...
Wie Datenausfall kosteneffizient vermieden werden kann
Unternehmen stehen unter starkem Kostendruck, dürfen jedoch nicht an der Cybersicherheit sparen. Der Schutz von Daten und Systemen sollte höchste Priorität haben. Eine Checkliste k...
Olympische Spiele 2024 ein Dorado für Cyberkriminelle?
Cyberkriminelle sind immer auf der Suche nach neuen Angriffsmethoden, besonders bei großen Ereignissen wie den Olympischen Spielen. Indem Sie sich bewusst sind und bewährte Sicherh...
Cybersicherheit im Automobilsektor: Studie zeigt dringenden Handlungsbedarf
Kaspersky-Studie "Cybersicherheit in der Automobilbranche" zeigt: IT-Entscheider zweifeln am Schutz vernetzter Fahrzeuge. Der Report zeigt die größten Herausforderungen und gibt Ha...
QR-Code-Phishing: Hacker nutzen ASCII-Zeichen, um Virenscanner zu umgehen
Hacker nutzen eine neue Methode des QR-Code-Phishings mit ASCII-Zeichen, um Virenscanner zu umgehen. Unternehmen sollten QR-Codes in E-Mails mit Vorsicht betrachten und geeignete S...
Telefonbetrug ist nicht neu, aber der Einsatz von Künstlicher Intelligenz (KI) und Voice Cloning durch Kriminelle hebt die Täuschung auf ein neues Level, warnen IT-Sicherheitsexper...
Management Studie: So ticken Chefs bei Zukunftstechnologien
Robotik, KI oder Firmenwagen – Unternehmensführungen in der DACH-Region haben unterschiedliche Ansichten über zukünftige Technologien und Cybergefahren. Deutsche und Schweizer C-Le...
Statement: „Künstliche Intelligenz ist ein Werkzeug, das wir richtig nutzen müssen
Für die einen ist KI eine unheilvolle Bedrohung, die das Schicksal der Menschheit besiegelt, für die anderen ein strahlender Hoffnungsschimmer, der eine glorreiche Zukunft verheißt...
Neuartige Stealer zielen auf Unternehmensdaten
Immer mehr Malware stiehlt Daten und Informationen von Unternehmen. Jüngst haben Sicherheitsexperten drei neue Stealer entdeckt, die teils besonders trickreich arbeiten, teils mit ...
In welchen Fällen eine Versicherung gegen Cybertattacken sinnvoll ist
Bitkom hat einen Leitfaden zu Cyberversicherungen für Unternehmen veröffentlicht. Neben der Absicherung von finanziellen Schäden steht dabei besonders die Prävention im Fokus.
Strategien und Tipps für die Abwehr von Impersonationsangriffen
Impersonationsangriffe, bei denen sich Bedrohungsakteure als autorisierte Benutzer ausgeben, sind zu einem besonders kritischen Faktor geworden. Sie untergraben das grundlegende Ve...
Wie eine Compliance-Katastrophe vermeidbar ist
Die Speicherung von Daten wird immer komplexer, und es wird für viele Organisationen zunehmend schwieriger, alle Vorschriften einzuhalten. Besonders in stark regulierten Branchen i...
Umfrage: Deutliches Wachstum bei PAM- und Zero-Trust-Adoption
Der jetzt herausgegebene Bericht „Information Security and Compliance Future Trends 2024“ zeigt positive Entwicklungen bei der Annahme von Privileged Access Management (PAM) und Ze...
Immer bestens informiert: Abonnieren Sie jetzt den Newsletter IT-SICHERHEIT
Bleiben Sie stets auf dem aktuellen Stand mit unserem IT-SICHERHEIT-Newsletter, der Sie zweimal im Monat über die neuesten Entwicklungen, Bedrohungen und Schutzmaßnahmen im Bereich...
Viele Cyberangriffe bleiben lange unentdeckt
Mehr als ein Fünftel (22 Prozent) der Cyberangriffe auf Unternehmen und Organisationen im vergangenen Jahr dauerten mehr als einen Monat an – dies bedeutet einen Anstieg von rund s...
Schwachstelle im Foxit PDF-Reader wird für Phishing ausgenutzt
Forscher haben ein ungewöhnliches Verhaltensmuster bei der Ausnutzung von PDF-Dateien entdeckt. Der Exploit zielt hauptsächlich auf Benutzer von Foxit Reader, der neben Adobe Acrob...
Ein Mitarbeiter eines Passwortmanager-Unternehmens wurde kürzlich Ziel eines Deepfake-Phishing-Angriffs, bei dem sich der Angreifer als CEO ausgab. Durch seine Schulung konnte der ...
KI-gestützte Phishing-Angriffe erreichen neue Dimensionen
Ein neuer Report zeigt, dass Bedrohungsakteure zunehmend generative KI nutzen, um ihre Phishing-Kampagnen zu verbessern. Diese Entwicklung markiert einen Paradigmenwechsel in der C...
Studie: Rekordhoch bei Denial-of-Service-Anfälligkeiten
Der elfte Bericht über Microsoft-Schwachstellen ist erschienen. Er teilt die Schwachstellen nach Produkt und Kategorie auf. Zum dritten Mal hintereinander sind weitreichende Nutzer...
Infostealer klauen pro Gerät über 50 Account-Zugänge
Die Bedrohung durch Infostealer, die Account-Zugangsdaten stehlen und im Darknet verkaufen, nimmt zu. Cyberkriminelle erhalten durchschnittlich 51 Logindaten pro Gerät und zwei Zug...
Massive DDoS-Attacken im Anmarsch
Seit dem Beginn des Konflikts zwischen Russland und der Ukraine nehmen wellenartige DDoS-Angriffe deutlich zu. Staatlich unterstützte Gruppen und Aktivisten verwenden fortschrittli...
Sicherheitsforscher haben eine komplexe und langjährige Botnet-Operation aufgedeckt, die von einer rumänischen Gruppe von Bedrohungsakteuren namens RUBYCARP betrieben wird. Diese O...
KI-unterstützte Malvertising-Kampagne auf Facebook
Cyberkriminelle nutzen die zunehmende Popularität von KI-Diensten wie ChatGPT, Sora AI, DALL-E oder Midjourney gezielt aus, um Nutzer auf Facebook mit Malware zu infizieren. Diese ...
Wie Cybersicherheit mit ihren Kosten korrespondiert
Cyberangriffe sind eine große Gefahr für Unternehmen, Regierungen und Personen. Im letzten Jahr wurden die Kosten von Cyberangriffen weltweit auf 8 Billionen US-Dollar geschätzt. D...
Cybersicherheit in Zeiten von Krieg, Krisen und Konflikten
Der CSK – Cybersecurity Kritis Summit widmet sich vom 24. bis 25. April den beiden Themen Cybersicherheit und KRITIS. Am 24. April startet das Plenum Cybersecurity mit einer Keynot...
Account-Informationen von ChatGPT-Nutzern massenhaft im Darknet verfügbar
Im Darknet wurden tausende gestohlener Zugangsdaten für beliebte KI-Tools wie ChatGPT, Grammarly oder Canva entdeckt. Cyberkriminelle nutzen Infostealer, um an diese Zugangsdaten z...
Raspberry Robin: Malware mit Wurm-Fähigkeiten
Raspberry Robin zeigt sich als sehr anpassungsfähig und schlau. Während seiner Entwicklung nutzte die Malware fortschrittliche Methoden wie Discord, um bösartige Daten zu übertrage...
12 Stücke Kuchen für Cybersicherheit
Der CSK - Cybersecurity KRITIS Summit stellt am 24. und 25. April die beiden Themen Cybersecurity und KRITIS in den Mittelpunkt. Die Online-Konferenz für 0,- Euro bietet dazu ein u...
KRITIS – Von DEFCON 1 auf 5 zurückschalten
Der CSK – Cybersecurity KRITIS Summit fokussiert vom 24. bis 25. April auf die beiden Themen Cybersicherheit und KRITIS. Die Online-Konferenz für 0,- Euro bietet dazu speziell für ...
BKA schaltet illegalen Darknet-Marktplatz „Nemesis Market“ ab
Am Mittwoch haben die Generalstaatsanwaltschaft Frankfurt am Main und das Bundeskriminalamt (BKA) die Server-Infrastruktur des illegalen Darknet-Marktplatzes "Nemesis Market" in De...
Report: Die wichtigsten Cyberbedrohungen für KMUs
Daten- und Identitätsdiebstahl stellen die Hauptbedrohungen für kleine und mittelgroße Unternehmen dar. Fast die Hälfte aller analysierten Schadsoftware-Fälle im Jahr 2023 zielten ...
Social Engineering entzaubern und erfolgreich abwehren
Social Engineering hat viele Formen, wie zum Beispiel Phishing (Fake-E-Mails), Smishing (Fake-SMS), Pretexting (Vortäuschen von Identitäten) und BEC/EAC (Betrug mit legitimen Gesch...
EU-Einrichtungen unter gelenktem Cyber-Beschuss
Ein Bericht des EU-IT-Notfallteams (CERT-EU) zeigt, dass 2023 viele Spear-Phishing-Angriffe gegen EU-Einrichtungen stattfanden. Diese wurden größtenteils von Hackern und staatlich ...
Report: Phishing-Aktivitäten steigen weltweit um 40 Prozent
Phishing-Angriffe bleiben in Deutschland ein großes Problem. Im letzten Jahr wurden insgesamt 34.281.620 solcher Angriffe auf Nutzer hierzulande erkannt. Global gesehen nimmt die Z...
Online-Meeting-Dienste als Malware-Schleuder
Forscher haben entdeckt, dass Bedrohungsakteure gefälschte Websites von populären Online-Meeting-Plattformen wie Skype, Zoom und Google Meet einsetzen, um Remote Access Trojaner (R...
Lösegeld-Forderungen bei Ransomware-Angriffen steigen massiv
Cyberkriminelle setzen nicht nur auf Ransomware, sondern auch auf Business E-Mail Compromise und nutzen oft längst bekannte, ungepatchte Schwachstellen, um große Gewinne zu erziele...
Warum KRITIS-Betreiber auf den Einsatz von HR- und Security-Lösungen setzen sollten
Im Dezember des letzten Jahres präsentierte das Bundesinnenministerium einen überarbeiteten Entwurf für das KRITIS-Dachgesetz, das am 18. Oktober 2024 in Kraft treten soll. In dies...
Nach Zerschlagung: Quakbot weiter gefährlich
Eine neue Version der Qakbot-Malware wurde entdeckt und analysiert, die erstmals Mitte Dezember auftrat. Trotz der Zerschlagung der Botnet-Infrastruktur im August durch die Strafve...
Mit Hilfe der größten eigenen Datensammlung zu Risiken und Bedrohungen weltweit haben Experten die weit verbreitete Ausnutzung von Schwachstellen in der Lieferkette durch Bedrohung...
Unveränderlicher Speicher schützt vor raffinierten KI-Attacken
Generative KI gibt Cyberkriminellen mehr Flexibilität, um herkömmliche Datenschutzlösungen zu umgehen und stellt eine zusätzliche Herausforderung für IT-Experten dar. Eine wirksame...
Neue HeadCrab-Version nimmt Redis-Server noch schärfer unter Attacke
Letztes Jahr brachte die neue Malware namens "HeadCrab" Probleme mit sich. Cyberkriminelle setzten diese fortschrittliche Malware ein, die von herkömmlichen Antivirenprogrammen nic...
Wie Open XDR Bedrohungen erkennt und abwehrt
In der digital geprägten Unternehmenswelt von heute ist ein ganzheitlicher, proaktiver Ansatz im Kampf gegen Cyber-Bedrohungen unerlässlich. Open Extended Detection and Response (O...
Cyber Signals: KI – Bedrohung und Schutzschild zugleich
Die Cybersicherheitswelt erlebt einen tiefgreifenden Wandel, getrieben von Künstlicher Intelligenz (KI). KI bietet Chancen, Cyberangriffe abzuwehren und dem Fachkräftemangel entgeg...
Threat Report für H2/2023 offenbart vier gefährliche Trends
Ein neuer Report für die zweite Hälfte des Jahres 2023 beleuchtet wichtige Trends in den Bereichen multi-funktionale Malware, Loader, ViperSoftX und Phishing-Mails. Dabei wird deut...
Cyberbedrohungsradar 2024
Die stetig wachsende Komplexität der IT-Landschaften und das Aufkommen neuer Angriffsarten stellen Unternehmen vor zunehmende Herausforderungen im Bereich der Cyber-Sicherheit. In ...
„Pig Butchering“ als Service: Kryptowährungsbetrüger expandieren weltweit
Während einer zweijährigen Untersuchung der Aktivitäten von Sha-Zhu-Pan-Betrügern wurde eine sich zunehmend professionalisierende Betrugsmasche aufgedeckt, die darauf abzielt, Opfe...
Drei Schlüsseltrends für Datenschutz und Cybersecurity in 2024
Generative KI ist überall, aber IT-Experten sollten 2024 auch auf andere wichtige Dinge achten. Dazu gehören beispielsweise Lücken in SaaS-Apps, sichere Verschlüsselung gegen Quant...
Deep Fakes: Wie populäre YouTube-Kanäle im großen Stil missbraucht werden
Cyberkriminelle nehmen vermehrt größere YouTube-Kanäle ins Visier ihrer Angriffe mit dem Ziel von Krypto-Betrug. Forscher warnten bereits im Oktober 2023 vor diesem Trend, der nun ...
Bitkom zieht in Sachen Cyberkriminalität erdrückende Bilanz für 2023
Im Jahr 2023 ist die Bedrohung durch Cyberkriminalität allgegenwärtig, und sie betrifft mittlerweile sieben von zehn Internetnutzer. Der durchschnittliche finanzielle Schaden beläu...
Cybersicherheit wird klarer Fall für Auslagerung
Eine aktuelle Cybersicherheitsstudie zeigt: IT-Verantwortliche erwarten mehrheitlich eine zunehmende Bedrohungslage. Unternehmen reagieren darauf verstärkt mit umfassenden Sicherhe...
Cybersicherheit in Zeiten von KI: Trends und Prognosen für das Jahr 2024
Experten haben untersucht, wie Künstliche Intelligenz (KI) die Sicherheit im Internet beeinflusst. Sie haben sich darauf konzentriert, wie Cyberkriminelle KI nutzen, aber auch wie ...
Ein ungeschütztes Gerät reicht: Remote-Ransomware-Angriffe steigen massiv
Remote-Verschlüsselungstechniken ermöglichen es den Angreifern, aus der Ferne auf Systeme zuzugreifen und sie zu verschlüsseln, ohne physisch vor Ort zu sein. Die herkömmlichen Sch...
Doppelt reingelegt: Opfer von Akira und Royal Ransomware erneut Angriffsziel
Im Juli 2023 tauchten Berichte über eine neu aufgetretene Hackergruppe namens Akira auf, die gefährliche Ransomware-Services und -Tools für Cyberkriminelle anbietet und angeblich m...
Ransomware-Banden: Wenn das Ego auf dem Spiel steht
Die Welt der Cyberkriminalität hat sich professionalisiert. Sie umfasst nicht nur Arbeitsteilung, Rekrutierung über das Darknet und benutzerfreundliche Malware-Baukästen. Offenbar ...
Welche drei Ebenen vollständige Digitale Souveränität hat
Digitale Souveränität ist zu einem entscheidenden Anliegen für Behörden und Unternehmen geworden. Die Möglichkeit, vollständig souveräne Software-Stacks zu nutzen, bedeutet, dass O...
Der einfache Weg zur besten Fingerabdrucktechnologie
Die Fingerabdrucktechnologie ist zweifellos eine etablierte und zuverlässige Methode zur Benutzeridentifikation. Sie hat sich in verschiedensten Branchen als unverzichtbar erwiesen...
Prognosen zur Cybersecurity für 2024
Wo geht es hin in Sachen IT-Sicherheit im Kontext von Generative K.I., Cyberkriminalität, Ransomware und Compliance? Zwei Security-Experten werfen in jeweils drei markanten Thesen ...
BlackCat nutzt SEC-Vorschriften zur Erpressung von Opfern
Die neuesten Ereignisse in der Cybercrime-Welt zeigen, dass die Täter nicht nur technisch versiert sind, sondern auch ein grundlegendes Verständnis für die Aufgaben und Pflichten b...
Studie enthüllt: 71 Prozent des IT-Fachkräftemangels betrifft Cybersecurity
Cyberangriffe werden raffinierter, IT-Infrastrukturen komplexer – doch es mangelt an IT-Fachleuten. Die Studie "Cybersecurity as a Service (CSaaS)" zeigt, dass knapp ein Drittel de...
Statement: Was Profitgier und Faulheit der Cyberkriminellen für die Verteidigung bedeuten
Eine Wahrheit, die uns dieses Jahr erneut begegnet ist, hat mehr Nuancen als vielleicht erwartet: Nämlich wie faul Cyberkriminelle sind und wie agil sie gleichzeitig werden, wenn e...
Report: Enthüllung der neuesten Taktiken der Cyberkriminellen
Die genaue Untersuchung realer Angriffe auf Unternehmen hat eine neue Strategie der Cyberkriminellen ans Licht gebracht: Sie manipulieren Telemetrie-Protokolle, um ihre Anwesenheit...
Cyberkriminelle können Google-Anmeldung für Windows missbrauchen
In einer aktuellen Analyse verdeutlichen Sicherheitsexperten die potenzielle Ausnutzung des Google Workspace, ehemals bekannt als G Suite, durch Cyberkriminelle. Nach erfolgreichen...
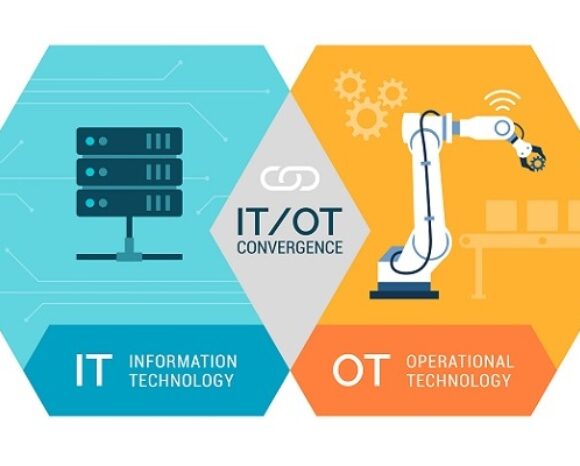
Bedrohungslage: IT/OT-Konvergenz
Das Konzept der IT/OT-Konvergenz soll Anlagen und Geräte in die digitale Welt integrieren. Industrie 4.0 und Manufacturing X als Grundlagen haben diese Vernetzung vorangetrieben un...
Wem Unternehmen in Sachen Cybersecurity as a Service vertrauen
In der sich rasch verändernden Welt der Cybersicherheit ist es entscheidend, dass Unternehmen flexibel auf Sicherheitsbedrohungen reagieren können. Cybersecurity as a Service (CSaa...
Die Hive-Ransomware-Gang hat einen Nachfolger: Hunters International
Die Ransomware-Landschaft verändert sich, wie die neu aufgetauchte Gruppe Hunters International zeigt. Diese hat sich bereits als Nachfolger der Hive-Betreiber erklärt. Eine Analys...
KMUs als Wachstumsmotor im Cybersicherheitsmarkt
Der Cybersecurity-Markt setzt seine Erfolgsgeschichte fort, angetrieben durch den zunehmenden Angriffsdruck und den wachsenden Fachkräftemangel. Besonders im Mittelstand zeigt sich...
Studie: Ein Drittel der deutschen Angestellten in Sachen IT-Sicherheit hilflos
Etwa 30 Prozent der Arbeitnehmerinnen und Arbeitnehmer in Deutschland gestehen sich selbst ein eher bescheidenes Wissen im Bereich Cybersecurity zu. Besonders interessant wird es, ...
Neue schädliche WhatsApp-Mod: 340.000 Spionage-Angriffe aufgedeckt
Je mehr Funktionen, desto besser. Dafür wagen sich viele Nutzer von beliebten Messaging-Apps wie WhatsApp auf das Terrain der Drittanbieter-Mods. Diese Mods versprechen, den Dienst...
Report zur Schadenpraxis: Cyber-Angriffe sind größtes Geschäftsrisiko
Laut einem aktuellen Report wurden 58 Prozent der deutschen Unternehmen bereits Opfer eines Cyberangriffs. Besorgniserregend ist, dass für jedes fünfte dieser Unternehmen der Angri...
Microsoft will mit Secure-Future-Initiative mehr für Cybersicherheit tun
Die Welt der Cybersicherheit ist heute komplexer und schwieriger als je zuvor. Angriffe sind schneller, effektiver und raffinierter geworden, während ihre Zahl nach oben schnellt. ...
Deutschland braucht eine neue Cybersicherheitsstrategie
Die Cybersicherheitslage in Deutschland bleibt problematisch. Ransomware-Angriffe stellen derzeit die größte Bedrohung dar, und es gibt eine wachsende Professionalisierung der Angr...
2023: 386 Organisationen in Deutschland wöchentlich von Cyber-Angriffen betroffen
Weltweit stiegen die Angriffe im Vergleich zum Vorjahr um 3 Prozent an. In Deutschland waren in diesem Jahr wöchentlich 386 Organisationen Cyberangriffen ausgesetzt. Besonders auff...
KI ist in der Cybersicherheit ein zweiseitiges Schwert
Laut einer Bitkom-Umfrage sehen 57 Prozent der befragten Unternehmen Gefahren im Einsatz von Künstlicher Intelligenz (KI) im Bereich der Cybersicherheit. Auch der Abfluss sensibler...
Ex-NSA-Mitarbeiter bekennt sich der Spionage schuldig
Ein ehemaliger Mitarbeiter der Nationalen Sicherheitsbehörde der USA (NSA) hat sich schuldig bekannt, weil er versucht haben soll, geheime Verteidigungsinformationen nach Russland ...
Studie: Robuste IT-Security ist für den Mittelstand zu kompliziert und zu teuer
Der Stellenwert von Cybersecurity in deutschen Unternehmen ist gestiegen, jedoch haben kleinere und mittlere Unternehmen (KMU) immer noch Schwierigkeiten bei der Umsetzung effektiv...
Malware-Angriffe auf IoT- und OT vervierfachen sich
In einem aktuellen Bericht wird ein alarmierender Anstieg von 400 Prozent bei IoT- und OT-Malware-Angriffen im Vergleich zum Vorjahr aufgezeigt. Besonders betroffen sind der Fertig...
Malware tarnt sich als Hilferuf im Nahostkrieg
Inmitten der aktuellen Eskalation des Gaza-Konflikts nutzen skrupellose Hacker das Chaos, um Malwarekampagnen durchzuführen. Ihre Methode: Hilferufe und Spendenaufrufe. Ihr Ziel: G...
Staatliche Akteure erhöhen Spionageaktivitäten, Cyberangriffe und Desinformationskampagnen
Die Anzahl krimineller Cyberangriffe und staatlich gesteuerter Attacken nimmt kontinuierlich zu. Im vergangenen Jahr waren 120 Länder von staatlich geförderten Spionage-Cyberangrif...
Digitalisierung mit Cybersecurity
Herkömmliche IT-Security reicht für den Schutz der OT nicht. Eine konsolidierte IT/OT-Strategie basiert auf dem tiefgehenden Verständnis der OT-Infrastrukturen und ihrer Automatisi...
Praxistipps, wie Cyberversicherungs-Prämien bezahlbar bleiben
Trotz der aktuellen Anspannung wird von Experten eine noch dramatischere Zukunft prophezeit, insbesondere im Kontext von Cyberkriegen und Angriffen auf kritische Infrastrukturen. E...
Drittanbieter-Phishing bedroht Unternehmen und Kunden weltweit
Phishing ist und bleibt eine ständige Gefahr für Unternehmen. Doch was diese Bedrohung besonders gefährlich macht, ist die kontinuierliche Evolution der Angriffsmethoden, mit denen...
Studie zeigt höchste Ransomware-Betroffenheit im vergangenen Jahr
Eine neue Studie verdeutlicht einen alarmierenden Anstieg von Ransomware-Angriffen im Gesundheitswesen. 45 Prozent der Befragten aus dieser Branche berichten von Angriffen in den l...
Pig-Butchering: Wie Betrüger mit gefälschtem Kryptowährungs-Handelspools Geld ergaunern
In den letzten drei Jahren hat sich der Kryptobetrug als die vorherrschende Form von Online-Betrug etabliert. Die Zahl gefälschter Liquiditätspools ist sprunghaft angestiegen, von ...
Studie: Immer mehr Cyberangriffe auf kritische Infrastrukturen
Eine neue Studie zeigt, dass immer mehr Cyberangriffe auf kritische Infrastrukturen verübt werden, wobei fast 60 Prozent dieser Angriffe von staatlich unterstützten Gruppen durchge...
Neue Ransomware umgeht Erkennung durch Sicherheitslösungen
Eine neue Malware, entwickelt von der gefürchteten Ransomware-Gruppe Cuba, hat die Fähigkeit, fortschrittliche Erkennungssysteme zu überlisten. Diese Gruppe hat Unternehmen auf der...
Kommentar: Ransomware-Angriff auf MGM Resorts
Am 12. September 2023 wurde MGM Resorts, ein US-amerikanischer Hotel- und Casinobetreiber, Berichten zufolge von einem Ransomware-Angriff getroffen, der mehrere Systeme an wichtige...
Versteckte Bedrohung in AWS
Die neue Cloud-native Kryptojacking-Operation AMBERSQUID nutzt ungewöhnliche AWS-Dienste wie AWS Amplify, AWS Fargate und Amazon SageMaker. Diese Dienste werden normalerweise nicht...
Bericht: Anstieg der Cyberbedrohungen auf Rekordniveau
Ein aktueller Bericht, der die Aktivitäten von Cyberkriminellen und staatlich unterstützten Hackern in den ersten sechs Monaten des Jahres 2023 analysiert hat, offenbart alarmieren...
Neuer Incident Response Ransomware Report
Der Bericht zur globalen Cyberbedrohungslandschaft in der ersten Jahreshälfte 2023 zeigt alarmierende Trends: So sind Ransomware-Fälle um 46 Prozent im Vergleich zu 2022 gestiegen....
BSI goes USA: Projektarbeit in San Francisco gestartet
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) intensiviert seine globale Zusammenarbeit mit akademischen und wirtschaftlichen Partnern in den Vereinigten Staaten.
Datenwiederherstellung: Ransomware den Schrecken nehmen
Im Kampf gegen Ransomware müssen Unternehmen robuster Datensicherheit den Vorrang einräumen. Dies ist der Schlüssel, um die negativen Auswirkungen auf den Geschäftsbetrieb, die Kon...
Deepfakes: So gefährden KI-generierte Inhalte die Demokratie
Die Demokratisierung von Künstlicher Intelligenz hat die politische Landschaft verändert. Zukünftige Wahlen könnten stark von KI-generierten Informationen beeinflusst werden, sei e...
Cyber-Angriffe nehmen weltweit um 8 Prozent zu
Ein neuer Security Report wirft ein Licht auf die Verschmelzung alter und neuer Cyber-Kriminalitätsformen. Die Nutzung von KI und USB-Geräten als unerwartete Komplizen sowie die Do...
Cyberkriminalität: Phishing und Ransomware halten ihre bedrohliche Präsenz aufrecht
Das Bundeskriminalamt (BKA) veröffentlichte kürzlich das "Bundeslagebild Cybercrime 2022", das einen umfassenden Überblick über die aktuelle Situation der Cyberkriminalität in Deut...
BSI plant stärkere Vernetzung deutscher Cyberakteure
Bei einem Besuch des Nationalen Forschungszentrums für angewandte Cybersicherheit ATHENE und des Fraunhofer SIT in Darmstadt ließ sich Claudia Plattner, Präsidentin des Bundesamtes...
Steigende Gefahr durch perfektionierten KI-Einsatz in Ransomware
Ransomware bleibt ein anhaltendes Problem, das durch den Einsatz von Künstlicher Intelligenz (KI) noch verschärft wird. Die Anzahl der Angriffe hat sich im letzten Jahr verdoppelt ...
Geschickt kombinierte Angriffsmethoden: Wenn der Betrug per Anruf kommt
In einer perfiden Verschränkung von Telefonaten und E-Mails offenbart sich eine neuartige Taktik, die von Cyberkriminellen benutzt wird, um ihre Schadsoftware zu verbreiten. Sicher...
Bedrohungsreport: Ransomware verbreiteter denn je
Die Verbreitung von Ransomware-Angriffen hat im vergangenen Jahr ein noch nie dagewesenes Ausmaß erreicht. Ein Forschungsteam nahm das zum Anlass, die neusten Entwicklungen, Trends...
Ladestationen für Elektrofahrzeuge: Das wachsende Cybersicherheitsrisiko
Sicherheitsexperten haben ein beunruhigendes Muster enthüllt: Die Ladestationen und Anwendungen für Elektrofahrzeuge sind bedenklich ungeschützt. Von potenziellem Betrug bis zu gez...
Rhysida Ransomware jetzt noch gefährlicher
Die Parallelen zwischen der Rhysida-Ransomware und der berüchtigten Vice Society sind nicht zu übersehen: Ihre Vorgehensweisen, Taktiken und Instrumente weisen beachtliche Übereins...
Hive, Royal und Black Basta Ransomware – ähnlicher als bisher bekannt
Ähnlichkeiten zwischen den Ransomware-Gruppen Hive, Black Basta und Royal sind möglicherweise größer als bisher angenommen, wie aktuelle Angriffe nahelegen. Während einer dreimonat...
Neues Open Data Schema flankiert ersten Jahrestag des OCSF
Das Open Cybersecurity Schema Framework (OCSF) feiert seinen ersten Jahrestag und markiert diesen Meilenstein mit der Einführung eines neuen Open Data Schema. In den letzten zwölf ...
Cyberresilienz in sieben Phasen: KMUs und Datenschutz
Kleinere und mittelständische Unternehmen (KMUs) haben oft Probleme bei der Cyberresilienz. Einer schnellen, vollständigen und möglichst automatisierten Erholung von einem Cyberang...
Unsichere VPNs, E-Mail und Endgeräte gelten als Hauptangriffsvektoren, was den Trend zur Zero Trust-Architektur unterstreicht. Laut einer aktuellen Studie befürchten 88 Prozent der...
Wie Daten dabei helfen, die Resilienz zu steigern
Cybersicherheit ist ein zentrales Anliegen für Unternehmen, insbesondere angesichts steigender Datenmengen und der ständig wachsenden Bedrohung durch Cyberangriffe. Um ihre IT-Infr...
Cyberresilienz: Drei häufige Fehler mit fatalen Folgen
Unternehmen können sich durch die fünf Säulen der Cyberresilienz – identifizieren, schützen, erkennen, reagieren und wiederherstellen – sehr gut vor Cyberangriffen schützen. Doch d...
Decoy Dog zeigt seine hässliche Fratze
Die Open-Source-Software Pupy entpuppt sich als trojanischer Deckmantel für Decoy Dog und lenkt damit die Aufmerksamkeit auf die dringende Notwendigkeit von DNS-Sicherheit. Nachdem...
Kostenexplosion trotz sinkender Angriffszahlen: Ransomware bedroht den Einzelhandel
Im Einzelhandel gehen die erfolgreichen Ransomware-Angriffe leicht zurück, doch die finanziellen Schäden nehmen drastisch zu. Trotz eines Angriffsrückgangs um acht Prozent sind die...
Postquanten-Verschlüsselung verlangt Priorität von Maschinenidentitäten
Das European Policy Center hat ein Strategiepapier von Andrea Rodriguez präsentiert, das vor den Cybergefahren durch Fortschritte im Quanten Computing im europäischen Wirtschaftsra...
Kommentar: Cyber-Attacken ungekannten Ausmaßes am Horizont
Das Risiko von Cyberattacken steigt rasant und betrifft mittlerweile jedes Unternehmen. Während früher bestimmte Branchen bevorzugte Ziele waren, nehmen Hacker nun jedes Unternehme...
„Staatstrojaner“ bleiben bis auf weiteres legal
Fünf Jahre ließ sich das Bundesverfassungsgericht Zeit, um sich mit der Verfassungsbeschwerde gegen den legalisierten Einsatz von "Staatstrojanern" des Bundesverbandes IT-Sicherhei...
100 schädliche Treiber entdeckt, die vom Microsoft WHCP signiert wurden
Die Entdeckung von 133 bösartigen Treibern, die mit legitimen digitalen Zertifikaten signiert sind, darunter 100 vom renommierten Microsoft Windows Hardware Compatibility Publisher...
KI-Studie: Hacker schätzen menschliche Cybersecurity-Fähigkeiten als unersetzlich ein
Der jährlich erscheinende Bericht "Inside the Mind of a Hacker" untersucht Themen wie die Auswirkungen von KI auf die Sicherheit, die Professionalität heutiger Hacker und den aktue...
Chinesische Spyware im Google Play-Store
Zwei mit China in Verbindung gebrachte Spyware-Programme mit insgesamt rund 1,5 Millionen Downloads wurden kürzlich im Google Play Store entdeckt. Beide Anwendungen stammen vom sel...
Cyberwar-Gruppe aus dem Iran greift Mac-Rechner an
Die iranische Hackergruppe TA 453 konzentriert sich darauf, Experten für Nahostfragen und nukleare Sicherheit anzusprechen, indem sie scheinbar harmlose Kommunikation verwendet. Wä...
Cyberkriminelle zielen bevorzugt auf KMU
Kleine und mittelständische Unternehmen (KMU) stehen weiterhin im Fokus von Cyberkriminellen, wie ein umfangreicher Bericht zeigt. Im Zeitraum von Januar bis Mai 2023 wurden insges...
Quantencomputer: Daten in der Cloud brauchen mehr Sicherheit
Immer mehr Menschen und Unternehmen nutzen Cloud-Dienste, um ihre Daten online zu speichern. Doch hierbei gibt es ein Problem: Die Daten sind mangels ausreichender Verschlüsselung ...
<kes> live: KI als Malware-Booster?
Schadprogramme aus der Feder „künstlicher Intelligenz“ - geht das? Im Webinar am 16.08.2023, 10:00 bis 11:00 Uhr, berichten Maik Morgenstern und Olaf Pursch über verschiedene Aspek...
Telegram: Hinterhältiger Klon infiltriert Geräte mit versteckter Malware
In der Welt der Apps verbreiten sich modifizierte Versionen von beliebten mobilen Anwendungen stark. Diese Anwendungen locken möglicherweise mit zusätzlichen Funktionen, reduzierte...
Gesundheitswesen stark von Cybervorfällen betroffen
Eine neue Studie liefert brisante Erkenntnisse über die bedrohliche Lage in der deutschen Gesundheitsbranche: Mehr als drei Viertel der dortigen Gesundheitsorganisationen sind in e...
LockBit nimmt nun auch Apple ins Visier
Als eine der weltweit aktivsten Ransomware-Gruppen hat LockBit seine Operationen jetzt mit verbesserten Multiplattform-Funktionen ausgeweitet. Die Gruppe ist bekannt für ihre Angri...
Cloudbasierte Netzwerkangriffe steigen um 48 Prozent
Ein neuer Bericht enthüllt bedeutsame Erkenntnisse zum aktuellen Stand des Cloud-Sicherheitsmanagements und hebt die vorherrschenden Herausforderungen und Chancen hervor. Die Ergeb...
China als Hauptquelle für APT-Angriffe bestätigt
Im ersten Quartal fielen koordinierte Spionageaktionen im Cyberraum besonders auf, wobei APT-Gruppen wie Mustang Panda und UNC4191 mit China in Verbindung gebracht wurden. Diese Ak...
Cyberkriminalität: Im Grunde geht es immer um Geld
Cyberkriminalität ist ein florierendes Geschäft. Es folgt Trends, greift aktuelle Entwicklungen auf und verändert sich ständig. Deshalb sind Einschätzungen immer nur eine Momentauf...
Identitätssicherheit bedroht: KI-Tools und Mitarbeiterfluktuation im Fokus
Ein neuer Bericht mit dem Titel "2023 Identity Security Threat Landscape" enthüllt alarmierende Trends im Bereich der identitätsbasierten Cybersicherheit. Die Studie verdeutlicht, ...
Sicherheitsrisiken: Server-Schwachstellen, die oft übersehen werden
Ransomware, Phishing und Exploits sind allgegenwärtige Bedrohungen für Unternehmen. Doch auch kleinere Sicherheitslücken können schwerwiegende Folgen haben. Wie sich zeigt, gibt es...
Schnelle Verbreitung der raffinierten Ransomware Cactus sorgt für Aufsehen
Eine neue Ransomware-Bande namens Cactus verbreitet sich rasch und bereitet in der digitalen Welt Probleme. Die Angreifer haben es insbesondere auf VPN-Anwendungen abgesehen, um Zu...
KI und Cybersicherheit: Welche Herausforderungen jetzt auf Sicherheitsteams warten
Die rasante Entwicklung der KI-Technologie in den letzten Monaten hat zu einer enormen Begeisterung geführt. Insbesondere die Einführung von ChatGPT, einem auf KI-Sprachmodellierun...
Kampagne soll weltweit mehr als 60.000 manipulierte mobile Android-Apps ausspielen
Manipulierte oder gecrackte Apps sind bei Hackern beliebt, um mobile Geräte zu nutzen. Experten haben kürzlich eine langanhaltende Kampagne entdeckt, bei der vermeintlich vertrauen...
Emotet feiert Comeback als fieser OneNote-E-Mail-Anhang
Emotet gilt als eine der ausgeklügeltsten Malware-Entwicklungen. Obwohl im Jahr 2021 die Behörden erfolgreich die Infrastruktur von Emotet zerschlagen konnten, haben die Aktivitäte...
Sicherheitslücke bei AOKs: Datendiebstahl bedroht Sozialdaten von Versicherten
Mehrere AOKs sind von einer Sicherheitslücke in einer weitverbreiteten Software zur Datenübertragung betroffen, die sowohl inländische als auch ausländische Unternehmen einsetzen. ...
Cyberkriminelle forcieren Angriffe auf geschäftliche E-Mails
Die Zahl der Business-E-Mail-Compromise-Angriffe (BEC) steigt rasant, auch dank der Nutzung ausgeklügelter Cybercrime-as-a-Service-Dienste. Vor dieser Entwicklung warnt der Cyber S...
Wie Kriminelle die Multifaktor-Authentifizierung in Echtzeit aushebeln
Die Multi-Faktor-Authentifizierung (MFA) ist eine sichere Methode zum Schutz vor Bankkontenbetrug. Sie erfordert einen zusätzlichen Faktor neben den üblichen Anmeldedaten. Trotzdem...
Cyberkriminelle kompensieren Makro-Aus mit dynamischen Angriffstechniken
Die Cyberbedrohungslandschaft für Unternehmen aller Größenordnungen hat im letzten Jahr eine massive Veränderung erlebt, die maßgeblich von Microsofts Entscheidung beeinflusst wurd...
Die großen Trends bei der Cyberkriminalität
In der heutigen vernetzten Welt ist die Bedrohung durch Cyberkriminalität allgegenwärtig. Täglich erreichen uns alarmierende Nachrichten über neue Angriffe, bei denen Unternehmen j...
Cyberangriffe: Einmal Opfer – wieder Opfer
Die Welt der Cyberkriminalität hat sich zu einem hoch professionalisierten und äußerst effizienten Geschäftsmodell entwickelt, das kontinuierlich neue Innovationen hervorbringt. Im...
Kommentar: Ransomware geht erst richtig los
Auch wenn es seit 2017 keine „Großangriffe“ á la WannaCry durch Ransomware mehr gegeben hat, sind sich Experten einig, dass wir uns erst am Anfang eines "goldenen Zeitalters" der R...
Umfrage: Hohe Preise machen Cyberversicherungen für Unternehmen zunehmend unattraktiv
Cloud-Sicherheit bereitet Cybersecurity-Experten nach wie vor die größte Sorge, wie eine Umfrage, offenbart. Für 39 Prozent der Befragten ist die Absicherung der Cloud demnach Haup...
Welche Schutz-Software auch neueste Ransomware-Angriffe erfolgreich abwehrt
Im Rahmen von Ransomware-Angriffen setzen APT-Gruppen eine Vielzahl von Taktiken ein, um ihre Ziele zu erreichen. AV-TEST hat kürzlich Schutzprodukte für private Anwender und Unter...
Hacker-Angriffe auf Schulen – ein Versehen?
Immer wieder tauchen Berichte über Cyberangriffe auf Bildungseinrichtungen auf, was den Eindruck erweckt, dass diese vermehrt ins Visier von Kriminellen geraten. Doch wie sieht die...
Warum eine schwächelnde Konjunktur auch die Abwehr von Cyberbedrohungen beeinträchtigt
In einer kürzlich durchgeführten Umfrage wurden die Auswirkungen von Budgetkürzungen und Entlassungen im Bereich der IT-Sicherheit auf die Cybersicherheit von Unternehmen untersuch...
Ransomware-Analyse für Deutschland: Black Basta schießt sich auf deutsche Ziele ein
Deutschland zählt zu den attraktivsten Zielen für die globale Ransomware-Szene. In einem länderspezifischen Ransomware-Report für Deutschland hat ein Threat-Intelligence-Team die A...
Wie sich der Mittelstand vor Cyberangriffen schützen kann
Kleine und mittlere Unternehmen (KMUs) stehen heutzutage mehr denn je im Fokus von Cyberangriffen. In der Tat ist die Bedrohungslage für Unternehmen jeder Größe besorgniserregend, ...
Wie ChatGPT Unternehmen gefährlich werden kann – und wie ein wirksamer Schutz aussieht
Die Technologie von ChatGPT bietet zweifelsohne viele Vorteile für Unternehmen. Allerdings darf nicht außer Acht gelassen werden, dass der Einsatz dieser fortschrittlichen Technolo...
CSK Summit verhilft kritischen Infrastrukturen zu mehr Sicherheit
Betreiber kritischer Infrastrukturen müssen besondere gesetzliche Anforderungen erfüllen. Wie lassen sich diese erfüllen? Wie können betroffene Unternehmen eine Angriffserkennung „...
Neue Cyberkonferenz bietet praxisrelevante Tools und Konzepte
Keine Reden, keine Podiumsdiskussionen, keine gesellschaftlichen Debatten über den Stand der Cybersecurity – stattdessen Konzentration auf Umsetzung, Tools und konkrete Arbeitshilf...
Kommentar: Sperre von ChatGPT nicht zielführend
Italien hat vorläufig die Nutzung von ChatGPT, einer populären Anwendung von OpenAI, gesperrt. Die Datenschutzbehörde des Landes begründet diese Maßnahme damit, dass der Betreiber ...
Global Threat Index: März 2023 war der „Monat der Trojaner“
Im März 2023 dominierten modulare Trojaner wie Qbot, Guloader und Emotet das weltweite Cyber-Threat-Geschehen. Alle drei können auch zur Verbreitung anderer Malware verwendet werde...
Kritische Lücke in Microsoft Message Queuing Service birgt hohes Gefahrenpotenzial
Eine Schwachstelle im Microsoft Message Queuing Service (MSMQ) mit der Bezeichnung „Queue Jumper“ stellt ein erhebliches Risiko für die Sicherheit von Firmennetzwerken dar. Ein ein...
Mehrere Cyber-Sicherheitsbehörden weltweit fordern mehr Sicherheit in IT-Produkten
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat gemeinsam mit seinen Partnerbehörden in den USA (CISA), Kanada (CCCS), Großbritannien (NCSC UK), den Niederlanden ...
TeleTrusT: Erneuerte eIDAS-Verordnung soll Basis für digitale Selbstbestimmung schaffen
Die eIDAS-Verordnung (EU) Nr. 910/2014, die seit 2014 digitale Identitäten und Vertrauensdienste in Europa regelt, soll in Kürze erneuert werden. Der Grundstein für eine selbstbest...
Was Cyberversicherer heute von Unternehmen fordern
Der Schutz vor Cybersecurity-Risiken hat für viele IT- und Sicherheitsverantwortliche oberste Priorität. Ransomware-Angriffe, Datenschutzverletzungen und IT-Ausfälle gehören zu den...
Ransomware-Boom am Endpoint
Die zunehmende Bedrohung von Endgeräten durch Cyberangriffe steht im Mittelpunkt des aktuellen WatchGuard Internet Security Report (ISR) für das vierte Quartal 2022. Die Forscher d...
Trojaner in 3CX Telefon-Software
Cyberkriminelle haben sich unerlaubten Zugriff auf den VoIP-Desktop-Client des renommierten Software-Herstellers 3CX verschafft und eine manipulierte Version eingeschleust. Diese h...
Immer mehr Cyberangriffe auf Bildungseinrichtungen
Experten haben bei der monatlichen Auswertung von Ransomware-Daten für März festgestellt, dass der Bildungssektor zu den am stärksten betroffenen Bereichen gehört. Ihr alarmierende...
Welche fünf Risikofaktoren Security-Teams unbedingt beachten sollten
Unternehmen und Behörden setzen vermehrt auf die digitale Transformation, um ihre Effizienz zu steigern. Dabei entstehen in einem rasanten Tempo neue Software-Tools, um diese Initi...
Cyberangriffe im Lichte der ISO 27001-Norm
Ein aktueller Trendreport zur Informationssicherheit im Jahr 2023 gibt einen Überblick über den aktuellen Stand der Informationssicherheit und beleuchtet dabei die größten Herausfo...
Was nach einem Hackerangriff wichtig ist
Hackerangriffe nehmen weltweit immer mehr zu und der Krieg in der Ukraine trägt laut dem aktuellen Lagebericht des Bundesamts für Sicherheit in der Informationstechnik (BSI) zur Es...
BSI aktualisiert Handbuch „Management von Cyber-Risiken“
Cyber-Sicherheit für das Management: Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat das Handbuch „Management von Cyber-Risiken" umfassend aktualisiert. Cyber-Ang...
Totgeglaubte leben länger: USB-Wurm ist wieder da
Die altbekannte Methode, einen USB-Stick mit Schadsoftware auf Parkplätzen auszulegen, ist zurück. Die neue Version verbreitet sich also wie ehemals über USB-Laufwerke, nutzt jetzt...
Treuhänder im Darknet pfeifen auf Ehrenkodex
Im Darknet agierende Cyberkriminelle hegen Besorgnis hinsichtlich ihrer eigenen Sicherheit und möchten keinesfalls zum Opfer ihrer "Kollegen" werden. Deshalb greifen sie bei Geschä...
Aktuelles Malware-Ranking: Qbot in Deutschland weiter führend
Der Banking-Trojaner Qbot ist eine Malware, die oft über Spam-E-Mails an ihre Opfer kommt. Laut aktuellen Statistiken hat Qbot in Deutschland mit knapp zwölf Prozent einen hohen Ei...
Anbieter für Data Loss Prevention wird Opfer einer Hacker-Gruppe
Experten des IT-Sicherheitsherstellers ESET haben aktuell einen Angriff auf das Netzwerk eines ostasiatischen Data-Loss-Prevention-Unternehmens aufgedeckt, zu dessen Kundenportfoli...
Wie gut aktuelle Schutz-Software gegen raffinierte Ransomware-Techniken schützt
Das AV-TEST-Institut hat eine breite Untersuchung marktgängiger Schutzprodukte durchgeführt. Dabei mussten alle Produkte auch gegen aktuelle Ransomware-Techniken bestehen, wie Poly...
Angriffe auf die IT: Rund 100 Schadsoftware-Varianten pro Minute
Gemäß dem aktuellen Bedrohungsreport von G DATA CyberDefense identifizierten Sicherheitsexperten im Jahr 2022 rund 50 Millionen verschiedene Schadprogramme – das ist eine Verdoppel...
Emotet-Trojaner ist zurück und gefährlicher als je zuvor
Das Security Lab von Hornetsecurity hat nach fast drei Monaten Ruhezeit eine neue Version des Trojaners entdeckt. Die aktuelle Variante nutzt sehr große Dateien, um Sicherheitsscan...
Cyberkrieg: Situation für KRITIS wird ernst
Früher war die Wiper-Malware hauptsächlich in Cyberangriffen im Nahen Osten bekannt. In den letzten Jahren hat sich das jedoch geändert –befeuert durch den Krieg in der Ukraine. Im...
Neue Backdoor offenbart chinesische Angriffe auf Europa
Die auf APTs (Advanced Persistent Threats) spezialisierte Hackergruppe Mustang Panda will vor allem politische und staatliche Einrichtungen in ihrer Handlungsfähigkeit schwächen. D...
Ransomware bleibt Top-Killer – nächste Ransomware-Ära steht schon vor der Tür
Die gute Nachricht: Ransomware-Angriffe konnten im Jahr 2022 häufiger erfolgreich verhindert werden, als noch im Jahr davor – trotz fast ebenso vieler Attacken. Die schlechte Nachr...
OT- und IoT-Bereich verstärkt im Visier von Cyberkriminellen
Wie schon 2021 prognostiziert, ist derzeit ein deutlicher Anstieg der Zahl kritischer OT-Schwachstellen (Operational Technology) zu verzeichnen, die von Cyberkriminellen für Angrif...
Homeoffice bleibt erhöhtes Risiko für Unternehmen
Während einige Unternehmen Büroflächen reduzieren, wünschen sich andere von ihren Mitarbeitenden mehr Präsenz am Schreibtisch. Im Hinblick auf die IT-Sicherheit kann letzteres durc...
Unnützer Kram: Viele PAM-Lösungen entwickeln sich am Bedarf vorbei
Vor dem Hintergrund zunehmender Cyberbedrohungen suchen IT-Führungskräfte nach möglichst effektiven PAM-Lösungen, die Transparenz, Sicherheit, Kontrolle und Reportings für jeden Be...
Cyberbetrüger „baggern“ jetzt auch über Twitter und Direktnachrichten
Sophos hat zwei Cyberbetrugs-Ringe untersucht, deren Methoden für die Kontaktanbahnung einen neuen Trend markieren: Wurden die Opfer bislang über Dating-Apps angesprochen, gehen di...
Alles im Lot: KMU sind mit ihrer Cybersicherheit zufrieden
Wie gut sind klein- und mittelständische Unternehmen weltweit in ihrer Cybersicherheit aufgestellt? Die Selbsteinschätzung von rund 1.700 Unternehmen weltweit ist erstaunlich posit...
30 relevante Zahlen für eine bessere Cyberabwehr
Es ist kein Geheimnis – Cyberkriminalität ist heute in einem Maße professionalisiert und industrialisiert, von dem viele Unternehmen nur träumen können. Dementsprechend spielen die...
Nancy Faeser beruft Claudia Plattner zur neuen BSI-Präsidentin
Zum ersten Mal soll eine Frau an der Spitze einer Sicherheitsbehörde im Bereich des Bundesinnenministeriums stehen. Wegen ihrer IT-Sicherheitsexpertise und ihrer Managementerfahrun...
Container-Images weisen oft hochriskante Schwachstellen auf
Supply Chain-Risiken und die Bereitschaft zur Implementierung einer Zero Trust-Architektur sind die größten ungelösten Sicherheitsprobleme in Cloud- und Container-Umgebungen. In Cl...
Wie Cyberkriminelle ChatGPT für sich nutzen
Allgemein zugängliche KI-Tools (Künstliche Intelligenz) wirkten bislang oft noch eher unbeholfen. Mit dem OpenAI ChatGPT Chatbot scheint sich das gerade zu ändern. Die Qualität der...
Statement: Warum Netzwerkresilienz heute ein absolutes Muss ist
Ein modernes, resilientes Netzwerk ist das Herzstück der IT. Ohne die entsprechenden Systeme und Lösungen gebe es keine intelligenten Fertigungsanlagen, keine hybriden Arbeitsumgeb...
Kommentar: Was die neue NIS-2-Richtlinie für Unternehmen bedeutet
Im nächsten Jahr soll die zweite Version der Richtlinie zum Schutz von Netzwerk- und Informationssystemen (NIS) scharf gestellt werden, die Unternehmen verstärkt in die Pflicht nim...
Webinar: NIS 2 – EU-Update zur Cybersicherheit
Die Zeitschrift veranstaltet am 24. Februar ein Webinar zum Thema NIS 2. Der Vortrag von Prof. Dennis-Kenji Kipker (Hoschschule Bremen) stellt die wesentlichen Aspekte des EU...
Empfehlungen für mehr Cyber-Resilienz
Unternehmen sollten sich nicht ausschließlich auf die Gefahrenabwehr konzentrieren, sondern sich auch auf den Ernstfall vorbereiten, um die Auswirkungen erfolgreicher Attacken geri...
Werden Cyberangriffe unversicherbar?
Die zunehmende Zahl von Cyberattacken und der damit verbundene Schaden haben zu einer steigenden Nachfrage nach Cyberversicherungen geführt, die jedoch von den Versicherungen selbs...
Treffer und versenkt: Ransomware-Angriff auf Flottenmanagement-Software
Auf die Flottenmanagement-Software ShipManager des Anbieters DNV gab es einen Ransomware-Angriff. Betroffen sind laut Hersteller etwa 70 Kunden, die rund 1000 Schiffe betreiben. DN...
KMU schützen sich besser vor Ransomware
Kleine und mittlere Unternehmen (KMU) sind sich der zunehmenden Cyberbedrohungen bewusst und investieren mehr in Bereiche wie Netzwerk- und Cloudsicherheit. Das sind die Ergebnisse...
Cyberbedrohungen: Was 2023 auf den Mittelstand zukommt
Es wird immer ungemütlicher für kleine und mittelständische Unternehmen (KMU): Laut einer Prognose von Kaspersky nehmen die Cybergefahren für KMU 2023 weiter zu. Ob nicht lizenzier...
Das Gros aller Cyber-Angriffe läuft über verschlüsselte Kanäle
Malware ist und bleibt die größte Bedrohung für Privatpersonen und Unternehmen. Die Fertigungsindustrie, das Bildungswesen und das Gesundheitswesen sind die beliebtesten Ziele. Bes...
Globale Betrugspandemie im Schatten von Corona
Die Betrüger nutzen diese neuen Möglichkeiten, haben sich aber gleichzeitig auch darauf eingestellt, wie sie am besten auf ausgereiftere digitale Finanzdienstleistungen abzielen kö...
Prognose: Datensicherheit und sicheren Datenaustausch neu denken
Cybersicherheit ist seit jeher ein dynamischer Bereich. Er wird von einer sich ständig weiterentwickelnden Bedrohungslandschaft, neu eingeführten Technologien und von einer immer s...
Web Application Firewalls (WAFs) mit Sicherheitslücken
WAFs werden zunehmend auch zum Schutz von Cloud-basierten Management-Plattformen eingesetzt, die angeschlossene Geräte wie Router und Access Points überwachen. Angreifer, die in de...
Cybersecurity-Trends 2023
„Cybergefahren sind eines der größten Risiken für Unternehmen“, sagt Sudhir Ethiraj, Global Head of Cybersecurity Office (CSO) bei TÜV SÜD. „Durch die Bedrohungslage sowie durch ne...
Statement: Ransomware-Service wird Massengut
Schon 2022 war eine deutliche Zunahme von Ransomware-as-a-Service (RaaS) zu verzeichnen. Zu verlockend offenbar die Angebote, Ransomware auch ohne eigene IT-Kenntnisse auf die ausg...
Cybersecurity – fünf Prognosen für 2023
Die IAM-Branche (Identity- und Access-Management) hat über die letzten Jahre ein bedeutendes Wachstum hingelegt: Regulatorische Vorgaben haben zugenommen, und die Angriffsflächen v...
Fußball-WM Streaming-Seiten zocken Fans ab
Bereits wenige Tage nach Start der FIFA Fußball Weltmeisterschaft 2022 konnten die Sicherheitsforscher des Zscaler ThreatLabz eine Häufung von gefälschten Streaming-Seiten verzeich...
Was die IT-Sicherheit 2022 bewegt hat
Fünf Entwicklungen haben die IT-Welt 2022 besonders in Atem gehalten. So sieht es Joseph Carson, Chief Security Scientist & Advisory CISO bei Delinea, in seinem Rückblick auf Trend...
Keylogger: Wenn der Tastaturspion mitliest
Es existieren sowohl Software- als auch Hardware-Keylogger, wobei Software-Keylogger häufiger verbreitet sind. Ihre Wirkung jedoch ist die gleiche: Unbemerkt alle Tastatureingaben ...
Kommentar: Top-Themen 2023: Cyberresilienz und Ransomware-Gesetzgebung
Viele fragen sich derzeit, was das Jahr 2023 für die IT-Sicherheit bringt. Illumio geht davon aus, dass vor allem zwei Themen eine wichtige Rolle spielen werden. Der erste Trend is...
Black Friday – ein Fest für Schnäppchenjäger und für Cyberkriminelle
Auch dieses Jahr könnten wieder gehäuft kriminelle Cybervorfälle verzeichnet werden. Ian McShane, Vice President of Strategy bei Arctic Wolf, teilt seine Gedanken zum Thema „Cybers...
Der Trend geht deutlich in Richtung gezielte Cyberattacken
Der Schein trügt: Trotz rückläufiger Angriffszahlen sind Cyberkriminelle gerade sehr aktiv. Das belegt der neue Bedrohungsreport von G DATA CyberDefense. Zurzeit setzen kriminelle ...
Falscher Umgang mit Passwörtern – gefährliche Mehrfachnutzung
Wenn ein Online-Dienst gehackt wird und die Zugangsdaten der Nutzenden in falsche Hände gelangen, können Cyberkriminelle sich Zugang zu verschiedenen Diensten verschaffen, wenn dor...
Digitalbarometer 2022: BürgerInnen machen es Cyber-Kriminellen zu leicht
Ein aktuelles Virenschutzprogramm, sichere Passwörter und eine aktuelle Firewall sind die Maßnahmen, die Bürgerinnen und Bürger am häufigsten nutzen, um sich vor Angriffen im Netz ...
Autoritäre Staaten verstärken Cyber-Angriffe auf kritische Infrastrukturen
Die Zahl der Cyber-Angriffe, die sich gegen kritische Infrastruktur richteten, ist in den vergangenen Monaten sprunghaft gestiegen. Machten solche Attacken zuvor noch 20 Prozent al...
Warum Unternehmen ihre Datensicherung jetzt für Cloud-Workloads ausbauen sollten
Der jetzt vorgestellt Veeam Cloud Protection Trends Report 2023 untersucht vier von Unternehmen typischerweise genutzte Serviceszenarien: Infrastructure-as-a-Service (IaaS), Platfo...
Bedrohungslage übertrifft Schutzmaßnahmen
Wer bei einem Sicherheitsvorfall was zu tun hat und wofür verantwortlich ist, ist in den allermeisten Unternehmen klar definiert. Die Faktoren, die es den Mitarbeitenden erschweren...
Kommentar: Was Neurodiversität mit Cybersicherheit zu tun hat
Für Gunnar Peterson, CISO bei Forter, sind Unternehmen leichter angreifbar, wenn sie es versäumen, in ihren Security-Teams neurodiverse Mitarbeiter zu beschäftigen und zu fördern. ...
Wo sich die Ransomware-Abzocke am meisten „lohnt“
In der diesjährigen Branchenstudie „The State of Ransomware in Manufacturing and Production“ wurde speziell der Bereich Fertigung und Produktion betrachtet. Die Studie zeigt, dass ...
Kommentar: Opera Krypto-Browser macht künftiges Web sicher
Derzeit befindet sich der Opera Krypto-Browser noch in der Betaversion für Windows, Mac und Android-Geräte, kann aber bereits von interessierten Nutzenden ausprobiert werden. Die n...
Kommentar: Keine Resilienz ohne Datenhoheit
Die Digitalisierung verändert die Wirtschaft tiefgreifend: Plattformbasierte Geschäftsmodelle dringen in immer mehr Branchen vor und lassen neue Wertschöpfungssysteme entstehen. Di...
Warum 5G ein Sicherheitsrisiko für OT-Infrastrukturen sein kann
Bis vor Kurzem waren OT (Operational Technology)-Infrastrukturen als isolierte, abgeschirmte Umgebungen konzipiert, ohne Anbindung an das Unternehmensnetzwerk – mit der Folge, dass...
Kommentar: IoT – warum smart nicht gleich sicher ist
Das Internet of Things (IoT) hat sowohl industrielle als auch private Gebrauchsgegenstände verändert, indem es sie miteinander vernetzt und zu „Smart Devices“ gemacht hat. Operativ...
Große Schäden im Homeoffice durch Phishing-Mails
In jedem fünften Fall, bei dem Mitarbeitende im Homeoffice einer Phishing-Mail zum Opfer gefallen sind, wurden Zugangsdaten oder persönliche Daten ausgeleitet. Im Büro waren dies n...
Ein Drittel aller weltweiten Anmeldeversuche illegal
Okta belegt in seinem aktuellen State of Secure Identity Report, dass gut ein Drittel der Anmeldeversuche auf Kundenkonten mit erbeuteten Login-Daten erfolgt. Beim Credential Stuff...
Cyber Threat Report für das 2. Quartal 2022
Infoblox veröffentlicht seinen aktuellen Quarterly Cyber Threat Report. Ein besonderer Fokus liegt dabei auf der Verwendung von IPv6 und die Risikominderung durch Zero Trust und DN...
Stealer Agent Tesla von Cyberkriminellen weiter zur Spionage genutzt
Kaspersky hat eine Spam-E-Mail-Kampagne auf Unternehmen weltweit entdeckt, die den berüchtigten Stealer Agent Tesla nutzt. Dabei handelt es sich um eine bekannte Trojaner-Spionage-...
Neuer Ransomware-Bericht: Beinahe 60 % der Angriffe erfolgten durch Phishing-Versuche
Der aktuelle Ransomware-Bericht von Hornetsecurity ergab, dass bereits 24 % aller Unternehmen schon einmal von einer Ransomware-Attacke betroffen waren. 19 % der Befragten gaben an...
Cyberangriffe: Nur gut jedes zweite Unternehmen hat einen Notfallplan
Über einen Notfallplan mit schriftlich geregelten Abläufen und Ad-hoc-Maßnahmen für den Fall von Datendiebstahl, Spionage oder Sabotage verfügt nur gut jedes zweite Unternehmen in ...
Kommentar: Cyber Resilience Act (CRA) ist ein positives Signal
Danilo D’Elia, Vice President Global Public Affairs and Strategic Outreach bei YesWeHack, äußert sich zum Entwurf des Cyber Resilience Act.
Kommentar: Uber mit einfachen Tricks gehackt
Große Unternehmen wie Uber sind wertvolle Ziele für Cyberangriffe, da sie über eine große Menge an sensiblen Kundendaten verfügen, die Hacker zu Geld machen können.
Einzelhandel verstärkt unter Ransomware-Feuer
Sophos hat aktuelle Branchenergebnisse seines weltweit angelegten Ransomware-Reports veröffentlicht. Die Analyse „The State of Ransomware in Retail 2022“ zeichnet für den Einzelhan...
Kommentar zum Cyber Resilience Act: Wichtiger Beitrag zur Stärkung der Cybersicherheit
Der Cyber Resilience Act schafft deutlich mehr Sicherheit für Verbraucherinnen und Verbraucher, indem Security by Design rechtlich vorgegeben und Updates für den Lebenszyklus des P...
Instagram-Verifizierungsprogramm als Phishing-Köder
Bei der neuen Betrugsmasche versuchen Cyberkriminelle die Konten von Nutzern der beliebten Social-Media-Plattform zu kompromittieren. Hierbei werden die potenziellen Opfer mit eine...
Cyber Security Consultant (m/w/d)
In dieser Position können Sie in mehrdimensionalen Rollen (Berater, Projektmanager) entwickeln, handeln, Verantwortung übernehmen und unterstützen. Sie sind an der Bereitstellung b...
Bilder des neuen Super-Weltraumteleskops mitunter Malware-verseucht
Das James-Webb-Teleskop (JWST oder Webb) gilt als modernstes Weltraumteleskop für die Infrarotastronomie. Neuerdings ist beim Download dieser Bilder jedoch erhöhte Vorsicht angesag...
Umfrage: IT-Sicherheit in Unternehmen zu niedrig aufgehängt
Das IT-Sicherheitsunternehmen Sophos wollte herausfinden, wie Unternehmensführungen das Thema IT-Sicherheit heute sehen, wie hoch sie die Gefahr cyberkrimineller Angriffe einschätz...
Kampagnen zur Unternehmensspionage schwer aktiv
Bitdefender hat eine Studie veröffentlicht, die eine ausgeklügelte Wirtschaftsspionage-Kampagne gegen ein US-amerikanisches Technologieunternehmen beschreibt. Der Angriff fand über...
Bitkom: Deutsche Unternehmen werden verstärkt aus Russland und China angegriffen
Der deutschen Wirtschaft entsteht ein jährlicher Schaden von rund 203 Milliarden Euro durch Diebstahl von IT-Ausrüstung und Daten, Spionage und Sabotage. Damit liegt der Schaden et...
Cookie-Klau wird zum Problem für die Sicherheit von Unternehmensdaten
Sophos beschreibt im neuen X-Ops Report „Cookie stealing: the new perimeter bypass“, dass Cyberkriminelle zunehmend gestohlene Session-Cookies nutzen, um die Multi-Faktor-Authentif...
Schlechte Karten beim Kampf gegen Malware
In seinem jährlichen „Consumer Threat Landscape Report“ stellt Bitdefender die Ergebnisse der in seiner Telemetrie beobachteten Daten für das Jahr 2021 zusammen. Demnach bleiben Wi...
Kampf gegen Ransomware: Conti-Bande im Visier
Die Vereinigten Staaten haben gerade offiziell und öffentlich eine Belohnung von „bis zu 10 Millionen Dollar“ unter dem Schlagwort Conti ausgesetzt. Diesmal hat das US-Außenministe...
Deepfake-Angriffe und Cyber-Erpressung kommen rasant
Während der Black Hat USA 2022 veröffentlichte VMware seinen achten jährlichen „Global Incident Response Threat Report“. Dieser gibt einen tiefen Einblick in die Herausforderungen,...
Wie Steuerungssysteme für Angriffe auf Industrieanlagen genutzt werden
Speicherprogrammierbare Steuerungen (SPS) sind für Cyberkriminelle und staatlich unterstützte Angreifer ein interessantes Ziel, wie etwa beim Stuxnet-Angriff auf das iranische Atom...
Webinar: kes live: Cybersecurity-Recht
Der Rechtswissenschaftler und Buchautor Dennis-Kenji Kipker gibt einen Überblick über Regularien und Fallstricke des allgemeinen Cybersecurity-Rechts.
Wie ein DDoS-Angriff am besten zu verteidigen ist
Während DDoS früher in erster Linie für politisch-soziale Proteste oder zur Eigenwerbung eingesetzt wurden, sind die Angriffe jetzt hauptsächlich erpresserischer Natur. Aber egal w...
Funktion im Microsoft Virenschutz öffnet Ransomware die Türen
Fast jeder aktuelle Windows-Rechner hat den Microsoft Windows Defender vorinstalliert. Doch das Programm bietet nicht nur Schutz: Das darin enthaltene Befehlszeilentool bietet Angr...
SEMIKRON Gruppe Opfer eines Ransomware-Angriffs
Die Nürnberger SEMIKRON Gruppe wurde von einer bisher unbekannten Hackergruppe angegriffen. Infolge des Angriffs seien IT-Systeme und Dateien teilweise verschlüsselt worden. Den An...
Ransomware-Hacker sehr erfolgreich im Exfiltrieren von Daten
Ransomware-Angriffe haben Unternehmen aller Größen und Branchen weltweit in Angst und Schrecken versetzt – und reichlich Datenbeute gemacht: Im 1. Halbjahr 2022 sollen es bei mehr ...
Cyberangriffe: Passwörter sind oft das schwächste Glied
Passwortbezogene Angriffe sind auf dem Vormarsch. Gestohlene Benutzerdaten, einschließlich Namen, E-Mail und Passwort, waren 2021 die häufigste Ursache für Sicherheitsverletzungen....
Fake-Google-Update entpuppt sich als Ransomware
Angreifer missbrauchen bei ihren Attacken häufig das Vertrauen von Nutzern, um die Schutzmaßnahmen von Unternehmen zu umgehen. Eine neue Ransomware namens HavanaCrypt ist auf dem ...
Kommentar: Unternehmen sollten auf Phishing-resistente MFA setzen
Unternehmen und Privatpersonen sollten, wann immer möglich, eine Phishing-resistente MFA verwenden. Es gibt verschiedene Arten von MFA-Lösungen, die nicht für MitM-Proxy-Angriffe a...
Sicherheitstipps für entspanntes Arbeiten im Urlaub
Manche können es nicht lassen – andere wollen es nicht: Arbeiten im Urlaub ist sicherlich nicht im Sinne des Erfinders, aber wenn es denn sein muss, dann wenigstens sicher. Sieben ...
Wie das IT-Sicherheitsgesetz 2.0 die Cybersicherheit in KRITIS voranbringen soll
Ab Mai 2023 wird das bereits 2021 verabschiedete „Zweite Gesetz zur Erhöhung der Sicherheit informationstechnischer Systeme“ – kurz: IT-Sicherheitsgesetz 2.0 oder IT-SiG 2.0 scharf...
Kommentar: Wie Authentifizierungsverfahren Phishing-resistent werden
Multi-Faktor-Authentifizierung (MFA) galt lange als sicher – zahlreiche Unternehmen haben inzwischen darauf umgestellt, in einigen Bereichen wie etwa m Bankensektor ist sie sogar P...
Mit welchen Taktiken Hacker die Multi-Faktor-Authentifizierung aushebeln
Klassische Methoden der Multi-Faktor-Authentifizierung (MFA) reichen offenbar kaum noch aus, um Hacker fernzuhalten. Immer häufiger gelingt es Angreifern, diese Sicherheitsmechanis...
Warum Cybersicherheit nicht nur die klassischen Endpunkte im Blick haben darf
Wer IoT-relevante Informationsquellen auswertet, kann die Sicherheit aller angeschlossenen Geräte in vierfacher Hinsicht verbessern. Den notwendigen Sicherheitsweitblick für IoT-En...
Neue Voicemail-Phishing-Kampagne bedroht Unternehmen
Die Sicherheitsforscher des ThreatLabz-Teams von Zscaler haben eine Phishing-Kampagne enttarnt, die per Voicemail-Benachrichtigung versucht, vertrauliche Daten abzugreifen. Das Zie...
Kommentar: Wie KRITIS zum Zentrum des Kriegs in der Ukraine geworden sind
Cyberangriffe auf KRITIS sind längst zu einem Schlüsselelement des Kriegs geworden. Aktueller Beleg dafür ist der kürzliche Angriff auf die DTEK-Gruppe, die Kohle- und Wärmekraftwe...
Was Unternehmen über Ransomware-as-a-Service wissen müssen
Ransomware-as-a-Service (RaaS) hat sich in den letzten Jahren zu einem echten Geschäftsmodell mit hochprofessionalisierten Akteuren entwickelt, und das nicht zuletzt, weil sich die...
Erfolgreiche Verteidigungsstrategien gegen Ransomware-Angriffe
Laut Global Threat Intelligence Report von NTT erfolgen inzwischen zwölf Prozent aller Cyberangriffe durch Ransomware. Entsprechende Angriffe haben sich somit in den letzten Jahren...
Ransomware-Kits: florierende Heimindustrie für Cyberkriminalität
Mit Ransomware-as-a-Service (RaaS) wurde Ransomware sehr schnell von einer lästigen aber eher untergeordneten Bedrohung zur schlimmsten Plage der IT.
Deepfakes bald Cybercrime-Standard
Neben Malware, Ransomware, Phishing, Distributed-Denial-of-Service-Angriffen (DDoS) und Botnetzwerken gehören wohl auch Deepfakes bald zum Standardrepertoire der Cyberkriminellen.
Neue Analyse des Raccoon-Passwort-Stealers
Seit Anfang dieses Jahres verbreiten Bedrohungsakteure die Raccoon-Stealer-Malware, welche unter anderem Zugangsdaten aus Browser-Applikationen, Zugriffsdaten für Mailkonten, Kredi...
Russische Hackergruppe APT28 wieder in Ukraine aktiv
Eine neue Kampagne der russischen Hackergruppe APT28 nimmt die Ukraine ins Visier. Sie verteilt Malware, die in Browsern gespeicherte Anmeldeinformationen stiehlt.
Internationale Domainnamen als Türöffner für Phishing-Angriffe
Microsoft-Office-Anwendungen sollen nach jüngsten Erkenntnissen besonders anfällig für Phishing-Taktiken sein, die internationale Domainnamen (IDNs) ausnutzen. Zu den betroffenen A...
Kommentar: Grenzen zwischen Vorfällen in Cyberraum und realer Welt verschwimmen
Cybersicherheitsvorfälle schlagen in der Realität auf – auch in Deutschland. Jüngste Beispiele sind die Cyberangriffe auf die Mainzer Stadtwerke und das Energieunternehmen ENTEGA.
DsiN-Sicherheitsindex 2022: Verbraucher im Netz stark gefährdet
Verbraucher sind aktuell schlechter vor Cyberangriffen geschützt, als in den vergangenen acht Jahren. Das Angriffsgeschehen im Netz ist hingegen aktiver als je zuvor.
Wie Unternehmen ihre Lieferketten vor IT-Angriffen schützen können
Attacken wie die auf SolarWinds, bei der der Update-Server mit der Schadsoftware Sunburst verseucht wurde, oder der Angriff auf Kasey im Juli 2021 mit der Malware REvil, in deren F...
Unternehmen zahlen oft mehrfach Lösegeldforderungen
Schlechte Nachrichten für alle Unternehmen, die glauben, sich mit der Zahlung eines Lösegelds von künftigen Ransomware-Angriffen freizukaufen.
Produktionssysteme hinken bei Cybersicherheit den IT-Systemen hinterher
Fertigungsunternehmen kümmern sich mehr um die Sicherheit ihrer IT- als ihrer Produktionssysteme. Experten finden das ebenso unverständlich wie riskant.
Neue Sicht auf Cybersicherheit macht Budgets locker
Für die aktuelle Studie „Von Cyber Security zur Cyber Resilience – mehr Digitalisierung, mehr Cyber-Bedrohung?“ wurden 140 IT-Führungskräfte aller großen Branchen befragt.
Warum die Entlarvung von Phishing-Angriffen wichtiger ist denn je
Deutlich mehr als die Hälfte aller Cyberangriffe beginnt inzwischen mit einer Phishing-E-Mail. Nicht zuletzt bei Ransomware-Angriffen ist Phishing heute der erste Angriffsvektor de...
Gros der Finanzorganisationen in Deutschland von Cybersicherheitsvorfällen betroffen
Ein hoher Grad an Vernetzung macht das Finanzsystem besonders anfällig für digitale Kompromittierungen.
„Datenschutz und Datenökonomie zusammen denken“
Bitkom-Präsident Achim Berg zieht nach vier Jahren DSGVO eine Zwischenbilanz mit durchaus gemischter Erfolgsbewertung.
Künstliche Intelligenz und Machine Learning im Dienste von Cyberkriminellen
Was tun, wenn Bedrohungsakteure die gleichen Technologien nutzen, die Unternehmen normalerweise für ihre Verteidigung einsetzen? Diese Frage existiert seit Anbeginn der IT, gewinnt...
Meinung: Digitale Transformation und Cloud-brauchen umfassenden Schutz
Die digitale Transformation und Cloud-Computing-Strategien bringen Produktivität, Rentabilität, Innovation und Wachstum. Sicherheitsexperten haben die Aufgabe, diese Veränderungen ...
Über die Hälfte der erfolgreichen Phishing-Angriffe endet mit Datenklau
54 Prozent der erfolgreichen Phishing-Angriffe führen zu einem Abgriff von Kunden, bei 48 Prozent werden Zugangsdaten und Konten kompromittiert.
Deutsche Startups als Ziel russischer Cyberattacken
Der Krieg im Cyberraum kostet zwar in der Regel keine Menschenleben, kann aber Unternehmen schwer schädigen und Existenzen zerstören. Genau das fürchten Tech-Startups in Deutschlan...
LinkedIn-Nutzer beliebteste Ziele von Phishing-Angriffen
LinkedIn war im ersten Quartal 2022 in über 52 Prozent aller Phishing-Angriffe weltweit involviert. Es ist das erste Mal, dass ein soziales Netzwerk so häufig für solche Angriffe g...
Russische Hacker greifen mit neuen Social-Engineering-Techniken an
Kern der vermehrt zum Einsatz kommenden Methode ist die Verwendung von Domains, die zum Verwechseln ähnlich wie populäre oder bedeutungsvoll klingende Marken klingen – zum Teil auc...
Chatkontrolle – EU-Kommission ignoriert Kritik
Der neue Verordnungsvorschlag zur Chatkontrolle umfasst massive Einschränkungen der Privatsphäre, um eine verpflichtende Durchleuchtung der gesamten privaten Kommunikation zu ermög...
Deutschland als Ziel für Cyberattacken immer beliebter
Im Jahr 2021 gab es in Deutschland zwölf Prozent mehr Cyber-Straftaten als im Jahr davor – ein neuer Höchststand. Das meldet das Bundeskriminalamt (BKA).
Die Winnti Group (APT 41) hat es auf Industrieunternehmen in Nordamerika, Europa und Asien abgesehen. Zielgruppe sind dabei die Bereiche Verteidigung, Energie, Luft- und Raumfahrt,...
Krieg in der Ukraine beherrscht die Cyber-Bedrohungslandschaft
Eine russische APT-Gruppe greift Nutzer in der Ukraine an, DDoS-Tools werden gegen russische Websites eingesetzt, Ransomware-Angriffe auf Unternehmen in der Ukraine nehmen zu.
„CEO Fraud“ ist die kostspieligste Online-Betrugsmasche
Der CEO Fraud, eine Variante von Social Engineering, hat laut FBI den Opfern 2021 mehr Schaden zugefügt als jede andere Form von Cybercrime.
Unternehmen setzen Know-how-Schutz fahrlässig aufs Spiel
Der Bundesverband IT-Sicherheit e.V. (TeleTrusT) weist auf schwere Mängel in Unternehmen beim Schutz ihrer „geistigen Kronjuwelen“ hin.
Gut zwei Drittel der deutschen Unternehmen von Ransomware betroffen
In seiner jährlichen Studie „State of Ransomware 2022“ gibt Sophos einen Überblick über die Ransomware-Entwicklung in der Praxis.
Cyberkriminelle nehmen zunehmend die Finanzbranche ins Visier
In seinem Report „Modern Bank Heists“ berichtet VMware über das sich verändernde Verhalten von Cyberkriminellen und die defensive Ausrichtung des Finanzsektors.
Industroyer2: Angriffe auf ukrainische Energiewirtschaft
Umspannwerke in der Ukraine werden angegriffen. Ziel der Hacker ist die Stilllegung der Infrastruktur.
Investitionen in die Cybersicherheit halten nicht Schritt mit den steigenden Risiken
Die neue globale Studie „Identity Security Threat Landscape“ von CyberArk zeigt, dass in Unternehmen eine immer höhere Anzahl an menschlichen und maschinellen Identitäten vorhanden...
FBI legt Netzwerk von Cyberkriminellen lahm
Den Köpfen hinter dem Netzwerk werden enge Kontakte zum russischen Militärgeheimdienst GRU nachgesagt.
Aktuelle Warnung: Cyberkriminelle stehlen Zugangsdaten für Discord-Konten
Discord, die reichweitenstarke Plattform für Chats, Video- und Sprachkonferenzen, ist aktuell ein beliebtes Angriffsziel von Cyberkriminellen.
Angriffswelle durch Phishing-Kampagne, die WhatsApp imitiert
Eine Phishing-Kampagne, die sich als WhatsApp ausgibt, hat laut den Forschern mehr als 27.000 Mailboxen angegriffen.
„Eine einzige kompromittierte Identität reicht aus, um Schäden in Millionenhöhe zu verursachen.“
Identitätsbasierte Angriffe zählen heute zu einer der größten Bedrohungen für die IT-Security.
Identity Management Day: Schutz von Identitäten hat oberste Priorität
Identitätsdiebstahl und -missbrauch zählen mehr denn je zu den größten Cyberbedrohungen dieser Zeit und erfreuen sich bei Cyberkriminellen großer Beliebtheit.
Wie Finanzdienstleister auf die neue Bedrohungslage reagieren
Während die Zahl der Cyberangriffe auf Finanzdienstleister wächst, nimmt auch die Komplexität der IT-Anforderungen weiter zu.
Cyber Threat Intelligence lässt noch entscheidende Aspekte vermissen
Das SANS Institute hat die Ergebnisse seiner Cyber Threat Intelligence Survey für 2022 veröffentlicht.
KRITIS kennen Cyberrisiken nicht
Betreibern kritischer Infrastrukturen fehlen Transparenz und Werkzeuge zur Messung des Risikos von Cyberangriffen. Eine sehr aufschlussreiche Erklärung dazu liefert eine Anhörung d...
Mutmaßliche LAPSUS$-Hacker vor Gericht – Bande unbeeindruckt
Beschäftigte in Unternehmen sollten über Attacken mit Social-Engineering-Techniken besser aufgeklärt werden und zusammen mit MTR-Services ein aktiver Teil der Verteidigung sein.
Die Hälfte der deutschen IT-Sicherheit ist veraltet
In Deutschland glauben nur 19 Prozent der ExpertInnen für Sicherheit und Datenschutz, dass sie die wichtigsten Risiken bewältigen können.
Neue Masche: Phishing mit QR-Code
Phishing-Kampagnen stehen bei Cyberkriminellen hoch im Kurs und gehören zu den beliebtesten Angriffsmethoden. Kein Wunder, denn Phishing-Kampagnen sind lohnenswert. Mit gut gefälsc...
Kommentar zum Diebstahl von Krypto-Währungen
Bei der Blockchain-Firma Ronin wurden Krypto-Währungen im Wert von über 550 Millionen Euro gestohlen. Wie sicher sind digitale Währungen?
Neuer Rekord bei Ransomware-Zahlungen im Jahr 2021
Die durchschnittliche Lösegeldforderung stieg im Jahr 2021 um 144 Prozent auf 2,2 Millionen US-Dollar. Die durchschnittliche Zahlung stieg im gleichen Zeitraum um 78 Prozent auf 54...
Risikolage 2022: Wie der deutsche Mittelstand auf Hacking-Angriffe vorbereitet ist
In puncto Cybersicherheit gibt es in Deutschland noch Aufholpotenzial: Knapp 42 Prozent der Unternehmen haben sich bisher nicht ausreichend mit der Thematik befasst.
Auch Mittelstand von Cyberangriffen bedroht
Für den Mittelstand sind Cyberangriffe eine große Bedrohung. Es ist unerlässlich, die wichtigsten Schutzmaßnahmen umzusetzen. Der folgende Beitrag erläutert den Weg zum erfolgreich...
APT-Gruppe lockt mit Fake-News zum Ukraine-Krieg in die Falle
Im aktuellen Fall attackiert die APT-Gruppe (Advanced Persistent Threat) Organisationen in Asien, Sudan, Südafrika, Zypern und Griechenland.
Cyberkriminelle veröffentlichen Quellcode von Microsoft
Cyberkriminelle haben sich Zugang zu internen Systemen bei Microsoft verschafft und insgesamt 37 Gigabyte vertraulicher Daten ausgeleitet und veröffentlicht.
Kritische Infrastrukturen im Cyberkrieg
Security-Experten beobachten massive Attacken auf kritische IT-Infrastrukturen in der Ukraine, einschließlich der Fälschung offizieller Websites (Defacing), DDoS-Angriffe und der Z...
Reaktion von Kaspersky auf die BSI-Warnung und offener Brief
Als Reaktion auf die Warnung des BSI vor Kaspersky-Software hat sich nun der Firmengründer und CEO persönlich zu Wort gemeldet.
Cyberangriffe auf die Industrie: Maßnahmen für besseren Schutz
Erstmals seit fünf Jahren ist die Fertigungsindustrie am stärksten von Cyberangriffen betroffen. Damit hat sie die Finanz- und Versicherungsbranche bei der Anzahl der gemessenen At...
BSI warnt vor dem Einsatz von Kaspersky-Virenschutzprodukten
Das BSI empfiehlt, Anwendungen aus dem Portfolio von Virenschutzsoftware des Unternehmens Kaspersky durch alternative Produkte zu ersetzen.
Verstärkter Malware-Versand und Online-Betrug im Zusammenhang mit dem Ukraine-Krieg
Die Trittbrett-Kriminellen verfolgen ein perfides Ziel: Sie möchten die humanitäre Krise und die allgemeine Hilfsbereitschaft der Menschen gezielt ausnutzen.
Lageberichte zu Cyberangriffen und -abwehr in der Ukraine gefordert
Der Bundesverband IT-Sicherheit e.V. (TeleTrusT) fordert die Bundesregierung auf, umgehend hybride Lageberichte zur Cybersicherheit im Rahmen des russischen Angriffskriegs auf die ...
IT-Sicherheit im Cyberkrieg: Was Unternehmen jetzt dringend tun sollten
Unternehmen sollten Schutzmaßnahmen nachziehen, klare Verantwortlichkeiten festlegen und die Mitarbeitenden sensibilisieren.
Chronik der Ereignisse: Cyberangriffe auf die Ukraine
Bereits seit 2014 beobachten Forscher immer wieder Attacken und Spionageaktionen auf Behörden, Unternehmen und Institutionen in der Ukraine.
Remote Access Trojaner (RATs) kommen über vertrauenswürdige Cloud-Dienste
Mit Hilfe von Cloud-Anbietern wie Microsoft Azure und AWS bauen Cyberkriminelle eine funktionierende Infrastruktur auf, um ihre bösartigen Operationen zu verbergen und einer Entdec...
Industrielle Cybersicherheit: Viele Schwachstellen auch bei IoT-, IT- und medizinischen Geräten
Die Offenlegung von Schwachstellen in industriellen Kontrollsystemen (ICS) hat sich in den letzten vier Jahren mehr als verdoppelt (plus 110 Prozent).
Hybrides Arbeiten und Netzwerksicherheit: die Firewall-Metamorphose
Immer mehr Unternehmen verlagern Ressourcen und Infrastruktur in die Cloud. Angesichts dieser Entwicklung kommen herkömmliche Firewalls an ihre Grenzen.
Alarmierender Anstieg bei Ransomware und bösartigen Cyberangriffen
Die Zahl an Ransomware-Angriffen ist mit 623,3 Millionen weltweit exorbitant gestiegen. Allerdings haben 2021 fast alle Bedrohungen, Cyberangriffe und bösartigen digitalen Attacken...
Deepfakes – die täuschend echte Bedrohung
„Allcome“ stiehlt PayPal-Zahlungen und Kryptowährungen
Ransomware trifft industrielle Steuersysteme fast ebenso häufig wie IT-Systeme
Aktive Cyberkriegsführung findet bereits statt – kritische Infrastrukturen im Fadenkreuz
SolarMarker nutzt SEO: Im Suchmaschinen-Blindflug die Verteidigung umgehen
Deutsche geben 29,70 Euro pro Jahr für Abo-Virenschutz aus
Warnung vor neuer Ransomware-Gruppe ALPHV (BlackCat)
Hacker-Angriff legt deutschen Tankstellenzulieferer lahm
Fernarbeit reißt Lücke in die Sicherheitspraktiken von Unternehmen
Neue Spyware-Kampagnen: weltweit 2.000 Industrieunternehmen unter Attacke
Experten haben eine neue, sich schnell entwickelnde Serie von Spyware-Kampagnen entdeckt, die über 2.000 Industrieunternehmen weltweit angreifen.
Triple-Extortion-Angriffe: Warum Cyber-Attacken mit kombinierten Angriffsverfahren so gefährlich sind
Unternehmen sehen sich mit einer neuen Gefahr im Bereich IT-Sicherheit konfrontiert. Kriminelle setzen bei Angriffen parallel drei Methoden ein.
Bedrohung für vernetzte Fahrzeuge?
Die Berichte über David Colombo, einen jungen deutschen Hacker, erschüttern die Automobilindustrie und erregen Aufsehen.
Was bringt 2022 hinsichtlich Cybersicherheit und Technologie?
Kritische Infrastrukturen werden auch im Jahr 2022 mit erheblichen Herausforderungen in puncto Security konfrontiert sein. Denn die andauernde Pandemiesituation zeigt, dass Cyberkr...
Ökosystem des organisierten Übels: Wie sich Unternehmen gegen Ransomware wappnen
Fünf zentrale Trends in Sachen Cybersicherheit für 2022
„Nebenschauplätze“ im Blick behalten: Entwicklungen in drei digitalen Security-Krisengebieten