Funktion im Microsoft Virenschutz öffnet Ransomware die Türen
Fast jeder aktuelle Windows-Rechner hat den Microsoft Windows Defender vorinstalliert. Doch das Programm bietet nicht nur Schutz: Das darin enthaltene Befehlszeilentool bietet Angriffspunkte für kriminelle Akteure der „LockBit“-Gruppe.

Fast jeder aktuelle Windows-Rechner hat den Microsoft Windows Defender vorinstalliert. Doch das Programm bietet nicht nur Schutz: Das darin enthaltene Befehlszeilentool bietet Angriffspunkte für kriminelle Akteure der „LockBit“-Gruppe.
Sicherheitsforscher von SentinelOne haben kürzlich die Ergebnisse einer Analyse zur Schadsoftware „LockBit 3.0“ veröffentlicht. Es handelt sich um eine neuere Version einer weit verbreiteten Ransomware-as-a-Service (RaaS)-Familie, deren Ursprung bei „BlackMatter“ und ähnlicher Malware liegt. Dem Forschungsbericht zufolge nutzten die Hacker für ihren Angriff das Windows Defender-Befehlszeilentool zum Entschlüsseln und Laden von Cobalt Strike-Nutzdaten. Sobald der erste Zugriff erfolgt war, führten die Akteure eine Reihe von Enumerationsbefehlen aus und versuchten, mehrere Post-Exploitation-Tools auszuführen, darunter Meterpreter, PowerShell Empire und eine neue Methode, um nebenbei Cobalt Strike zu laden.
Wenn ein Asset durch die Schwachstelle infiziert ist, dann mache sich dies laut Andy Norton, European Cyber Risk Officer bei Armis, sofort bemerkbar: „Die für die Sicherheitslücke verwendeten Tools sind zwar neu, jedoch sind der anschließende Verlauf und die Verhaltensänderungen nach wie vor eindeutige Indikatoren für eine schadhafte Infektion. Aus diesem Grund ist eine tiefgreifende Verteidigung wichtig. Die Frameworks für Cyber-Risiken sehen viele verschiedene Anforderungen vor, die umgesetzt werden müssen.“
Es gebe über das Geräteverhalten eindeutige Hinweise auf eine Infektion. „Zum einen ist bekannt, dass das Kontaktieren von Raw-IP-Adressen schadhaftes Verhalten darstellt“, erklärt Norton. „Zum anderen fällt es auf, wenn sich ein Asset anders verhält als sonst und wenn sich dieses Verhalten von dem anderer Assets unterscheidet.“
Mit dem Wissen darüber, wie sich bestimmte Geräte normalerweise verhalten, werde es möglich, das veränderte Verhalten eines Geräts mit der Norm zu vergleichen. Dadurch könne nicht nur das veränderte Verhalten des Geräts mit sich selbst, sondern auch im Vergleich mit dem anderer Geräte abgeglichen werden. „Wenn das Verhalten des Geräts anschließend als verdächtig eingestuft wird, dann können Unternehmen die nötigen Schritte unternehmen, um das vom Gerät ausgehende Risiko einzudämmen.“
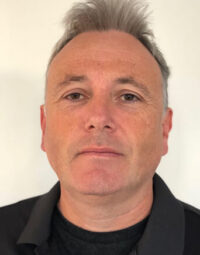
Andy Norton, European Cyber Risk Officer bei Armis.
Newsletter Abonnieren
Abonnieren Sie jetzt IT-SICHERHEIT News und erhalten Sie alle 14 Tage aktuelle News, Fachbeiträge, exklusive Einladungen zu kostenlosen Webinaren und hilfreiche Downloads.