Online-Meeting-Dienste als Malware-Schleuder
Forscher haben entdeckt, dass Bedrohungsakteure gefälschte Websites von populären Online-Meeting-Plattformen wie Skype, Zoom und Google Meet einsetzen, um Remote Access Trojaner (RATs) zu verbreiten. Diese gefälschten Websites dienen als Tarnung, um ahnungslose Nutzer dazu zu verleiten, schädliche Software herunterzuladen, die dann unbefugten Zugriff auf ihre Geräte ermöglicht.
Das ThreatLabZ-Team von Zscaler schlägt Alarm vor einem heimtückischen Trend: gefälschte Online-Meeting-Seiten, die als Köder für eine Vielzahl von Malware-Familien dienen. Vor Kurzem stießen die Forscher auf einen raffinierten Bedrohungsakteur, der gefälschte Versionen von Skype, Google Meet und Zoom erstellt hat, um heimlich Remote Access Trojaner wie SpyNote RAT auf Android-Geräte und NjRAT sowie DCRat auf Windows-Systeme zu schleusen.
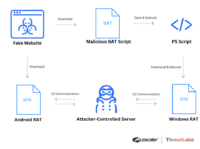
Dieser Malware-Akteur nutzt dabei cleveres shared Webhosting und tarnt seine gefälschten Seiten für Online-Meetings unter einer einzigen IP-Adresse. Die URLs der gefälschten Websites gleichen den echten so sehr, dass sie selbst Experten täuschen könnten. Ein Besuch auf einer dieser Seiten führt dazu, dass durch das Anklicken der Android-Schaltfläche eine bösartige APK-Datei heruntergeladen wird. Klickt man dagegen auf die Windows-Schaltfläche, startet der Download einer BAT-Datei. Die Ausführung dieser Datei setzt weitere Mechanismen in Gang, die schließlich zum Download einer RAT-Payload führen.
Mit dieser raffinierten Kampagne nehmen die Bedrohungsakteure Unternehmen verschiedenster Branchen ins Visier und nutzen beliebte Online-Meeting-Dienste als perfiden Köder. Die so verteilten Remote Access Trojaner haben das Potenzial, vertrauliche Daten zu stehlen, Tastatureingaben mitzuschneiden und Dateien zu extrahieren. Diese alarmierenden Ergebnisse unterstreichen die dringende Notwendigkeit für robuste Sicherheitsmaßnahmen. Auch regelmäßige Updates und Sicherheits-Patches sind unerlässlich, um die Sicherheit der IT-Infrastruktur zu gewährleisten.
Die vollständige Analyse ist im Blog nachzulesen.
Angriffskette und Ablauf der Ausführung für Android- und Windows-Kampagnen.
Newsletter Abonnieren
Abonnieren Sie jetzt IT-SICHERHEIT News und erhalten Sie alle 14 Tage aktuelle News, Fachbeiträge, exklusive Einladungen zu kostenlosen Webinaren und hilfreiche Downloads.