Wie Unternehmen Compliance-Nachweise direkt im Prozess schaffen: Belegt statt behauptet
Die EU-Richtlinie NIS-2 verlangt von Unternehmen nicht nur technische Schutzmaßnahmen, sondern auch nachvollziehbare Prozesse. In der Praxis verteilen sich Informationen häufig über mehrere Systeme, Freigaben laufen per E-Mail, und Kontrollschritte bleiben an manuellen Übergaben hängen. No-Code-Plattformen können helfen, solche Lücken zu schließen, indem sie einzelne Arbeitsschritte zu einem durchgängigen, dokumentierten Prozess verbinden.
Ein externer Techniker benötigt kurzfristig Zugang zu einem sensiblen System. Der Fachbereich meldet den Bedarf, die IT-Abteilung richtet den Account ein, die Freigabe trifft per E-Mail ein, und jemand vermerkt die Sicherheitsunterweisung getrennt davon. Solange alles glattläuft, fällt daran kaum etwas auf. Spannend wird es dann später, wenn jemand wissen möchte, wer den Zugriff genehmigt hat, wie lange er gültig war und ob er nach dem Einsatz tatsächlich wieder entzogen wurde.
Dann beginnt die Suche: Die Freigabe liegt im Postfach, der Antrag im Ticketsystem, die Unterweisung in einer Excel-Tabelle. Mitarbeiter müssen im Zweifel mehrere Rückfragen stellen, um herauszufinden, wer für den letzten Schritt zuständig war. An solchen Stellen entscheidet sich, ob die Network and Information Security Directive 2 (NIS-2) im Arbeitsalltag wirklich
funktioniert, denn Unternehmen müssen Sicherheitsmaßnahmen nicht nur festlegen, sondern auch belegen können, dass sie umgesetzt wurden.
Nicht nur Technik
Seit dem 6. Dezember 2025 ist das deutsche NIS-2-Umsetzungsgesetz in Kraft. Damit sind zahlreiche Einrichtungen gefordert, ihr Sicherheitsmanagement technisch wie organisatorisch auf ein neues Niveau zu heben. Auf der Agenda stehen unter anderem der Umgang mit Sicherheitsvorfällen, Lieferketten, Schulungen und Zugriffskontrollen.
NIS-2 betrifft dabei nicht allein die Technik, sondern vor allem Prozesse. Eine Richtlinie kann zwar vorgeben, dass externe Zugänge kontrolliert werden müssen; ob das im Alltag zuverlässig passiert, entscheidet sich aber im konkreten Ablauf: Wer stellt den Antrag? Wer prüft ihn? Welche Freigabe ist erforderlich? Was passiert bei erhöhtem Risiko? Und wer schließt den Zugang anschließend wieder?
Bruchstellen
Genau an diesen Fragen scheitern viele Unternehmen in der Praxis. Spezialisierte Security- und Service-Management-Systeme sind zwar längst im Einsatz. Die eigentlichen Probleme entstehen jedoch an den Übergängen, wenn Informationen von einem System ins nächste wandern, Zuständigkeiten wechseln oder Mitarbeiter Freigaben außerhalb des vorgesehenen Prozesses einholen. Dort entstehen Lücken, die sich später nur schwer nachvollziehen lassen.
Technisch kann ein Unternehmen damit bereits gut aufgestellt sein. Eine durchgehende Dokumentation ergibt sich daraus aber noch nicht automatisch. Alternativen wären klassische Eigenentwicklungen oder die Workflow-Funktionen vorhandener ITSM-Systeme – beides ist mit viel Aufwand verbunden. Für jeden kleinen, fachbereichsspezifischen Ablauf lohnt sich das eher selten.
Konfigurieren statt Programmieren
An dieser Stelle setzen No-Code-Plattformen an. No-Code bedeutet, dass Nutzer digitale Anwendungen nicht Zeile für Zeile programmieren, sondern aus vorgefertigten Bausteinen zusammensetzen. Über eine visuelle Oberfläche konfigurieren sie etwa Formulare, Pflichtfelder, Rollen, Prüfregeln, Freigaben oder automatische Benachrichtigungen.
So sollen sich verstreute Informationen und einzelne Arbeitsschritte zu einem klaren digitalen Ablauf verbinden lassen, ohne dass für jeden einzelnen Prozess ein klassisches Softwareprojekt gestartet werden muss.
Der Fachbereich bringt dabei vor allem sein Prozesswissen ein: Welche Informationen werden gebraucht? Wer muss wann eingebunden werden? Unter welchen Bedingungen darf ein Vorgang weiterlaufen? Diese Logik hinterlegen die Verantwortlichen anschließend direkt in der Anwendung. Ein Beispiel: Gibt jemand bei einer Lieferantenprüfung ein erhöhtes Risiko an, kann das System automatisch eine zusätzliche Freigabe durch die Informationssicherheit anfordern. Fehlt sie, bleibt der Vorgang stehen.
No-Code ersetzt damit kein Identity-and-Access-Management-(IAM)-System, kein Security-Information-and-Event-Management-(SIEM)-System und kein IT-Service-Management-(ITSM)-System. Solche Plattformen sollen vielmehr als Bindeglied zwischen Fachprozess, Compliance-Vorgaben und bestehenden Systemen dienen.
Vom Antrag bis zur Ausweisrückgabe
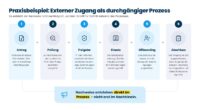
Am Beispiel des externen Technikers wird der Ablauf deutlich: Statt mehrere E-Mails und Einzelaufgaben anzustoßen, startet der Fachbereich einen zentralen digitalen Vorgang. Dort erfasst er Dienstleister, Einsatzzeitraum, Standort und benötigte Berechtigungen.
Die Anwendung prüft die hinterlegten Regeln für den jeweiligen Vorgang. Geht es um ein besonders sensibles System, bindet sie zusätzlich die Informationssicherheit ein. Für Arbeiten in der Produktion sind Sicherheitsunterweisung und Zutrittsfreigabe verpflichtend hinterlegt. Fehlt eine notwendige Freigabe, stoppt der Prozess.
Gleichzeitig dokumentiert das System, wer wann welche Entscheidung getroffen hat. Kurz vor Ende des Einsatzes stößt es automatisch die Deaktivierung des Zugangs an. Abgeschlossen ist der Vorgang erst, wenn Mitarbeiter den Zugang entzogen, Ausweise zurückgegeben und offene Punkte geklärt haben. Der gesamte Ablauf vom Antrag bis zum Entzug des Zugangs bleibt damit nachvollziehbar dokumentiert.
Priorisierung der Abläufe
Nicht jeder interne Ablauf ist NIS-2-relevant, und nicht jeder Prozess erfordert denselben Kontrollaufwand. Es lohnt sich, zunächst dort anzusetzen, wo mehrere Rollen oder Systeme zusammenspielen, Fristen wichtig sind und Entscheidungen später nachvollziehbar sein müssen. Dazu zählen typischerweise:
- On- und Offboarding-Prozesse
- Gerätewechsel und technische Änderungen
- Lieferantenbewertungen
- Sicherheitsvorfälle
- Schulungsnachweise
- Besucherfreigaben für sensible Bereiche
Gerade hier kann sich ein klar geführter digitaler Prozess doppelt auszahlen: zum einen lassen sich Nachweise leichter erbringen, zum anderen sinkt der operative Aufwand. Es gibt weniger Rückfragen, weniger Copy and Paste und weniger Informationen, denen jemand hinterherlaufen muss.
Governance und Leitplanken
Damit aus schneller Digitalisierung kein unkontrollierter Wildwuchs an Anwendungen entsteht, braucht es klare Governance-Regeln. Unternehmen sollten von Anfang an festlegen, wer Anwendungen erstellen oder verändern darf, welche Daten sie verarbeiten und welche Sicherheits- und Freigaberegeln gelten.
In der Praxis kann das so aussehen: Die IT-Abteilung gibt als zentrale Stelle den verbindlichen Rahmen vor, etwa Rollen und Berechtigungen, Sicherheitsstandards, Schnittstellen und Freigaberegeln. Innerhalb dieser Vorgaben bilden die Fachbereiche ihre eigenen Abläufe in der No-Code-Anwendung ab – mit Formularen, Zuständigkeiten, Prüfregeln und Freigaben. Die IT-Abteilung behält so die Kontrolle über den Rahmen, ohne jeden einzelnen Prozess selbst entwickeln zu müssen.
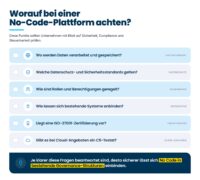
Auch beim Anbieter lohnt sich ein Blick hinter die Kulissen: Wo wird die Plattform entwickelt und betrieben? Nach welchen Datenschutz- und Sicherheitsstandards arbeitet er? Gerade mit Blick auf Anforderungen wie NIS-2 kann es ein Vorteil sein, wenn europäische Standards konsequent berücksichtigt werden. Das stärkt nicht nur Datenschutz und Informationssicherheit, sondern auch die digitale Souveränität des Unternehmens. Eine ISO-27001-Zertifizierung kann hier zusätzlich Orientierung geben. Bei Cloud-Angeboten kann außerdem ein C5-Testat des Bundesamts für Sicherheit in der Informationstechnik (BSI) sinnvoll sein.
Haftung und Bußgelder
Saubere Prozesse sind nicht nur eine Frage der Effizienz. Setzen Unternehmen NIS-2-Vorgaben nicht ausreichend um, drohen handfeste Folgen. Je nach Verstoß und Einrichtungsart sieht das Gesetz empfindliche Bußgelder vor. Auch die Geschäftsleitung steht stärker in der Verantwortung: Sie muss Risikomanagementmaßnahmen umsetzen und überwachen. Bei Pflichtverletzungen kommt unter bestimmten Voraussetzungen sogar eine persönliche Haftung in Betracht.
Hinzu kommen Folgen, die sich schwerer beziffern lassen: schwindendes Vertrauen bei Kunden und Partnern, unangenehme Fragen in Prüfungen oder Probleme in der Lieferkette. Gerade Unternehmen, die selbst NIS-2-pflichtige Kunden beliefern, müssen zunehmend nachweisen, dass ihre Sicherheits- und Compliance-Prozesse belastbar sind. Umso wichtiger ist es, Nachweise nicht erst zusammenzusuchen, wenn Unternehmen sie dringend brauchen. Idealerweise entstehen sie direkt dort, wo Mitarbeiter die Maßnahme umsetzen.
Fazit
NIS-2 muss dort funktionieren, wo Mitarbeiter Zugänge vergeben, Änderungen freigeben, Dienstleister prüfen oder Maßnahmen dokumentieren. Davon hängt ab, ob Vorgaben in der Praxis tatsächlich ankommen. No-Code-Plattformen können dabei helfen, aus einzelnen Arbeitsschritten geführte Prozesse zu machen. Mit passender Governance entstehen die notwendigen Nachweise direkt bei der Arbeit und nicht erst dann, wenn Unternehmen sie für eine Prüfung oder einen Vorfall zusammensuchen müssen. Am Ende zählt nicht, was ein Unternehmen geregelt hat, sondern was es nachvollziehbar umgesetzt hat.
Thomas Schwarz ist CTO und Co-Founder der smapOne AG.
Newsletter Abonnieren
Abonnieren Sie jetzt IT-SICHERHEIT News und erhalten Sie alle 14 Tage aktuelle News, Fachbeiträge, exklusive Einladungen zu kostenlosen Webinaren und hilfreiche Downloads.