Decoupled Detection: Wenn der Best-of-Suite-Ansatz an seine Grenzen stößt
Ein typisches Szenario, warum Detection & Response losgelöst von starren Plattformen gedacht werden muss. Wie produzierende Mittelständler die Lücke zwischen IT/OT-Konvergenz, Fachkräftemangel und Compliance schließen.
Advertorial
Wenn IT und Produktionsnetzwerke zusammenwachsen, stoßen etablierte Security-Architekturen unweigerlich an ihre Grenzen. Die Ausgangslage in vielen produzierenden Betrieben ist dabei oft identisch: Ein Mittelständler mit rund 200 Mitarbeitenden stemmt die gesamte Infrastruktur mit einer IT-Abteilung von zehn Personen. Diese betreut in Personalunion Netzwerk, Server, Client-Management, Security sowie die IT/OT-Schnittstelle zur Produktion.
Dediziertes Security-Spezialwissen ist in solchen Strukturen die Ausnahme, und eine echte 24/7-Bereitschaft ist personell keine Option. Der Bedarf an Detection & Response ist meist längst erkannt. Aus nachvollziehbaren Gründen fiel die Wahl in der Vergangenheit oft auf einen Best-of-Suite-Ansatz, also eine All-in-one-Plattform.
Die Begründung liegt auf der Hand: Eine IT-Mannschaft, die unterschiedliche Aufgabenfelder verantwortet, kann nicht mehrere spezialisierte Einzellösungen gleichzeitig steuern, weshalb ein einzelner Anbieter für einen geringeren Aufwand sorgt.
Wachsende Komplexität und der blinde Fleck OT
Mit fortschreitender Digitalisierung verändert sich diese Ausgangslage jedoch spürbar. Cloud-ERP-Anbindungen, SD-WAN-Roll-outs für verteilte Standorte, Secure Access Service Edge (SASE) für Remote-Zugänge und eine wachsende Zahl mobiler Endgeräte vergrößern die Angriffsfläche. Parallel rückt die OT-Seite in den Fokus: Produktionsanlagen werden zunehmend vernetzt und die klassische Office-IT und das Fertigungsnetz wachsen technisch zusammen.
Genau für diesen Bereich war die bestehende Suite ursprünglich nie ausgelegt. Zudem fehlt innerhalb der IT-Abteilung oftmals die dedizierte Expertise für diese Umgebung. Die integrierte Detection-Logik ist an einen Anbieter gebunden und deckt neue, heterogene Datenquellen – insbesondere die OT-Telemetrie – nur mit Verzögerung oder in reduzierter Tiefe ab.
KI-gestützte Automatisierung und schmerzhafte Erkenntnisse
Um diese Lücken zu schließen, erwägen IT-Leitungen an diesem Punkt häufig eine stärkere KI-gestützte Automatisierung innerhalb der Suite, um mehr Vorfilterung und eine automatisierte Triage zu erreichen. Es wird jedoch schnell klar: Ohne eigenes Personal, das die Ergebnisse der KI fachlich einordnen und hinterfragen kann, verlässt man sich faktisch blind auf die Performance eines einzelnen Anbieters. Ein Weg, der aufgrund fehlender Kontrollierbarkeit meist bewusst wieder verworfen wird.
Die realen Schmerzpunkte treten oftmals durch konkrete Ereignisse oder externen Druck zutage:
- Ein Phishing-Vorfall mit einer verschlüsselten Workstation macht sichtbar, dass das System den Vorfall zwar protokolliert hat, aber nicht rechtzeitig reagiert wurde – es findet Detection ohne Response statt.
- Verlässt der Mitarbeiter mit der größten Security-Expertise das Unternehmen, geht ein Großteil des unausgesprochenen Wissens über die Detection-Konfiguration verloren, da dieses Wissen an Köpfen statt an dokumentierten Prozessen hängt.
- Im Rahmen von Lieferanten-Audits (z. B. TISAX aus dem Automotive-Umfeld) oder durch die indirekte NIS-2-Betroffenheit als Zulieferer wächst der Druck, ein belastbares Monitoring nachweisen zu können.
- Auch Cyberversicherungen fordern bei Verlängerungen nicht mehr nur das Vorhandensein von Tools, sondern nachweisbare, kontinuierliche Prozesse. Ohne dokumentierte und versionierte Detection-Regeln bleibt dieser Nachweis aus.
- Zudem eskalieren die Kosten: Jede neue Datenquelle bringt nur dann einen Sicherheitsgewinn, wenn auch die Expertise zur Auswertung mitwächst. Fehlt diese, addieren sich Lizenz- und Betriebskosten, ohne dass die tatsächliche Erkennungstiefe im gleichen Maß zunimmt – ein Einzelunternehmen kann diese Skalierung intern kaum wirtschaftlich abbilden.
Der Paradigmenwechsel: Decoupled Detection & Response
Die Lösung liegt nicht in einem kompletten Tool-Wechsel, sondern in der gezielten Entkopplung des Bereichs, in dem die Suite strukturell an ihre Grenzen stößt: die Detection- und Response-Logik. Firewall, Endpoint-Agents und andere Suite-Bausteine mit reiner Präventionsfunktion können weiterlaufen.
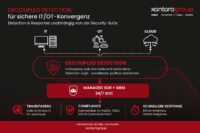
Die eigentliche Erkennung und Reaktion übernimmt ein Managed Extended Detection and Response (XDR) auf Endpoint- und Identity-Ebene, ergänzt um ein Managed Security Information and Event Management (SIEM), dass eine quellenübergreifende Korrelation über Cloud-ERP, SD-WAN, SASE-Zugänge, Mobilgeräte und OT-Telemetrie leistet.
Das architektonische Herzstück ist hierbei die „Decoupled Detection“: Die Detection-Logik wird entkoppelt von der Suite betrieben und ist somit unabhängig von der ursprünglichen Toolentscheidung erweiterbar. Dies ist besonders für den Einsatz von künstlicher Intelligenz (KI) entscheidend: Ein Unternehmen dieser Größe wird nicht auf KI-gestützte Vorfilterung im Blue Team verzichten können, da die Manpower für die manuelle Sichtung schlicht fehlt. Entscheidend ist jedoch, worauf die KI aufsetzt. Innerhalb einer geschlossenen Suite bleibt sie eine nicht prüfbare Komponente.
Auf einer entkoppelten, dokumentierten und versionierten Detection-Logik wird sie hingegen prüfbar, korrigierbar und auditierbar. Decoupled Detection ist somit keine Alternative zur KI, sondern deren zwingende Voraussetzung.
Synergie durch Rollentrennung
Auf einer zweiten Ebene entsteht durch die Zusammenarbeit mit einem Managed-Service-Partner eine klare Verantwortungsteilung, bewusst als Rollentrennung gestaltet: Der Partner (wie die Xantaro Group) betreibt Detection und Response rund um die Uhr. Die interne IT behält das Wissen über Assets und Kritikalität, den Change-Kontext und die Entscheidungshoheit über Response-Maßnahmen an Produktionssystemen. Ein Eingriff in eine laufende Fertigungslinie bleibt somit stets eine Kundenentscheidung. Keine Entscheidung des Security-Operations-Centers (SOC).
Wirtschaftlich entsteht die dringend benötigte Skalierung beim Partner über die Bündelung von Plattform und Expertenteam über viele Kunden hinweg – ein Effekt, den ein einzelnes Unternehmen mit zusätzlichem eigenem Personal oder isoliert eingekauften Einzeltools nicht erreichen könnte.
Zwei gezielt eingesetzte Managed Services ersetzen so den sonst nötigen Aufbau mehrerer interner Spezialisierungen, statt die Tool-Landschaft zusätzlich zu vergrößern. Die Steuerungseinfachheit des Best-of-Suite-Ansatzes bleibt im Tagesgeschäft erhalten, während die fachliche Tiefe genau dort hinzukommt, wo sie fehlt.
Als Mitglied der Xantaro Group begleitet NetDescribe Unternehmen bei genau diesem Architektur- und Prozesswandel. Auf der it-sa 2026 in Halle 7, Stand 112, stehen die Experten der Gruppe bereit, um diese und weitere Ansätze auf technischer Augenhöhe mit dem Fachpublikum zu diskutieren – für eine Cybersicherheit, die den Anforderungen der IT/OT-Konvergenz messbar standhält.
Newsletter Abonnieren
Abonnieren Sie jetzt IT-SICHERHEIT News und erhalten Sie alle 14 Tage aktuelle News, Fachbeiträge, exklusive Einladungen zu kostenlosen Webinaren und hilfreiche Downloads.