Wie Unternehmen parallele Sicherheits- und Compliance-Prozesse bündeln können: Zwischen Integration und Abgrenzung
In vielen Organisationen werden Sicherheits-, Datenschutz-, Compliance- und Kontinuitätsanforderungen in getrennten Managementsystemen gesteuert. Wo sich diese Systeme auf dieselben Prozesse und Risiken beziehen, entstehen Überschneidungen und Doppelarbeit. Eine gemeinsame Organisation kann solche Schnittstellen vereinfachen, darf jedoch fachliche Zuständigkeiten und unterschiedliche Bewertungsmaßstäbe nicht verwischen. Wie können Unternehmen parallele Prozesse bündeln, ohne die Eigenständigkeit ihrer Managementsysteme aufzugeben?
Ein Sicherheitsvorfall bei einem Dienstleister kann in mehreren Managementsystemen zugleich einen Vorgang auslösen. Das Informationssicherheits-Managementsystem (ISMS) bewertet die Folgen für die Informationssicherheit, der Datenschutz die Risiken für betroffene Personen und das Business-Continuity-Management (BCM) die Auswirkungen auf den Betrieb. Werden diese Verfahren getrennt betrieben, entstehen parallele Erhebungen und Maßnahmenlisten.
Eine zu weitgehende Vereinheitlichung birgt jedoch ein anderes Risiko: Unterschiedliche Bewertungsmaßstäbe und Zuständigkeiten könnten in einer gemeinsamen Struktur untergehen. Welche Prozesse lassen sich gemeinsam steuern, und wo muss die fachliche Trennung erhalten bleiben?
Das ISMS in der Unternehmenssteuerung
Ein ISMS steuert Informationssicherheitsrisiken systematisch. Es legt Verantwortlichkeiten, Verfahren zur Risikobewertung und -behandlung sowie Sicherheitsmaßnahmen fest und überprüft deren Wirksamkeit. Die ISO/IEC 27001 bildet hierfür den maßgeblichen normativen Rahmen. Sie versteht das ISMS ausdrücklich als Teil der organisatorischen Prozesse und der übergeordneten Managementstruktur. Informationssicherheitsrisiken entstehen nicht nur im laufenden IT-Betrieb. Sie betreffen auch Lieferanten, Produktentwicklung, Geschäftsfortführung und den Einsatz neuer Technologien.
Das ISMS benötigt daher Schnittstellen zu den jeweiligen Geschäfts- und Governance- Prozessen. Typische ISMS-Artefakte wie Risikoregister, Risikobehandlungsplan, Richtlinien, Auditprogramm oder Managementbewertung können dabei an übergreifende Strukturen angebunden werden.
Der regulatorische Druck verstärkt diese Entwicklung. Seit Inkrafttreten des deutschen NIS-2-Umsetzungsgesetzes am 6. Dezember 2025 enthält das BSI-Gesetz (BSIG) umfangreiche Anforderungen an das Cybersicherheitsrisikomanagement.
Paragraf 30 BSIG erfasst unter anderem Risikoanalyse, Bewältigung von Sicherheitsvorfällen, Business Continuity, Lieferkettensicherheit, Wirksamkeitskontrollen und Schulungen. Nach Paragraf 38 BSIG müssen die Geschäftsleitungen die Maßnahmen umsetzen und ihre Umsetzung überwachen; hinzu kommt eine Schulungspflicht.
Parallel greifen schrittweise die Pflichten des Cyber Resilience Act (CRA). Für betroffene Produkte mit digitalen Elementen entstehen Anforderungen an Risikobewertung, Schwachstellenmanagement und Dokumentation. Die Meldepflichten nach Artikel 14 CRA gelten seit dem 11. September 2026, die meisten weiteren Anforderungen ab dem 11. Dezember 2027. Ein ISMS kann hierfür einen organisatorischen Rahmen bieten, ersetzt aber nicht die Prüfung und Umsetzung der zusätzlichen produktspezifischen Anforderungen.
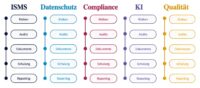
Abbildung 1: Getrennte Managementsysteme betreiben dieselben Prozesse mehrfach.
Von parallelen Systemen zu gemeinsamer Steuerung
Managementsystemstandards wie ISO/IEC 27001, ISO 9001, ISO 22301, ISO 37301 und ISO/IEC 42001 folgen einer harmonisierten Grundstruktur. Das erleichtert die Verbindung wiederkehrender Managementprozesse.
Dabei ist zunächst zu prüfen, ob die Systeme denselben organisatorischen und sachlichen Geltungsbereich haben. Ein ISMS kann beispielsweise nur einzelne Standorte oder Geschäftsbereiche umfassen, während ein Compliance- oder Qualitätsmanagementsystem unternehmensweit gilt.
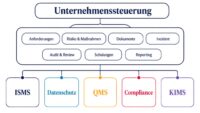
In einer getrennten Struktur betreibt jedes Fachsystem eigene Risiko-, Audit-, Dokumentations-, Schulungs- und Reportingprozesse. Ein integrierter Ansatz bündelt geeignete Prozesse auf einer gemeinsamen Unternehmensebene. Die Fachsysteme greifen auf diese Strukturen zurück und wenden innerhalb derselben ihre jeweiligen Anforderungen an. Integration bedeutet daher gemeinsame Steuerung, nicht vollständige Verschmelzung.
Wo Synergien entstehen
Ein erster Ansatzpunkt ist das Anforderungsmanagement. Gesetzliche, regulatorische, vertragliche und normative Vorgaben werden häufig separat erfasst. Ein gemeinsames Rechts- und Anforderungsregister kann Anforderungen aus ISO-Normen, BSIG, CRA, Datenschutzrecht oder weiteren Regelwerken bündeln und den zuständigen Fachfunktionen zuordnen. Änderungen lassen sich so zentral bewerten und nachverfolgen.
Auch beim Risiko- und Maßnahmenmanagement bestehen Überschneidungen. Ein Ausfall oder ein Cyberangriff bei einem Cloud-Dienstleister kann gleichzeitig Informationssicherheits-, Datenschutz-, Compliance- und Business-Continuity-Risiken auslösen. Eine abgestimmte Erfassung vermeidet mehrfache Abfragen und schafft einen gemeinsamen Blick auf Zusammenhänge und Folgemaßnahmen. Die fachlichen Bewertungsmaßstäbe bleiben erhalten. Insbesondere bedeutet ein gemeinsamer Prozess nicht zwingend eine gemeinsame Fachentscheidung: Bewertung, Maßnahmenfreigabe und Risikoakzeptanz verbleiben bei den zuständigen Rollen.
Governance und Reporting lassen sich ebenfalls verbinden. Gemeinsame Berichtswege schaffen einen konsolidierten Überblick und erleichtern die Priorisierung von Maßnahmen. Informationssicherheitsbeauftragte (ISB) oder Chief Information Security Officer (CISO), Datenschutz, Compliance, Qualität und weitere Fachfunktionen bringen ihre jeweilige Verantwortung in die gemeinsame Governance ein. Die durch das BSIG gestärkte Verantwortung der Geschäftsleitung erhöht den Bedarf an einem konsistenten Security-Reporting zusätzlich.
Bei der Dokumentenlenkung können einheitliche Freigabe-, Versions- und Reviewprozesse genutzt werden. Fachspezifische Richtlinien bleiben eigenständig, folgen aber derselben Struktur. Ähnliches gilt für Schulung und Awareness: Planung, Durchführung und Nachweisführung können gemeinsam organisiert und um fachspezifische Module ergänzt werden.
Für das Vorfall- und Krisenmanagement bietet sich ein gemeinsamer Meldeweg an. Eine zentrale Erstbewertung klärt, welche Fachfunktionen einzubinden sind. Anschließend werden die einschlägigen Security-, Datenschutz-, BC-Moder Compliance-Prozesse ausgelöst. Diese Koordination gewinnt durch zusätzliche Meldepflichten aus BSIG und CRA weiter an Bedeutung.
Abbildung 2: Integrierter Ansatz – gemeinsame Prozesse auf Unternehmensebene, an die sich die Fachsysteme anbinden. Die fachlichen Zuständigkeiten bleiben getrennt.
Schließlich können Auditplanung, Nachweise und Managementbewertungen abgestimmt werden. Mehrere Managementsysteme prüfen häufig dieselben Prozesse, Lieferanten oder organisatorischen Maßnahmen. Koordinierte Audits reduzieren Mehrfachprüfungen und ermöglichen die Wiederverwendung geeigneter Nachweise. Ergebnisse können in einem übergreifenden Management-Reporting zusammengeführt werden, während die Bewertung der Fachsysteme weiterhin erkennbar bleibt.
Wo Integration an Grenzen stößt
Am deutlichsten unterscheiden sich die Fachsysteme bei der Risikobewertung. Informationssicherheit betrachtet Risiken für Vertraulichkeit, Integrität und Verfügbarkeit. Datenschutz berücksichtigt Auswirkungen auf betroffene Personen. Business Continuity bewertet Ausfallfolgen und Wiederanlauf. Ein KI-Managementsystem (KIMS) adressiert KI-spezifische Risiken, der CRA produktspezifische Cybersicherheitsanforderungen.
Auch besondere gesetzliche Pflichten, Kontrollen, Rollen und Risikoentscheidungen müssen dem jeweiligen Regelungsbereich zugeordnet bleiben. Gemeinsame Gremien ändern grundsätzlich nichts an fachlichen Zuständigkeiten oder an der erforderlichen Unabhängigkeit einzelner Funktionen. Es muss klar bleiben, wer Risiken bewertet, Maßnahmen freigibt, die Wirksamkeit kontrolliert und Restrisiken akzeptiert. Ein gemeinsames Werkzeug für Governance, Risk und Compliance (GRC) oder für Managementsysteme kann die Integration unterstützen. Es ersetzt weder ein abgestimmtes Prozessmodell noch klare Zuständigkeiten und Entscheidungswege.
Schrittweise integrieren
Am Anfang steht eine Bestandsaufnahme: Welche Managementsysteme, Geltungsbereiche, Anforderungen, Prozesse, Rollen, Gremien und Dokumente bestehen? Wo erhebt die Organisation Informationen mehrfach oder führt vergleichbare Aufgaben parallel aus?
Anschließend wählt sie die Prozesse aus, die sich für eine gemeinsame Organisation eignen. Für jeden Prozess ist festzulegen, welche Elemente zentral laufen und welche Fachentscheidungen getrennt bleiben. Als Pilot bieten sich Dokumentenlenkung, Schulungsmanagement, Lieferantenmanagement, Incident Management oder Auditplanung an. Die Umsetzung sollte schrittweise erfolgen.
Nach dem Pilot lassen sich weitere Prozesse anbinden. Regelmäßige Reviews zeigen, ob die Integration Doppelarbeit tatsächlich reduziert, ob Verantwortlichkeiten klar bleiben und ob keine fachlichen Anforderungen durch zu starke Vereinheitlichung verloren gehen.
Dieser Ansatz erleichtert auch den Umgang mit neuen Vorgaben. Regulatorische Anforderungen aus BSIG oder CRA können über bestehende Governance- und ISMS-Prozesse operationalisiert werden. Weitere Managementsysteme, etwa ein KIMS nach ISO/IEC 42001, lassen sich modular an die gemeinsame Managementarchitektur anbinden.
Fazit
Ein ISMS entfaltet seine Wirkung vor allem dann, wenn Informationssicherheit in die Unternehmenssteuerung eingebunden ist. Gemeinsame Prozesse für Anforderungen, Risiken, Maßnahmen, Dokumente, Schulungen, Vorfälle, Audits und Reporting reduzieren Doppelarbeit und verbessern den Überblick über zusammenhängende Risiken.
Die Anforderungen aus NIS-2, CRA und KI-Governance erhöhen den Bedarf an anschlussfähigen Strukturen. Eine integrierte Managementarchitektur bietet dafür den Rahmen – vorausgesetzt, fachliche Anforderungen, Geltungsbereiche, Rollen und Entscheidungen der einzelnen Managementsysteme bleiben klar zugeordnet.
Dr. Jan Scharfenberg, LL.M. (Stellenbosch) ist als Rechtsanwalt bei der Kanzlei Schürmann Rosenthal Dreyer im Bereich Datenschutz- und Informationssicherheitsrecht tätig. Zudem arbeitet er als Director für den Bereich Informationssicherheit bei der ISICO Datenschutz GmbH. www.srd-rechtsanwaelte.de
Newsletter Abonnieren
Abonnieren Sie jetzt IT-SICHERHEIT News und erhalten Sie alle 14 Tage aktuelle News, Fachbeiträge, exklusive Einladungen zu kostenlosen Webinaren und hilfreiche Downloads.