Kommentar: : OAuth-Angriffe – wenn legitime Logins zur Malware-Schleuse werden
Microsoft warnt vor anhaltenden Kampagnen, die OAuth-Weiterleitungen missbrauchen. Angreifer nutzen legitime Anmeldeseiten als Tarnung, um Nutzer auf Schadserver umzuleiten. Ziel ist nicht der Token-Diebstahl, sondern die Infektion von Endgeräten mit Malware.
Identitätsplattformen gehören heute zu den zentralen Bausteinen moderner Unternehmensinfrastrukturen. Genau deshalb geraten sie zunehmend ins Visier von Cyberkriminellen. Neue Erkenntnisse von Microsoft zeigen, dass Angreifer verstärkt OAuth-basierte Authentifizierungsabläufe manipulieren, um Nutzer über scheinbar legitime Anmeldeprozesse auf schädliche Infrastruktur umzuleiten.
Warnung vor anhaltenden OAuth-Missbrauchskampagnen
In den beobachteten Kampagnen kombinieren Angreifer Phishing-E-Mails mit gezielt manipulierten OAuth-Weiterleitungen. Nutzer werden zunächst auf eine legitime Microsoft-Anmeldeseite geführt. Erst im weiteren Ablauf wird eine Fehlerbedingung ausgelöst, die eine Weiterleitung auf eine vom Angreifer kontrollierte Website auslöst.
Dort wird Malware bereitgestellt, die nach dem Download das Endgerät kompromittieren kann. Entscheidend ist dabei: OAuth selbst gilt nicht als Schwachstelle. Ausgenutzt wird vielmehr das legitime Weiterleitungsverhalten innerhalb von Authentifizierungsprozessen.
Vom Token-Diebstahl zur Gerätekompromittierung
Auffällig ist der strategische Wandel dieser Angriffe. Während frühere OAuth-Angriffe häufig auf den Diebstahl von Zugriffstoken zielten, verfolgen aktuelle Kampagnen ein anderes Ziel: die vollständige Kontrolle über das Endgerät.
Angreifer nutzen dabei gezielt das Vertrauen, das Nutzer in etablierte Identitätsanbieter setzen. Da der erste Kontakt über eine echte Anmeldeseite erfolgt, erscheint der Ablauf zunächst legitim. Viele Nutzer folgen deshalb den weiteren Schritten, bis sie schließlich eine schädliche Datei herunterladen oder ausführen.
Der Angriff verschiebt sich damit von kryptographischen Mechanismen auf eine andere Ebene: die Schnittstelle zwischen Identitätssystemen, Weiterleitungslogik und Nutzerverhalten. Werden diese Abläufe nicht kontinuierlich überprüft, entstehen neue Angriffsflächen.
Mehr Kontrolle über OAuth-Integrationen
Multi-Faktor-Authentifizierung erhöht zwar die Sicherheit von Benutzerkonten erheblich, schützt jedoch nicht vollständig vor dieser Form des Missbrauchs. Da der Angriff nicht primär auf Kontoübernahmen abzielt, sondern auf die Infektion des Endgeräts, greifen klassische Schutzmaßnahmen nur eingeschränkt.
Organisationen sollten daher die Zustimmung von Endnutzern für Drittanbieter-Anwendungen streng einschränken und zulässige Weiterleitungsadressen klar definieren. Ebenso wichtig ist eine kontinuierliche Überprüfung von OAuth-Anwendungsregistrierungen sowie die Analyse von Identitäts-Telemetriedaten auf ungewöhnliche Autorisierungsanfragen.
Identitätsinfrastrukturen sind heute ein sicherheitskritischer Bestandteil der Unternehmens-IT. Werden Integrationen und Authentifizierungsprozesse nicht mit derselben Disziplin verwaltet wie privilegierte Zugriffe, können sie unbemerkt zum Einfallstor für Angreifer werden.
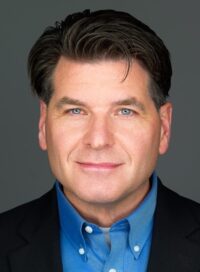
Shane Barney, Chief Information Security Officer (CISO) bei Keeper Security
Newsletter Abonnieren
Abonnieren Sie jetzt IT-SICHERHEIT News und erhalten Sie alle 14 Tage aktuelle News, Fachbeiträge, exklusive Einladungen zu kostenlosen Webinaren und hilfreiche Downloads.