it-sa 2026 | Advertorial: Industrial Identity statt isolierter Zertifikatsinseln : Sichere Kommunikation in Produktionsumgebungen
Moderne IT-, OT- und IoT-Umgebungen erfordern eine gemeinsame Vertrauensschicht. Als zentrale Instanz kann sie Maschinenidentitäten, PKI, Vertrauensregeln und Zertifikatslebenszyklenüber Protokolle, Standorte und Systemgenerationen hinweg verwalten.

Von Daniel Mundzeck, ECOS Technology GmbH
Cloud-Plattformen, KI-Agenten und Edge Computing verändern industrielle Kommunikationsarchitekturen. Je stärker Maschinen und Anwendungen miteinander kommunizieren, desto wichtiger wird die Frage, wer mit wem spricht und worauf dieses Vertrauen technisch basiert. Ein Industrial Identity & Trust Layer kann dafür eine gemeinsame Vertrauensgrundlage schaffen.
In klassischen Produktionsnetzen war Vertrauen lange an definierte Segmente, Firewalls und begrenzte Kommunikationswege gekoppelt. Mit Edge Computing, Cloud-Anbindung, standortübergreifenden Datenströmen und immer mehr horizontaler Kommunikation verliert dieses Modell an Eindeutigkeit. Eine IP-Adresse, ein VLAN oder die Position hinter einer Firewall beantworten nicht zuverlässig die Frage, welche Maschine, Anwendung oder Softwareinstanz tatsächlich kommuniziert. Kryptografische Identitäten ergänzen deshalb Segmentierung und Firewalls.
Nicht das Zertifikat entscheidet
Damit verschiebt sich auch in der OT der Sicherheitsfokus: von der reinen Netzwerkposition hin zur kryptografisch überprüfbaren Identität technischer Systeme. X.509-Zertifikate schaffen dafür einen etablierten Mechanismus. Sie binden eine technische Identität an einen öffentlichen Schlüssel. Zusammen mit dem zugehörigen, geschützt verwahrten privaten Schlüssel und geeigneten Protokollen bilden sie eine Grundlage für Authentisierung, digitale Signaturen und verschlüsselte Kommunikation. Entscheidend ist jedoch nicht das einzelne Zertifikat, sondern das dahinterliegende Vertrauensmodell. Über mehrere Werke, Hersteller und lange Anlagenlebenszyklen hinweg wird PKI damit zum operativen Infrastrukturthema.
Von der PKI zum Industrial Identity & Trust Layer
PKI-Projekte beginnen häufig mit einer konkreten Aufgabe, etwa dem Umgang mit ablaufenden Zertifikaten. Governance und Vertrauensmodelle gehören jedoch grundsätzlich zur PKI. In industriellen Umgebungen kommt es darauf an, diese Funktionen für unterschiedliche Systeme und Standorte in verlässliche Betriebsprozesse zu übersetzen.
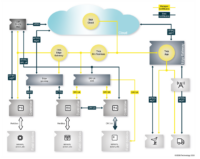
Lösungen wie die ECOS Trust Management Appliance (TMA) stellen PKI-, Zertifikats- und Key-Management-Funktionen bereit. Architektonisch lassen sie sich jedoch deutlich breiter verstehen: als zentrale Instanzen zur Verwaltung kryptografischer Maschinen- und Anwendungsidentitäten über unterschiedliche OT- und IoT-Umgebungen hinweg.
So können etwa eigene Root- und Sub-CAs betrieben oder in bestehende PKI-Strukturen eingebunden werden. Zertifikate lassen sich nach zentral definierten Policies ausstellen, erneuern, sperren und validieren. CRLs und OCSP unterstützen die Prüfung des Sperrstatus. HSMs können für die geschützte Speicherung besonders sensibler Schlüssel angebunden werden. Hinzu kommen Reporting, Monitoring und Metadaten, mit denen Zertifikate nicht nur als Dateien, sondern als verwaltete Identitätsobjekte behandelt werden können.
Offene Schnittstellen verbinden die zentrale Verwaltung mit unterschiedlichen Zielsystemen. So unterstützt die TMA Standardverfahren wie ACME, SCEP, EST und CMP, bietet eine REST-Schnittstelle und kann unter anderem Windows-Systeme sowie weitere Systeme über individuell angepasste Integrationen einbinden. Gemeinsame Governance bedeutet dabei nicht, dass alle Systeme einander vertrauen müssen: Getrennte Vertrauensbereiche und CA-Hierarchien bleiben möglich. Zentral festgelegt wird, welche Zertifikatsprofile, Ausstellungsregeln und Vertrauensanker für den jeweiligen Bereich gelten.
Zentrale Regeln im lokalen OT-Betrieb
Wird im Wartungsfenster eine zertifikatsfähige Ersatzkomponente eingebunden, benötigt sie ein Zertifikat nach dem vorgesehenen Profil und die passenden Vertrauensanker. In OPC-UA-Umgebungen kann ein Global Discovery Server (GDS) Anwendungszertifikate, Trust Lists und Sperrlisten verwalten und verteilen. MQTT-Verbindungen lassen sich mit TLS absichern; bei Mutual TLS authentisieren sich Client und Server zertifikatsbasiert. Zugriffsrechte werden jeweils zusätzlich durchgesetzt.
Für verteilte Produktionsstandorte stellt das TMA Edge Gateway lokale PKI-Funktionen bereit. Es kann Zertifikate auch ohne dauerhafte Verbindung zur Zentrale ausstellen und vorgegebene PKI-Policies lokal umsetzen. Sobald eine Verbindung verfügbar ist, erfolgt die Synchronisation. Zentrale Governance lässt sich so mit lokalem Betrieb verbinden.
KI-Agenten erhöhen die Anforderungen an technische Identitäten
KI-Agenten können operative Aktionen vorbereiten oder auslösen. Ein Agent, der Wartungshinweise formuliert, stellt andere Sicherheitsanforderungen als einer, der über APIs, OPC UA oder andere Schnittstellen selbsttätig auf operative Systeme zugreift.
Aus Security-Sicht entstehen dann mindestens zwei Identitätsfragen:
- Ist die angesprochene Maschine oder Anwendung tatsächlich die erwartete Gegenstelle?
- Und ist die Softwareinstanz, die den Zugriff initiiert, eindeutig authentisiert?
Ein Industrial Identity & Trust Layer kann wesentliche technische Voraussetzungen bereitstellen: kryptografische Identitäten für Maschinen, Dienste und Anwendungen sowie die dazugehörigen Vertrauensanker, Lifecycle-Prozesse und Validierungsmechanismen.
Authentisierung ersetzt dabei keine Autorisierung: Welche Aktionen ein KI-Agent ausführen darf, müssen Anwendungen oder Autorisierungssysteme durchsetzen. Eine überprüfbare Identität garantiert zudem keine inhaltlich richtigen Daten oder sicheren Entscheidungen.
Fazit
Der Begriff Industrial Identity & Trust Layer beschreibt eine Architekturrolle: eine zentrale Schicht für PKI-Policies, Vertrauensanker und Identitätslebenszyklen. Ihre Wirkung entfaltet sie im Zusammenspiel mit den angebundenen Anwendungen, lokalen PKI-Instanzen und geeigneten Integrationskomponenten.
Das gemeinsame Element ist die Verbindung zentral definierter Regeln mit automatisierter lokaler Umsetzung. Kryptografische Identitäten und die zugehörigen Vertrauensbeziehungen werden über ihren Lebenszyklus nachvollziehbar verwaltet. Die Prüfung der Gegenstelle erfolgt in den kommunizierenden Systemen.
PKI wird damit zur strategischen Infrastrukturkomponente vernetzter Produktion. Neben der Verschlüsselung zählt, wer kommuniziert, welche Vertrauensbeziehungen zulässig sind und wie diese über Jahre, Standorte und Systemgenerationen hinweg beherrschbar bleiben.
Messestand
Halle 9, Stand 248
Newsletter Abonnieren
Abonnieren Sie jetzt IT-SICHERHEIT News und erhalten Sie alle 14 Tage aktuelle News, Fachbeiträge, exklusive Einladungen zu kostenlosen Webinaren und hilfreiche Downloads.