Breach and Attack Simulation: Sicherheitslücken im Produktivnetz aufdecken
Firewalls, Antivirensoftware, Intrusion-Prevention-Systeme – alles aktiv, alles aktuell. Und dennoch durchquert eine simulierte Ransomware innerhalb einer Stunde ungehindert das Netzwerk. Sogenannte Breach-and-Attack-Simulation-Plattformen sollen genau solche blinden Flecken aufdecken, bevor sie von echten Angreifern ausgenutzt werden.
In einem konkreten Projekt dauerte es keine Stunde: Die Ransomware breitete sich aus – nicht bei einem echten Angriff, sondern während einer kontrollierten Simulation. Das betroffene Unternehmen hielt sich für gut geschützt. Es fehlte weder an Budget noch an Technologie, sondern an der Gewissheit, ob die vorhandenen Schutzmaßnahmen im Ernstfall tatsächlich greifen. Genau hier setzt Breach and Attack Simulation (BAS) an.
Dabei handelt es sich um ein Verfahren, das die traditionellen Methoden der Sicherheitsüberprüfung erweitert. Anstatt sich auf regelmäßige Penetrationstests, Schwachstellenscans oder reaktive Maßnahmen nach einem Sicherheitsvorfall zu verlassen, ermöglicht es BAS Unternehmen, initiativ (unbekannte) Angriffspfade zu identifizieren sowie Sicherheitsmaßnahmen zu überprüfen und zu stärken.
Wie BAS funktioniert
Im Kern ist BAS ein fortgeschrittenes agentenbasiertes Werkzeug, das realistische Cyberangriffe simuliert – wahlweise in einer kontrollierten Testumgebung oder direkt innerhalb der produktiven IT-Infrastruktur –, um Angriffspfade und Schwachstellen aufzudecken.
Diese Angriffssimulationen stellen hierbei nicht nur die Taktiken, Techniken und Vorgehensweisen (Tactics, Techniques, and Procedures, TTPs) nach, die von echten Angreifern und echter Schadsoftware verwendet werden, sondern sie erlauben es, unterschiedliche Angriffsszenarien durchzuspielen – von Malware-Angriffen und Zero-Day-Schwachstellen über Ransomware bis hin zu gezielten Advanced Persistent Threats (APTs) und Laterale-Movement-Techniken.
Mit verhaltensbasierten und signaturbasierten Angriffsvektoren, abhängig von der spezifischen Bedrohung, die getestet wird, verwendet BAS dabei die exakten Indicators of Compromise (IOCs) der jeweiligen Bedrohung. Es werden dabei echte Payloads verwendet, ohne das Unternehmens- und Kundennetzwerk zu gefährden.
Je nach Anforderung lässt sich die Infrastruktur mit den ausgewählten Kampagnen und Szenarien entweder regelmäßig und automatisiert oder manuell prüfen. BAS-Plattformen orientieren sich dabei am MITRE-ATT&CK-Framework – einer öffentlich zugänglichen Wissensbasis, die reale Angriffstaktiken und -techniken systematisch katalogisiert. Es dient als Grundlage für die Auswahl und Strukturierung der Testszenarien und stellt sicher, dass die simulierten Angriffe dem Verhalten echter Bedrohungsakteure entsprechen.
Ergebnisse auswerten und bewerten
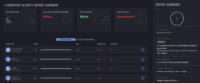
In mehreren Projekten des Autors kam BAS als Proof of Concept zum Einsatz. Als Plattform diente dabei Cymulate. Die Agenten wurden dazu direkt auf ausgewählten, repräsentativen Systemen in der Produktivumgebung installiert; die Kampagnen führten die Verantwortlichen nach und nach manuell aus.
Die Auswertung der Ergebnisse erfolgt mithilfe der detaillierten chronologischen Darstellung der simulierten Angriffe. Dies umfasst Informationen darüber, welche Systeme kompromittiert wurden, welche Daten exponiert wurden und welche Wege die Angreifer innerhalb des Netzwerks genommen haben.
Zur Bewertung der Ergebnisse wird für verhaltensbasierte und signaturbasierte Angriffe jeweils eine Punktzahl berechnet. Die Punktzahl für verhaltensbasierte Angriffe ergibt sich aus den Szenarien: Jedes ausgeführte Szenario erhält eine Punktzahl, die sich nach der Kategorie (Wurm, Ransomware, Trojaner) und dem Fortschritt des Szenarios richtet – also danach, wie viele Phasen abgeschlossen wurden. Die Kategorie der signaturbasierten Angriffe (Antivirus) wiederum erhält eine Punktzahl, die sich aus der Gewichtung der Kategorie und dem Durchdringungsgrad ergibt.
Die mögliche Gesamtpunktzahl von 100 wird auf der Grundlage der Ergebnisse aller ausgeführten Angriffe berechnet, sowohl der verhaltensbasierten als auch der signaturbasierten. Je niedriger der Score ist, desto geringer wird das Cybersicherheitsrisiko eingestuft.
Durch die gründliche Untersuchung und Aufarbeitung dieser Aufzeichnungen können IT-Abbildung Sicherheitsteams verstehen, welche Teile ihres Netzwerks während eines Angriffs am anfälligsten sind, wie schnell und effektiv vorhandene Schutzmechanismen reagieren und wo Verbesserungen erforderlich sind.
Da die Sicherheitslandschaft ständig in Bewegung ist, muss auch die Art und Weise, wie Unternehmen ihre Netzwerke verteidigen, adaptiv sein. BAS-Plattformen, die in der produktiven Umgebung eingesetzt werden können, sind in der Regel so konzipiert, dass sie sich leicht an die spezifischen Bedürfnisse und Strukturen eines Unternehmens anpassen lassen.
Auf dem Markt stehen inzwischen mehrere etablierte BAS-Plattformen zur Verfügung. Neben Cymulate zählen AttackIQ, SafeBreach und Picus Security zu den bekannteren Anbietern. Die Plattformen unterscheiden sich in Umfang, Integrationstiefe und Lizenzmodell – eine Evaluierung anhand der eigenen Sicherheitsanforderungen ist daher empfehlenswert, bevor eine Entscheidung getroffen wird.
Herausforderungen und Grenzen von BAS
Trotz der Vorteile – wie der proaktiven Identifikation von Schwachstellen und der Verbesserung der Reaktionen auf Sicherheitsvorfälle – sollten Unternehmen auch die Grenzen des Ansatzes kennen. So enthüllt ein kritischer Blick einige Schwierigkeiten, die bei der Integration von BAS in die Sicherheitsstrategie nicht übersehen werden dürfen.
Zunächst erfordert die Einrichtung von BAS eine sorgfältige Planung, um sicherzustellen, dass die Agenten effektiv in der gesamten produktiven IT-Infrastruktur platziert werden. Dies umfasst die Identifizierung kritischer Systeme und Netzwerksegmente, in denen die Agenten installiert werden müssen, um realistische Angriffsszenarien zu simulieren. Zudem ist es wichtig, die Agenten so zu konfigurieren, dass sie mit den bestehenden Sicherheitssystemen und -protokollen harmonieren, ohne dabei den normalen Betrieb oder die Leistung zu beeinträchtigen.
Die Implementierung erfordert daher fachkundiges Personal, das nicht nur die Technologie, sondern auch komplexe Cyberbedrohungen verstehen muss. Ohne das richtige Fachwissen können Fehlkonfigurationen zu ungenauen Ergebnissen oder sogar zu unbeabsichtigten Störungen im Netzwerk führen. Auch müssen die Informationen korrekt interpretiert und in effektive Sicherheitsstrategien und praktikable Vorgehensweisen umgesetzt werden. Fehlinterpretationen können dazu führen, dass Teams kritische Bedrohungen übersehen oder Ressourcen für weniger wichtige Sicherheitsprobleme verschwenden.
Darüber hinaus sollten Unternehmen prüfen, ob die notwendigen Voraussetzungen für einen sinnvollen BAS-Einsatz gegeben sind. Eine funktionierende Logging-Infrastruktur und die Fähigkeit, Ereignisse zu korrelieren und auszuwerten, sind Grundbedingungen, um die Ergebnisse der Simulation überhaupt interpretieren zu können.
Ohne diese Basis liefert BAS zwar Daten – aber keine verwertbaren Erkenntnisse. Der Aufbau eines grundlegenden Security Operations Centers (SOC) oder zumindest einer Security-Information-and-Event-Management-(SIEM)-Infrastruktur sollte daher vor dem BAS-Einsatz in Betracht gezogen werden.
Eine mögliche Grenze ist die Repräsentativität der simulierten Angriffe. Zwar deckt BAS eine Vielzahl von Szenarien und Angriffsvektoren ab, doch besteht immer das Risiko, dass neue oder hochspezialisierte Bedrohungen nicht vollständig erfasst sind.
Besonders für kleine und mittlere Unternehmen kann zudem der finanzielle Aufwand eine Hürde darstellen. Die Implementierung einer umfassenden BAS-Lösung kann eine erhebliche finanzielle Investition bedeuten, die neben den Kosten für Fachpersonal, Software und Infrastruktur, auch laufende Kosten für Updates, Wartung und Schulung des Personals mit sich bringt.
Vor dem Einsatz von BAS in einer produktiven Umgebung sollten Organisationen zudem rechtliche und organisatorische Rahmenbedingungen klären. Der Einsatz echter Payloads auf produktiven Systemen kann datenschutzrechtliche Fragen aufwerfen – etwa dann, wenn dabei Daten im Sinne der Datenschutz-Grundverordnung (DSGVO) exponiert werden. Eine schriftliche Freigabe durch die Unternehmensleitung, die Einbindung des Datenschutzbeauftragten sowie ein klar definierter Scope sind daher empfehlenswert, bevor man die erste Kampagne startet.
BAS und klassische Sicherheitstests im Vergleich
Breach and Attack Simulation sowie klassische Sicherheitstests sind beide wichtige Werkzeuge der Informationssicherheit, doch in ihrer Herangehensweise und Effektivität könnten sie kaum unterschiedlicher sein.
Traditionelle Penetrationstests sind zeitlich begrenzte, manuelle Überprüfungen: Sicherheitsexperten suchen gezielt nach Schwachstellen und versuchen, diese auszunutzen. Das liefert wertvolle Einblicke – bleibt aber punktuell. Die Ergebnisse hängen stark von der Erfahrung des einzelnen Testers ab, und neue oder sich schnell entwickelnde Bedrohungen fallen dabei häufig durchs Raster.
Zudem sind sie meist zeitaufwendig, da sie eine weitaus gründlichere Analyse und Bewertung der IT-Infrastruktur erfordern. In großen und komplexen Netzwerken kann dieser Prozess mehrere Wochen oder sogar Monate in Anspruch nehmen. Die Kosten von Penetrationstests stellen ebenfalls eine Herausforderung dar, da hochqualifizierte Sicherheitsexperten, die solche Tests durchführen, oft teuer sind. Ferner kann es in großen, umfangreichen und komplexen IT-Umgebungen schwierig sein, jeden Aspekt des Netzwerks abzudecken.
Hinsichtlich des Einsatzes von echter Schadsoftware während eines Penetrationstests birgt dies erhebliche Risiken und erfordert einen großen Aufwand. Reale Ransomware im Pentest einzusetzen, ist ein zweischneidiges Schwert: Sie kann unvorhersehbare Schäden anrichten, außer Kontrolle geraten und sich auf ungeplante Netzbereiche ausbreiten.
Der sichere Umgang erfordert enormen Aufwand und spezialisiertes Fachwissen – mit dem Risiko, dass kritische Bereiche trotzdem nicht vollständig getestet werden. Penetrationstests bleiben dort unverzichtbar, wo kreatives, manuelles Vorgehen gefragt ist – etwa bei der Identifikation komplexer logischer Schwachstellen in Applikationen, die automatisierte Simulationen nicht abbilden können.
Klassische Schwachstellenscanner identifizieren bekannte Schwachstellen auf Basis von Signaturen und Konfigurationsprüfungen. Die aktive Ausnutzung von Exploits zur Verifikation ist optional und nicht bei allen Scannern standardmäßig aktiviert.
Im Gegensatz zu diesen Ansätzen bietet BAS einen dynamischeren Ansatz. Statt nur bekannte Schwachstellen zu identifizieren, simuliert und automatisiert BAS tatsächliche Cyberangriffe auf die IT-Infrastruktur.
Diese Simulationen ermöglichen es, die Reaktionsfähigkeit und Wirksamkeit der bestehenden Sicherheitsmaßnahmen gegenüber realistischen Angriffsszenarien zu testen. BAS zeigt, wie Schwachstellen und Angriffspfade in einem realen Angriffskontext ausgenutzt werden könnten. Dabei deckt es die relevanten Phasen der Cyber-Kill-Chain ab – mit Schwerpunkten auf Delivery, Exploitation, Installation, Command and Control und Actions on Objects – und bietet damit einen umfassenderen Überblick über die tatsächliche Sicherheitslage.
Der wesentliche Unterschied zwischen BAS und traditionellen Sicherheitstests liegt also in der Tiefe und Realitätsnähe der Analyse. Während diese eine wichtige Rolle bei der Identifizierung bekannter Sicherheitslücken spielen, bietet BAS eine umfassendere Bewertung, indem es die tatsächliche Ausnutzung von Schwachstellen mit echten Payloads und Angriffspfaden simuliert. BAS und klassisches Schwachstellenmanagement schließen sich nicht aus – sie ergänzen sich. Richtig kombiniert, steigern sie die Effektivität beider Ansätze.
Breach and Attack Simulation kann sich dabei nahtlos in ein modernes, strategisches Schwachstellenmanagement und in die entsprechenden Prozesse einfügen, indem es eine dynamische, praxisnahe Evaluierung der bestehenden Sicherheitsmaßnahmen ermöglicht. Die Ergebnisse der Simulationen können die Verantwortlichen direkt nutzen, um Sicherheitsrichtlinien anzupassen und Schwachstellen gezielt zu priorisieren – auf Basis realer Angriffsszenarien, nicht theoretischer Modelle.
Lektionen aus einer simulierten Ransomware-Kampagne
In einem kürzlich durchgeführten Projekt des Autors wurde eine Breach and Attack Simulation genutzt, um die Widerstandsfähigkeit des Unternehmens gegen Ransomware-Kampagnen zu testen. Trotz der Implementierung von Firewalls, Intrusion-Prevention-Systemen (IPS) und einer umfassenden Endpoint Security konnte sich die simulierte Ransomware erfolgreich im Netzwerk ausbreiten. Dieses problematische Ergebnis zeigte, dass selbst mehrschichtige Sicherheitsmaßnahmen nicht immer ausreichend sind, um Cyberangriffe abzuwehren.
In Vorbereitung auf das Projekt wurde zunächst eine Bedarfsanalyse durchgeführt. Hierbei ging es darum, die spezifischen Sicherheitsanforderungen und Ziele des Kunden zu verstehen. Dies umfasste sowohl die Identifizierung der kritischen Netzwerkzonen und der zu prüfenden Assets als auch die Bewertung des aktuellen Sicherheitsniveaus.
Nach erfolgreicher Vorbereitungsphase erfolgte die Installation der BAS-Agenten in der Produktivumgebung des Kundennetzwerks. Sie fand auf einer Auswahl vordefinierter Linux- und Windows-Systeme in den kritischsten Netzwerkzonen des Unternehmens statt.
Szenarien und Kampagnen im Detail
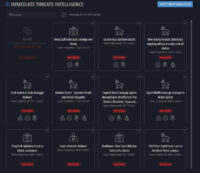
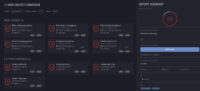
Die im Scope liegenden Assets prüften die Verantwortlichen während der Angriffssimulation mit unterschiedlichen Kampagnen. Zur Verfügung stand eine große Zahl teils betriebssystemspezifischer Angriffsvektoren aus verschiedenen Kategorien – darunter Rootkit, DLL Side Loading und Best Practices für Endpoint Security aus den Bereichen Antivirus, Ransomware, Würmer und Trojaner.
Sie bilden das Verhalten von Malware- und Ransomware-Infektionen mit echten Payloads nach, etwa Downloaderoder Wiper-Malware, Stealth-Infostealer und Backdoors. Bereit standen zudem Szenarien, die die Schadsoftware durch Verschleierung (Obfuscation) vor den Sicherheitssystemen verbargen und so die Erkennung erschwerten. Ausgewählt wurden spezielle Szenarien zur Umgehung der implementierten Sicherheitssysteme sowie zur Ausführung von Ransomware:
- Ausnutzung bekannter Schwachstellen: Kampagnen und Szenarien zur Ausnutzung bekannter Schwachstellen
- Advanced Persistent Threats (APTs): Simulation mehrstufiger Angriffe nach dem Vorbild von APT-Gruppen wie APT42, Gamaredon, MuddyWater und Cozy Bear (APT29) – um zu testen, wie gut das Unternehmen gezielte, hochentwickelte Bedrohungen erkennt, darauf reagiert und sich davon erholt.
- Lateral-Movement-Angriffe: Einbezogen wurden Aufklärungs- und Harvesting-Techniken innerhalb des Unternehmensnetzes. Zunächst beschaffte die Plattform Informationen – ähnlich wie ein echter Angreifer – etwa über GPO- und LDAP-Abfragen sowie Host- und IP-Scans. Auf dieser Basis setzte sie den Lateral-Movement-Angriff fort und nutzte die gesammelten Daten, um andere Endpunkte, Server oder sensible Datenspeicher im Netzwerk anzugreifen. Zum Einsatz kamen dabei verschiedene Techniken, etwa das Ausnutzen bekannter Schwachstellen, kompromittierter Anmeldeinformationen oder Fehlkonfigurationen, um auf einen anderen Rechner zu wechseln oder Berechtigungen auszuweiten (Privilege Escalation).
- Data Exfiltration: Nachgestellt wurden unterschiedliche Methoden der Datenexfiltration, darunter versteckte Kanäle und Tarnmechanismen im Datenverkehr. So ließ sich prüfen, wie wirksam Data-Loss-Prevention-Systeme (DLP) und Überwachungstechnologien tatsächlich sind.
- Malware und Ransomware: Das Verhalten diverser Malware- und Ransomware-Infektionen stellte die Plattform realitätsnah nach – darunter Downloader- und Wiper-Malware, Stealth-Infostealer sowie Backdoors. Konkrete Kampagnen waren etwa „MosesStaff techniques: Ideology over Money“, „Fresh Variant of Snake Keylogger Malware“, „ProxyShell exploitation leads to Babuk ransomware“ und „Targeted Attack Campaign against ManageEngine ADSelfService Plus Delivers Webshells, Trojan“.
Nach Abschluss der Kampagnen zeigte die detaillierte Analyse ein deutlich schlechteres Sicherheitsniveau als erwartet: Fehlkonfigurationen und nicht dokumentierte Änderungen in den Systemen hatten zu ungewollten Sicherheitslücken geführt, die letztlich für erfolgreiche Angriffe und die Verbreitung der Ransomware verantwortlich waren. Ebenso wurden Schwächen in der Endpoint Security identifiziert, besonders in Bezug auf die Erkennung und Reaktion auf Ransomware.
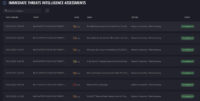
Der Cymulate-Score bei verschleierten Angriffen (Free Assessment Obfuscated) erreichte dabei einen Wert von 100 von 100 – die höchstmögliche Risikoeinstufung und ein klares Signal, dass die implementierten Sicherheitsmaßnahmen gegen obfuskierte Bedrohungen zu diesem Zeitpunkt keinen ausreichenden Schutz boten.
Die Ergebnisse ermöglichten dem Unternehmen, spezifische und gezielte Maßnahmen zur Behebung der Schwachstellen sowie zur Bekämpfung von Ransomware-Angriffen zu ergreifen. Die Simulation zeigte deutlich, dass selbst vermeintlich gut etablierte und vertrauenswürdige Netzwerke beziehungsweise Sicherheitssysteme regelmäßig überprüft und aktualisiert werden müssen, um sich gegen die sich ständig weiterentwickelnden Cyberbedrohungen zu schützen.
Jede Modifikation in den Einstellungen oder Regelwerken kann unbewusst neue Angriffspunkte schaffen oder bestehende Schwachstellen verstärken. Daher ist es zwingend erforderlich, Änderungen akribisch zu dokumentieren, um die Sicherheitskonfigurationen retrospektiv nachvollziehen und mögliche Fehlkonfigurationen, die zu Sicherheitslücken führen könnten, identifizieren zu können.
BAS als Benchmarketinginstrument
In einem weiteren Projekt wurde BAS gezielt als Benchmarking-Instrument eingesetzt. Ziel war es hier, die Wirksamkeit zweier Endpoint-Detection-and-Response-(EDR)-Lösungen zu vergleichen, indem beide den gleichen Schadsoftware-Kampagnen in simulierten Angriffen ausgesetzt wurden. Dieser Ansatz bot die Gelegenheit, die EDR-Systeme direkt und unter identischen Bedingungen zu testen, um ihre Leistungsfähigkeit und Effektivität objektiv beurteilen zu können.
Der Fokus des Projekts lag hierbei ausschließlich auf den EDR-Lösungen; andere Sicherheitsmaßnahmen und -systeme wurden bewusst außer Acht gelassen. Das ermöglichte eine präzisere Analyse der EDR-Systeme, frei von den Einflüssen anderer Sicherheitsebenen.
Die BAS-Simulation umfasste ein breites Spektrum an Schadsoftware, von älteren, bekannteren Viren bis hin zu den neuesten und fortschrittlichsten Malware-Varianten:
- Windows Zero-Day Vulnerability CVE-2023-28252 Exploited by Nokoyawa Ransomware Group
- New whitesnake stealer offered for sale via maas model
- BlackBit Ransomware A Threat from the Shadows of LokiLocker
- ChatGPT themed scam attacks are on the rise
- New EMOTET campaign
- Microsoft warns about attacks with the PonyFinal ransomware
- BlackMatter: New Data Exfiltration Tool used in Attacks
- Mekotio Banker – Improved Stealth and Ancient Encryption
Nach dem manuellen Start einer Kampagne konnte man auf den Endpunkten und in den Logs beobachten, wie die EDR-Lösungen auf den simulierten Angriff reagieren. Die vermeintliche Schadsoftware begann sich auf dem System zu verbreiten, indem sie Sicherheitslücken, Tarnmechanismen und Verschleierungstechniken nutzte und weitere schädliche Payloads herunterlud. Es wurde schnell klar, wie unterschiedlich die beiden Lösungen auf die Verbreitung der Schadsoftware reagierten und dass sie beide nicht in der Lage waren, alle möglichen Angriffs- und Infektionswege zu stoppen.
Cylance schlägt Microsoft Defender – mit Einschränkungen
Die Ergebnisse waren aufschlussreich: Insgesamt wurden über alle getesteten Systeme hinweg 63 sicherheitsrelevante Probleme identifiziert. Die EDR-Lösung Cylance schnitt bei der Erkennung und Verhinderung bekannter Schadsoftware-Tools durchgehend besser ab – RanSim, EDRHunt und Infection Monkey wurden auf den Cylance-Systemen vollständig blockiert, während Microsoft 365 Defender beispielsweise bei RanSim 9 von 23 Ransomware-Szenarien als verwundbar einstufte.
Besonders auffällig war zudem, dass Microsoft 365 Defender Schadsoftware in einigen Fällen erst beim zweiten Ausführungsversuch als gefährlich erkannte – ein Verhalten, das im Ernstfall bereits ausreichen würde, um eine Infektion zu ermöglichen. Beide Lösungen zeigten jedoch Schwächen bei verschleierten Angriffen: Bei obfuszierten Kampagnen erreichten die Cymulate-Scores teils Werte im High-Risk-Bereich, was zeigt, dass keine der beiden Lösungen allein einen vollständigen Schutz bieten kann.
An dem Beispiel einer EMOTET-Kampagne wurde dies recht deutlich. EMOTET, ursprünglich als modularer Banking-Trojaner entstanden und zu einer der gefährlichsten und vielseitigsten Formen von Malware entwickelt, wurde von dem BAS-Agenten auf dem Testsystem abgelegt und initiiert, wodurch „EMOTET“ aktiv werden konnte. Einmal gestartet, wurde damit begonnen, Payloads nachzuladen, auf dem System abzulegen und die Kommunikation mit dem Command-and-Control-Server (C&C), in diesem Fall das BAS-Management, aufzubauen.
Bei einem echten Angriff und einmal im Netzwerk etabliert, hätte EMOTET im nächsten Schritt damit begonnen, sich seitwärts zu bewegen und Schwachstellen in anderen Systemen auszunutzen, um sich in der gesamten IT-Infrastruktur zu verbreiten.
Beide EDR-Lösungen konnten viele der simulierten Infektionen nicht vollständig erkennen oder verhindern und zeigten Stärken und Schwächen in verschiedenen Bereichen. Während die eine Lösung bestimmte Angriffstypen effektiver abwehrte oder gar komplett verhinderte, schnitt die andere bei anderen Infektionsszenarien besser ab.
Durch den Einsatz von BAS konnten die Verantwortlichen nicht nur die Fähigkeit der EDR-Lösungen, aktuelle Bedrohungen zu erkennen und darauf zu reagieren, bewerten, sondern auch ihre Robustheit gegenüber länger bekannten Malware-Typen.
Fazit
Eine Breach and Attack Simulation ersetzt keine bestehenden Sicherheitsmaßnahmen. Sie ergänzt sie mit einer Methode, die kontinuierlich, realistisch und reproduzierbar zeigt, wie es um die eigene Sicherheitslage tatsächlich steht.
Die beschriebenen Projekte legen nahe, dass selbst gut aufgestellte Unternehmen mit mehrschichtigen Sicherheitsmaßnahmen blinde Flecken haben. BAS macht diese sichtbar, bevor es ein echter Angreifer tut. Das setzt allerdings voraus, dass Unternehmen die Ergebnisse ernst nehmen, richtig interpretieren und konsequent in ihre Sicherheitsstrategie überführen. Eine Simulation, die keine Maßnahmen nach sich zieht, ist wertlos.
In einer Bedrohungslandschaft, die sich täglich weiterentwickelt, ist die Frage nicht, ob ein Angriff kommt – sondern ob man vorbereitet ist, wenn er es tut. BAS hilft dabei, diese Frage ehrlich zu beantworten.
Stefan Schurtz ist freiberuflicher IT-Security Consultant mit über 20 Jahren Berufserfahrung.
Newsletter Abonnieren
Abonnieren Sie jetzt IT-SICHERHEIT News und erhalten Sie alle 14 Tage aktuelle News, Fachbeiträge, exklusive Einladungen zu kostenlosen Webinaren und hilfreiche Downloads.