Backup-Umgebung mit S3 Storage cyberresilient und kosteneffizient modernisieren
Wer Backup-Umgebungen heute modernisieren will, stößt schnell auf ein ungünstiges Spannungsfeld: Die Hardware ist teuer, die Budgets sind knapp und die Anforderungen an Cyber Resilience steigen weiter. Genau an dieser Stelle wird ein sauber aufgebautes, immutables S3-Object-Storage-Modell interessant.
Advertorial
Hardware – hohes Gut in Zeiten von KI Workloads
Die Kosten für Speicher- und Rechenhardware stehen derzeit unter erheblichem Druck. Ein Treiber ist die starke Nachfrage aus KI-Workloads: Der Bedarf an Komponenten, insbesondere in Rechenzentren, verschiebt Preise und Verfügbarkeiten nach oben. Dell’Oro Group berichtet etwa von einem deutlichen Anstieg bei Data-Center-Semiconductors infolge der AI-Nachfrage. [1] Reuters beschreibt parallel, wie der KI-Boom bei weniger beachteten Speicherkomponenten wie Memory-Preisen für Druck sorgt. [2]
Konkrete Zahlen helfen, das Ausmaß einzuordnen:
- Ein typisches Veeam-Repository-System mit 16-Core-CPU, 32 GB RAM, 300 TB HDD-Kapazität kostet aktuell zwischen 25.000 und 35.000 Euro netto.
- Einzelne 20-TB-Enterprise-HDDs (z. B. Seagate Exos X20) werden auf deutschen Preisvergleichsplattformen ab rund 800 Euro gelistet.
- Bei 15 Laufwerken für 300 TB raw ergibt sich allein für den Storage-Teil ein Einkaufspreis von über 12.000 Euro. [3]
Wer dieselbe Kapazität mit Enterprise-SSDs aufbauen will, zahlt heute ab 100.000 Euro — eher mehr. Enterprise-SSD-Preise haben sich zwischen Q2 2025 und Q1 2026 mehr als vervierfacht; 30-TB-TLC-SSDs stiegen von rund 3.000 auf über 17.000 Euro. [4] Lieferzeiten für hochkapazitive Laufwerke liegen am Spotmarkt bei 6 bis 12 Wochen.
Ein Standard-Veeam-Repository mit 300 TB: ca. 25.000–35.000 € netto mit HDD — über 100.000 € mit Enterprise-SSD.
Für Backup- und Recovery-Umgebungen ist das relevant, weil diese Infrastruktur nicht nur leistungsfähig, sondern vor allem verlässlich, immutable und auditierbar sein muss. Wer hier blind in neue Appliances, zusätzliche Disk-Systeme oder ein separates Hardware-Silo investiert, erkauft sich oft mehr Komplexität — aber nicht automatisch bessere Cyber Resilience.
Cyber Resilience im Backup-Kontext
Cyber Resilience endet nicht beim erfolgreichen Backup-Job. Entscheidend ist, ob sich Daten nach einem Angriff wieder kontrolliert, überprüfbar und innerhalb des geforderten Zeitfensters zurückholen lassen: durch isolierte Kopien, Unveränderbarkeit, klare Wiederherstellungswege und eine Trennung zwischen Produktionssystemen und Wiederherstellungsziel.
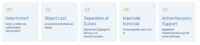
Moderne S3-Object-Storage-Konzepte mit Immutability reduzieren die Angriffsfläche, weil Backup-Daten nicht einfach gelöscht oder überschrieben werden können. Gleichzeitig vereinfacht S3 die Anbindung, weil viele Backup-Plattformen dieses Storage-Modell direkt unterstützen.
Ohne neue Hardware: Souveräner durch ein logisches Air Gap
In unserer Beratungspraxis setzen wir deshalb auf souveränen S3 Storage. Eine zusätzliche Kopie in einer unveränderbaren, externen Zielumgebung als Secure Air Gap, um geschäftskritische Daten als 3rd Copy extern, frei von Zugriffen oder Berechtigungen im eigenen Hause oder durch Dienstleister wie uns, sicher auszulagern.
Für die Praxis entscheidend: Sie erhalten eine logisch getrennte Backup-Zielarchitektur, ohne dafür zwingend eine weitere eigene Hardware-Insel betreiben zu müssen.
Das ist wirtschaftlich attraktiv, weil sich Sicherheitsniveau und Betriebsaufwand besser ausbalancieren lassen. Statt Hardware zu kaufen, zu integrieren, zu härten und später zu ersetzen, nutzen Unternehmen ein S3-basiertes Ziel, das als logisches Air Gap fungiert. Die aktuelle Hardware-Preislage und die derzeitige Unplanbarkeit von Lieferzeiten und Preisentwicklung sind Argumente, die weit über technische Präferenzen hinausgehen.
Wichtig einzuordnen: Ein logisches Air Gap ist kein magischer Schutzschild. Es ersetzt weder ein sauberes Identity Management noch Recovery-Tests, noch eine klare Berechtigungs- und Schlüsselverwaltung. Aber es schafft eine robuste technische Basis, auf der diese Maßnahmen erst sinnvoll greifen.
Warum das gerade für Entscheider attraktiv ist
Für C-Level und IT-Entscheider zählt am Ende nicht die technische Eleganz, sondern die Frage nach Risiko, Aufwand und Planbarkeit. Wenn ein Repository-System mit 300 TB SSD-Kapazität heute über 100.000 Euro kostet — bei einer Preisentwicklung, die sich in kurzer Zeit vervierfacht hat — dann ist die Frage legitim, ob diese Investition in einem Drei-Jahres-Cycle noch wirtschaftlich sinnvoll ist. Ein S3-basiertes, immutables Backup-Ziel entkoppelt die Sicherheitsarchitektur von dieser Hardware-Volatilität.
Wer heute eine bestehende Backup-Umgebung modernisieren will, sollte deshalb nicht zuerst über mehr Hardware nachdenken, sondern über die Architektur: Wo liegt die unveränderliche Kopie? Wie weit ist das Ziel von der Produktion getrennt? Wie schnell lässt sich im Ernstfall wirklich wiederherstellen? Wenn diese Fragen sauber beantwortet sind, wird aus einer klassischen Backup-Umgebung eine belastbare Cyber-Resilience-Struktur.
Historisch gewachsene Umgebungen gegen Cyber-Risiken absichern
Die aktuelle Hardware-Situation verschärft ein bekanntes Problem: Viele Backup-Umgebungen sind historisch gewachsen, aber nicht für heutige Cyber-Risiken gebaut. Ein unveränderbares S3-Object-Storage-Modell mit logischem Air Gap ist ein pragmatischer Weg, bestehende Umgebungen kosteneffizient auf einen aktuellen Stand zu bringen — ohne auf eine Beruhigung des Hardware-Markts zu warten.
Souveräner S3-Storage, der unabhängig von den bekannten Multi-Cloud-Umgebungen in Deutschland gehostet wird und damit Immutability und eine sichere logische Trennung kombiniert, ist der passende Baustein dazu. Unsere Empfehlung ist, gängige Hersteller an der Stelle zur 3rd Copy durch einen souveränen S3-Storage-Anbieter zu ergänzen. Wer Cyber Resilience ernst nimmt, sollte genau an dieser Stelle ansetzen — nicht mit der nächsten teuren Hardware-Beschaffung, sondern mit einer besseren Speicher- und Recovery-Architektur.
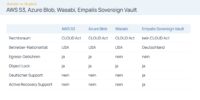
Wenn Sie Ihre Backup-Architektur unter Kosten- und Resilience-Gesichtspunkten neu bewerten möchten, lohnt sich ein strukturierter Blick auf Recovery-Ziele, Immutability und Air-Gap-Strategie.
Autor: Matthias Mrugalla ist Head of Managed Solutions der Empalis GmbH und verbindet IT-Erfahrung als Consultant sowie als Technischer Projektleiter mit Schwerpunkt Sicherung von virtuellen Systemen.
Quellen
[1] Dell’Oro Group: „Data Center Semiconductors and Components up 44 Percent on AI Hardware Demand in 2Q 2025“, 2025. Verfügbar unter: https://www.delloro.com/news/data-center-semiconductors-and-components-up-44-percent-on-ai-hardware-demand-in-2q-2025/
[2] Reuters: „Chip crunch: how AI boom is stoking prices of less trendy memory“, 2025. Verfügbar unter: https://www.reuters.com/world/china/chip-crunch-how-ai-boom-is-stoking-prices-less-trendy-memory-2025-10-20/
[3] Geizhals Deutschland: Seagate Exos X X20 20TB – Preisvergleich, Stand Juni 2026. Verfügbar unter: https://geizhals.de/seagate-exos-x-x20-20tb-st20000nm007d-a2648746.html
[4] dropreference.com: „Price of SSDs in 2026: why they are skyrocketing and when they will decrease“, 2026. Verfügbar unter: https://dropreference.com/en/blog/news/ssd-price-increase-2026-nand-flash-crisis
Kontakt
Empalis Consulting GmbH
Wankelstr. 14
70563 Stuttgart
Alina Mot, Geschäftsführerin
Tel: +49 711 46 928 260
E-Mail: alina.mot@empalis.com
Web: https://www.empalis.de/
Empalis Consulting macht Resilienz überprüfbar – von BCM über Architektur bis Betrieb.
Weiterer Artikel zum Thema:
Mehr Souveränität für Cloud-Workloads und Entlastung von IT-Teams
Newsletter Abonnieren
Abonnieren Sie jetzt IT-SICHERHEIT News und erhalten Sie alle 14 Tage aktuelle News, Fachbeiträge, exklusive Einladungen zu kostenlosen Webinaren und hilfreiche Downloads.