Vom gehackten Konto zum Betriebsausfall: Angriffspfade sichtbar machen
Ein kompromittiertes Konto ist oft nur der Anfang. Angriffspfadanalysen zeigen, wie Eindringlinge geschäftskritische Systeme erreichen könnten – und wo Unternehmen ansetzen sollten, um aus einem Sicherheitsvorfall keinen Betriebsausfall werden zu lassen.
Welche Systeme geschäftskritisch sind, wissen viele Unternehmen. Weniger transparent ist, wie leicht Angreifer sie erreichen können. Eine Angriffspfadanalyse verbindet diese technische Gefährdung mit der Geschäftsauswirkungsanalyse (Business Impact Analysis, BIA): Während die BIA Ausfallfolgen und kritische Ressourcen bewertet, untersucht die Pfadanalyse mögliche Zugangswege und wirksame Barrieren.
Wie weit interne Verbindungen reichen können, illustriert der 2026 Lateral Movement Exposure Report von Zero Networks. Laut Anbieter kann ein kompromittierter Rechner 85 Prozent der internen Systeme unmittelbar erreichen; 12,2 Prozent der untersuchten Umgebungen weisen direkte administrative Pfade von Benutzern zu Servern auf. Erreichbarkeit bedeutet allerdings noch keine erfolgreiche Kompromittierung: Dafür zählen auch Berechtigungen, Schwachstellen und Zugriffskontrollen.
Drei Begriffe, drei Perspektiven
Für die Bewertung sind drei Ebenen auseinanderzuhalten:
- Angriffsfläche: Alle potenziellen Zugangspunkte, darunter Ports, Identitäten, Endgeräte, Cloud-Anwendungen und Drittanbieterintegrationen.
- Angriffsvektor: Die Methode des Eindringens, etwa gestohlene Zugangsdaten oder das Ausnutzen einer Schwachstelle.
- Angriffspfad: Die anschließende Route durch die Umgebung zu kritischen Ressourcen. Die erreichbaren Systeme bestimmen den möglichen Ausbreitungsradius.
Vier Einstiegsszenarien prüfen
Ausgangspunkt sind die wichtigsten Geschäftsressourcen. Für jede sollten Sicherheitsteams vier Szenarien untersuchen:
- Kompromittierter Benutzer: Ein Standardkonto wird durch Phishing, ZugangsdatenDiebstahl oder Schadsoftware übernommen.
- Kompromittierte Cloud-Identität oder KI-Agent: Gestohlene Zugangsdaten oder Sitzungstoken für Software as a Service (SaaS), Infrastructure as a Service (IaaS) oder einen Agenten ermöglichen Zugriffe. Verbundmechanismen, zentrale Anmeldung (Single Sign-on, SSO) und dauerhafte Berechtigungen von Agenten können Wege zu lokalen Ressourcen öffnen. KI steht für künstliche Intelligenz.
- Eindringen über den technischen Perimeter: Ein internetfähiges Gerät oder ein Dienst wird ausgenutzt, etwa ein Konzentrator für virtuelle private Netzwerke (VPN), eine vorgeschaltete Firewall oder eine öffentliche Webanwendung.
- Vertrauenswürdige Drittparteien: Kompromittierte oder böswillige Anbieter nutzen privilegierte Zugänge, beispielsweise VPN-Verbindungen oder Integrationen über Programmierschnittstellen (Application Programming Interfaces, API).
Vom Inventar zum ausnutzbaren Pfad
Die Kartierung umfasst drei Schritte:
- Erfassung: Systeme, Identitäten und Verbindungen inventarisieren, einschließlich Dienstkonten, KI-Agenten und wenig überwachter Netzwerkbereiche.
- Modellierung: Erreichbarkeit und Vertrauensbeziehungen grafisch abbilden – lokal, in der Cloud, im Internet der Dinge (IoT), in der Betriebstechnik (Operational Technology, OT) und in Kubernetes. Auch Zugriffe außerhalb des üblichen Datenverkehrs zählen.
- Pfadfindung: Ausnutzbare Schritte vom Einstiegspunkt bis zur Zielressource verknüpfen. In großen Umgebungen unterstützen Graphalgorithmen die Suche.
Zero Networks bietet mit Breach Map ein kostenloses Werkzeug zur automatisierten Kartierung an. Solche Karten müssen jedoch mit den tatsächlich wirksamen Kontrollen abgeglichen werden.
Geschäftsfolgen bestimmen die Priorität
Kay Ernst, Regional Manager für Deutschland, Österreich und die Schweiz bei Zero Networks, nennt ein Abrechnungssystem als Beispiel: Hohe Umsatzrelevanz und Erreichbarkeit in zwei seitlichen Bewegungsschritten begründen eine hohe Priorität. Aus der Bewertung folgen drei Maßnahmenbereiche:
- Pfade verlängern oder beseitigen: Granulare Netzwerksegmentierung, zusätzliche Authentifizierungsgrenzen und Kontrollpunkte erschweren das Vordringen.
- Privilegienrisiken reduzieren: Dauerhafte privilegierte Zugriffe abbauen, Dienstkonten begrenzen und erneute Authentifizierung bei Bedarf verlangen.
- Datenbezogene Kontrollen durchsetzen: Identitätsbasierte Zugriffsrechte und Verschlüsselung gespeicherter Daten begrenzen mögliche Schäden.
Investitionen lassen sich so nach Ausfallfolgen und verbleibender Gefährdung gewichten. Ziel ist eine überprüfbare Eindämmung an den Stellen, an denen ein Angriff den Geschäftsbetrieb am stärksten treffen könnte.
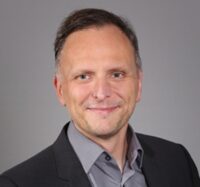
Kay Ernst, Regional Manager DACH beim IT-Sicherheitsanbieter Zero Networks
Newsletter Abonnieren
Abonnieren Sie jetzt IT-SICHERHEIT News und erhalten Sie alle 14 Tage aktuelle News, Fachbeiträge, exklusive Einladungen zu kostenlosen Webinaren und hilfreiche Downloads.