Cybervorfälle: Bessere Abwehr allein hält den Betrieb nicht am Laufen
Unternehmen werden im Umgang mit Cyberangriffen handlungsfähiger. Dennoch berichtet knapp ein Drittel von spürbaren Folgen. Die Sicherheitsumfrage von eco zeigt, warum Wiederanlaufpläne, klare Zuständigkeiten und Unterstützung für den Mittelstand stärker ins Zentrum rücken müssen.
Die IT-Sicherheitsumfrage 2026 von eco – Verband der Internetwirtschaft e. V. (eco) zeichnet ein gemischtes Bild: Fortschritte bei der Abwehr treffen auf wachsende Anforderungen. Die vier Kernaussagen:
- 31 Prozent der Befragten berichten von Cybervorfällen mit spürbaren Auswirkungen, etwa Betriebsunterbrechungen oder Datenabflüssen.
- 42 Prozent verzeichnen mehr relevante Cybersicherheitsvorfälle als im Vorjahr.
- Rund drei Viertel sehen Verbesserungen beim Umgang mit Vorfällen; zugleich nehmen neue Angriffsmuster und höhere Angriffsvolumen die Abwehr stärker in Anspruch.
- Knapp die Hälfte hält die Umsetzung der zweiten europäischen Richtlinie zur Netzwerk- und Informationssicherheit (NIS2) im Mittelstand nur mit externer Hilfe für realisierbar.
Befragt wurden 100 Fachleute für die Sicherheit der Informationstechnik (IT), online und bei Veranstaltungen zwischen September und Dezember 2025. Die Ergebnisse dokumentieren ihre Erfahrungen und Einschätzungen. Eine Repräsentativität für die gesamte Wirtschaft weist die Mitteilung nicht aus; die Zahlen beschreiben zudem den Erhebungszeitraum, nicht die Lage im gesamten Jahr 2026.
Neue Methoden treffen auf massenhafte Angriffe
28 Prozent beobachten neuartige Angriffsmuster, 29 Prozent bekannte Verfahren in größerem Volumen. Unternehmen müssen deshalb ihre Erkennung weiterentwickeln und zugleich dafür sorgen, dass bestehende Schutzmechanismen bei steigender Belastung funktionieren.
Als wirksam nennen die Befragten Schulungen und Sensibilisierung, technische Modernisierung, Sicherheitsleitstellen beziehungsweise Security Operations Center (SOC), klare Zuständigkeiten und vorbereitete Reaktionspläne. Die Umfrage erfasst damit wahrgenommene Erfolgsfaktoren, keinen unabhängigen Nachweis ihrer Wirkung.
Norbert Pohlmann, Vorstand IT-Sicherheit bei eco, erweitert den Blick über die Abwehr hinaus: „Cyberresilienz bedeutet, Angriffe früh zu erkennen, Auswirkungen zu begrenzen und den Geschäftsbetrieb im Krisenfall schnell wiederherzustellen.“
Wiederanlauf wird zur Geschäftsfrage
Die genannten Vorfallfolgen reichen von Betriebsunterbrechungen und Produktionsstillständen über Datenabflüsse bis zu Manipulationen von Prozessen oder Produkten und Erpressungsversuchen. Damit betreffen Cyberrisiken unmittelbar die Fähigkeit, Leistungen zu erbringen.
Für die Notfallplanung folgt daraus eine konkrete Aufgabe: Unternehmen müssen bestimmen, wie lange geschäftskritische Systeme ausfallen dürfen und welche Abläufe zuerst wiederherzustellen sind. Passende Notfall- und Wiederanlaufpläne verbinden technische Schritte mit Zuständigkeiten und Kommunikationswegen. Eine Cyberversicherung kann finanzielle Folgen abfedern, übernimmt aber weder die Prävention noch die operative Wiederherstellung.
Mittelstand braucht umsetzbare Unterstützung
Bei regulatorischen Anforderungen nennen die Befragten insbesondere Nachweispflichten, Audits, Meldeprozesse und Risikomanagement als Herausforderungen. Diese Aufgaben müssen dauerhaft in der Organisation verankert werden.
„Gerade der Mittelstand hat oft weder das Budget noch die personellen Ressourcen, um mit wachsenden regulatorischen und technischen Anforderungen Schritt zu halten“, so Pohlmann. Seine Einschätzung erklärt den Unterstützungsbedarf, ersetzt aber keine Prüfung der jeweiligen betrieblichen Möglichkeiten.
Vom Bundesamt für Sicherheit in der Informationstechnik (BSI) erwarten die Befragten vor allem Orientierung, praxistaugliche Standards, zentral bereitgestellte Bedrohungsinformationen und verlässliche Austauschformate. Die politische Forderung des Verbands zielt damit auf konkrete Umsetzungshilfen. Für Unternehmen bleibt die operative Aufgabe, daraus eine Vorsorge zu entwickeln, die auch bei gestörter Technik und eingeschränkten Ressourcen trägt.
Die vollständige IT-Sicherheitsumfrage 2026 gibt es hier.
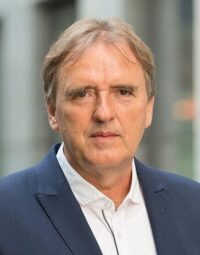
Norbert Pohlmann, Vorstand IT-Sicherheit bei eco.
Newsletter Abonnieren
Abonnieren Sie jetzt IT-SICHERHEIT News und erhalten Sie alle 14 Tage aktuelle News, Fachbeiträge, exklusive Einladungen zu kostenlosen Webinaren und hilfreiche Downloads.