CRA: Ohne Sicherheit kein Geschäft in der EU
Der Cyber Resilience Act verändert die Spielregeln für Hersteller digitaler Produkte grundlegend. Wer die Anforderungen nicht erfüllt, riskiert ab Ende 2027 nicht nur Bußgelder, sondern den Zugang zum EU-Markt. Damit wird Cyber-Sicherheit unmittelbar zur Voraussetzung für Umsatz und Produktstrategie.
Der Cyber Resilience Act (CRA) unterscheidet sich in einem zentralen Punkt von vielen anderen EU-Regelwerken: Er greift direkt in die Vermarktung von Produkten mit digitalen Elementen ein. Während Verstöße gegen die Datenschutz-Grundverordnung (DSGVO) oder die NIS2-Richtlinie vor allem Sanktionen nach sich ziehen können, dürfen nicht konforme Produkte unter dem CRA künftig schlicht nicht mehr in der Europäischen Union angeboten werden.
Für Hersteller verschiebt sich Cyber-Sicherheit damit vom Compliance-Thema zur Marktzugangsvoraussetzung.
Die Übergangsfristen laufen bereits
Der CRA ist seit Dezember 2024 teilweise in Kraft. Für kritische Produktkategorien greifen Konformitätsanforderungen bereits seit Juni 2026. Seit dem 11. September 2026 gelten zudem Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle. Vollständig anwendbar wird die Verordnung am 11. Dezember 2027.
Dann dürfen betroffene Produkte nur noch mit entsprechender CE-Kennzeichnung in Verkehr gebracht werden. Für Hersteller bleibt damit wenig Spielraum, denn Secure-by-Design-Prinzipien lassen sich nicht kurzfristig in bestehende Entwicklungs- und Lieferkettenprozesse integrieren.
Vier Baustellen für Hersteller
Die grundlegenden Anforderungen stehen bereits fest. Unternehmen können daher heute mit der Umsetzung beginnen. Im Zentrum stehen insbesondere:
- Risikobewertung der eigenen Produktlandschaft
- belastbares Schwachstellenmanagement samt Meldewegen
- Transparenz über Lieferketten, Software Bill of Materials (SBOM) und Zulieferer
- technische Dokumentation und verständliche Sicherheitsinformationen für Kunden
Damit verändert der CRA nicht nur einzelne Security-Prozesse, sondern den gesamten Produktlebenszyklus – von Entwicklung und Beschaffung bis Wartung und Schwachstellenbehandlung.
Secure by Design wird verbindlich
Thorsten Eckert, Regional Vice President Sales Central bei Claroty, bringt die Tragweite auf den Punkt: Der CRA entscheide künftig nicht nur über mögliche Strafzahlungen, sondern „über den Zugang zum EU-Markt und damit direkt über den Umsatz“.
Für Hersteller bedeutet das: Sicherheit darf nicht länger als Zusatzfunktion am Ende der Entwicklung stehen. Sie muss bereits bei Architektur, Komponentenwahl und Produktpflege berücksichtigt werden. Genau darin liegt die weitreichendste Wirkung des CRA: Secure by Design wird von einer Best Practice zur regulatorischen Voraussetzung.
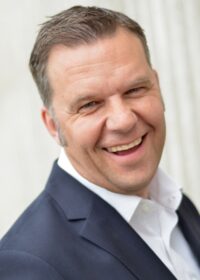
Thorsten Eckert, Regional Vice President Sales Central bei Claroty
Newsletter Abonnieren
Abonnieren Sie jetzt IT-SICHERHEIT News und erhalten Sie alle 14 Tage aktuelle News, Fachbeiträge, exklusive Einladungen zu kostenlosen Webinaren und hilfreiche Downloads.