CISOs im Blindflug:: Warum Unternehmen ihre Datenrisiken systematisch unterschätzen
Viele Unternehmen wähnen sich beim Thema Datenresilienz auf der sicheren Seite – doch ein genauer Blick offenbart massive Lücken. Die Bedrohungslage entwickelt sich dynamisch, neue Vorschriften setzen Standards, und Cyberkriminelle nutzen jedes Zeitfenster. Wer Datenresilienz weiterhin als Nebenschauplatz behandelt, spielt mit dem Risiko. Ein Umdenken ist überfällig.
Lange wurde Datenresilienz mit IT-Sicherheit gleichgesetzt. Wer Firewalls und Backups hatte, wähnte sich auf der sicheren Seite. Doch der wahre Härtetest beginnt erst bei einem Vorfall – und dann zeigt sich: 74 Prozent der Unternehmen könnten sich nicht schnell und sicher erholen. Das ergab ein gemeinsamer Bericht von Veeam und McKinsey.
Neue Technologien, alte Lücken
Mit Cloud, KI und wachsender Datenflut steigen die Anforderungen an Datenwiderstandskraft – viele Unternehmen halten damit nicht Schritt. Neue Vorschriften wie NIS2 und DORA zwingen zur Bestandsaufnahme – und decken Schwächen auf, die bislang übersehen wurden.
Standardübungen auf dem Papier vermitteln trügerische Sicherheit. Was fehlt, sind echte Stresstests, kritische Szenarien und regelmäßige Wiederherstellungsproben. Nur so lassen sich Schwachstellen identifizieren, bevor es Angreifer tun.
Der erste Schritt: Klarheit im Datenprofil
Resilienz beginnt mit dem Überblick: Welche Daten sind wirklich relevant? Wo liegen sie? Was kann weg? Wer redundante oder veraltete Daten entfernt, schützt das Wesentliche besser – und senkt gleichzeitig Risiken und Kosten.
Datenresilienz ist mehr als Technik – sie ist eine strategische Notwendigkeit. Unternehmen mit ausgereifter Resilienz erzielen laut Studie bis zu 10 Prozent mehr Umsatzwachstum. Nicht, weil sie Glück haben – sondern weil sie vorbereitet sind.
Cyberbedrohungen verschwinden nicht. Sie werden schneller, zielgerichteter und komplexer. Der Datenbestand wächst weiter. Wer auf einen Vorfall wartet, um Maßnahmen zu ergreifen, wird überrollt. Der bessere Weg: Frühzeitig handeln, bewusst investieren und regelmäßig prüfen, ob die eigenen Systeme einer echten Belastung standhalten. Denn in einer digitalen Welt bedeutet Resilienz nicht nur Schutz – sie ist Grundlage für Wettbewerbsfähigkeit, Vertrauen und Zukunftssicherheit. Wer diesen Realitätscheck nicht scheut, ist künftigen Angriffen einen entscheidenden Schritt voraus.
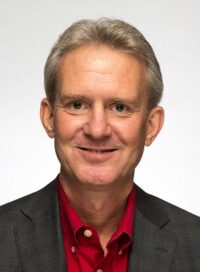
Dave Russell, Senior Vice President, Head of Strategy bei Veeam
Newsletter Abonnieren
Abonnieren Sie jetzt IT-SICHERHEIT News und erhalten Sie alle 14 Tage aktuelle News, Fachbeiträge, exklusive Einladungen zu kostenlosen Webinaren und hilfreiche Downloads.